



Évaluez vos vulnérabilités cybersécurité : un outil d'auto-évaluation de confiance pour les fabricants
Il est crucial pour tous – fabricants et autres – de reconnaître la menace des cyberattaques et de savoir comment les prévenir. Les failles exploitées par les cybercriminels peuvent paralyser vos opérations, obligeant votre entreprise à dépenser des milliers de dollars pour renforcer sa sécurité et rassurer ses clients sur sa fiabilité.
L'un des défis majeurs pour les fabricants face aux menaces cybernétiques est l'incertitude sur leur niveau réel de vulnérabilité. Vous êtes-vous déjà demandé comment évaluer le niveau de risque de votre entreprise ? Ne serait-il pas utile de mieux comprendre où se situe votre société par rapport à ses besoins en cybersécurité ?
Heureusement, c'est plus simple qu'il n'y paraît. Vous pouvez commencer dès maintenant en utilisant l'outil d'auto-évaluation cybersécurité du MEP National NetworkTM pour mesurer le niveau de risque cyber de votre entreprise.
Parcours de l'outil d'auto-évaluation cybersécurité
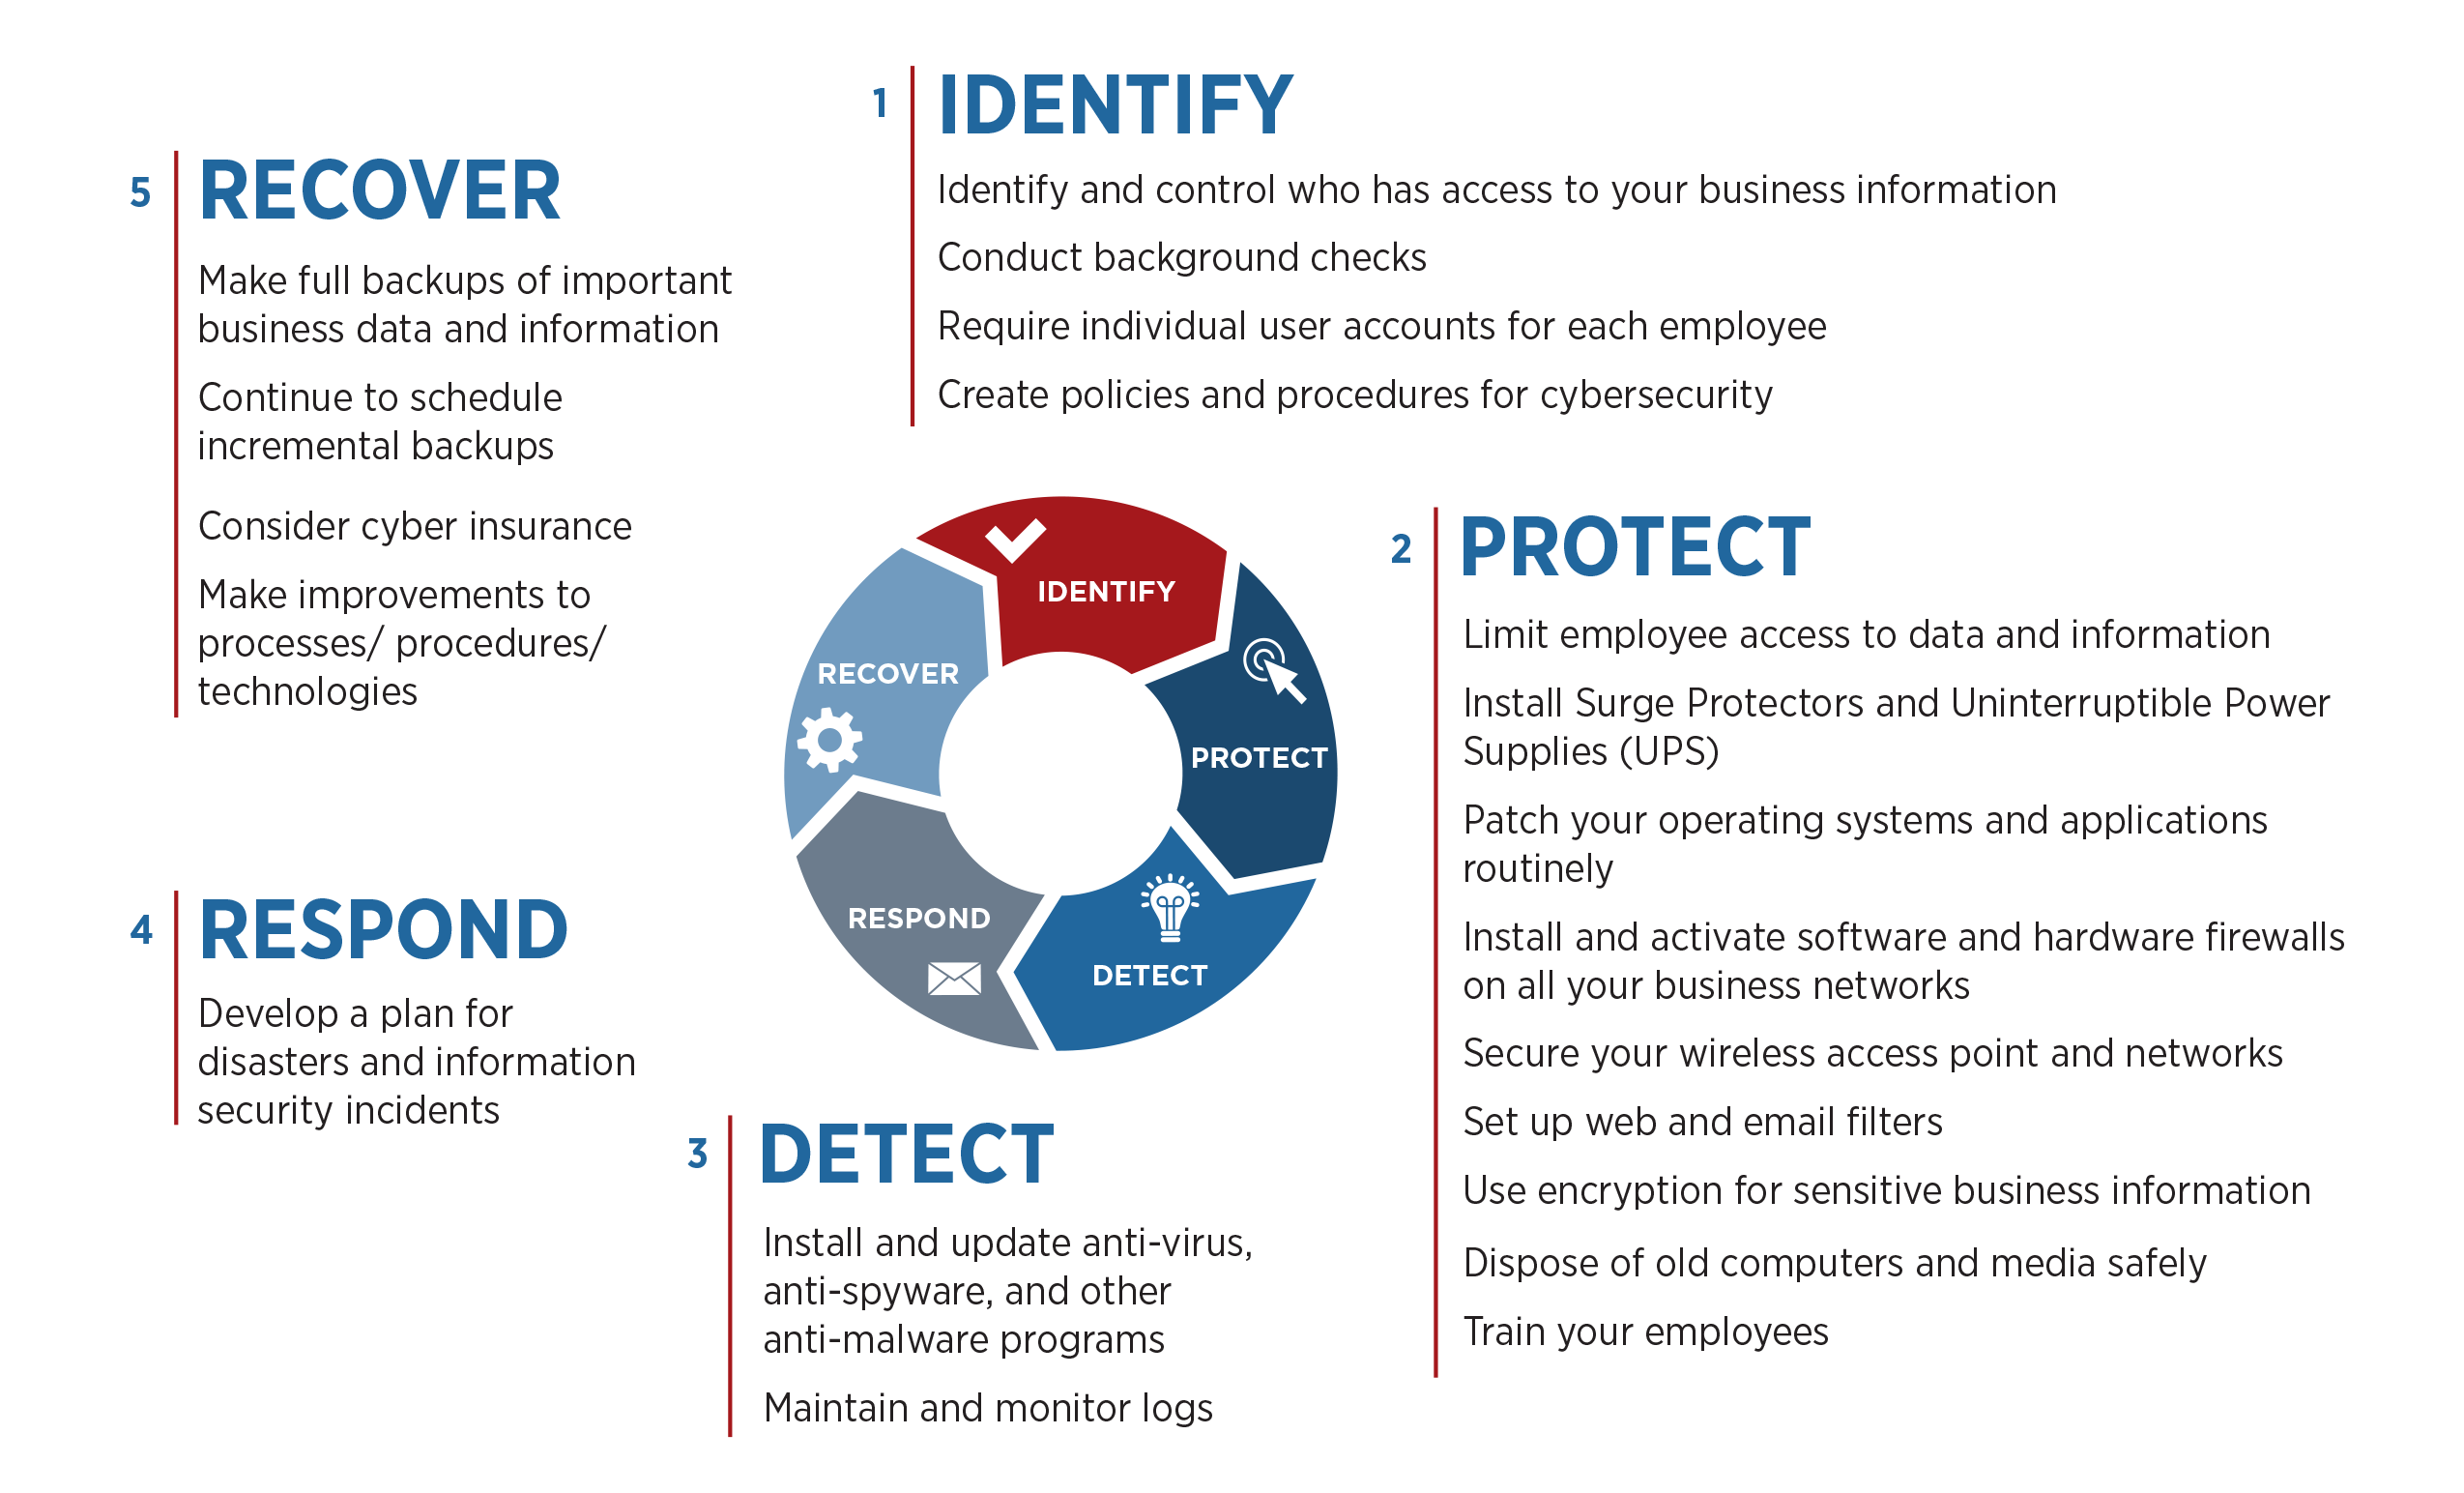
Comme vous le savez peut-être, le National Institute of Standards and Technology (NIST) a publié le Cadre de cybersécurité en cinq volets, devenu la référence pour l'industrie manufacturière et bien d'autres secteurs. L'outil d'auto-évaluation du MEP s'appuie sur ce Cadre et suit ses cinq catégories : Identifier, Détecter, Protéger, Réagir et Récupérer.
Identifier
Après avoir renseigné quelques informations de base sur votre entreprise (dont l'État d'implantation), vous pouvez lancer l'auto-évaluation. Sachez que le NIST et le MEP National Network ne conservent aucune donnée sur votre société, hormis sa localisation. Votre score à chaque étape du Cadre n'est pas enregistré. Il est conseillé de noter vos résultats pour suivre vos progrès lors d'une réévaluation ultérieure.
Cette première partie porte sur les structures et pratiques existantes permettant d'identifier les cybermenaces pesant sur votre entreprise.
Thèmes abordés :
- Identification des données confidentielles de l'entreprise et des appareils qui les contiennent
- Formation anti-hameçonnage des employés et gestion de leurs accès aux données sensibles
- Mise à jour des appareils stockant des informations sensibles et absence d'applications non essentielles
- Compréhension des obligations légales et réglementaires en cybersécurité
- Détermination et expression de la tolérance au risque de l'organisation
- Partage et réception d'informations sur les menaces et vulnérabilités (sources internes/externes)
- Gestion des mots de passe
- Force et complexité des mots de passe utilisés
- Fréquence de renouvellement des mots de passe
Les choix de réponse sont simples : mostly « oui », « non » ou réponses courtes.
Protéger
L'outil aborde ensuite la catégorie « Protéger » du Cadre NIST, consacrée à la protection des systèmes. Préparez-vous à répondre sur :
- Délais d'expiration automatiques
- Pare-feu
- Politiques de conservation et de destruction des données
- Fréquence des formations cybersécurité des employés
- Accès distant aux données de l'entreprise
- Gestion des accès aux actifs physiques
- Chiffrement des données
- Politiques de reprise d'activité
- Gestion et protection des actifs physiques
- Implication des RH dans les pratiques cybersécurité (ex. verrouillage du compte à la sortie d'un employé)
Détecter
La catégorie « Détecter » évalue votre capacité à repérer les menaces malveillantes. Questions portant sur :
- Protection antivirus/anti-malware installée sur les appareils
- Fréquence des analyses anti-malware
- Surveillance des événements de cybersécurité
- Corrélation des événements de sécurité réseau avec les fichiers journaux
Réagir
La section « Réagir » vérifie votre préparation à agir après la détection d'un incident. Thèmes :
- Rôles et responsabilités assignés et connus en cas d'incident
- Détails du plan de réponse post-incident
- Modifications apportées suite à d'anciens incidents pour éviter leur récurrence
- Désignation d'une personne/groupe pour maîtriser les événements et en identifier l'origine
- Plan de notification des clients en cas de compromission de données sensibles
Récupérer
La catégorie « Récupérer » traite des pratiques pour redémarrer après un incident. Points couverts :
- Fréquence des sauvegardes de données
- Disponibilité des contacts pour la récupération (forces de l'ordre, FAI, agences RP, avocats spécialisés)
- Existence d'un plan de récupération avec actions concrètes pour restaurer la normale
- Responsable désigné pour piloter la récupération
- Intégration des leçons tirées et mise à jour des stratégies selon l'évolution technique/organisationnelle
- Couverture d'assurance cyber
À la fin de la section « Récupérer », l'outil propose quelques ressources recommandées avant de générer votre score.
Comment votre MEP Center local peut sécuriser votre entreprise
Si l'évaluation révèle des failles dans votre stratégie cybersécurité ou des points faibles selon le Cadre NIST, votre MEP Center local pourra vous aider à réduire les risques pour votre activité manufacturière. Parmi les ressources fournies après l'évaluation figure un lien vers une carte interactive des MEP Centers : vous pouvez y rechercher votre Centre par État ou localisation.
Rappelez-vous : la première étape pour changer les choses, c'est de savoir qu'un problème existe. Utilisez l'outil d'auto-évaluation du MEP National Network pour vous armer de connaissances et passez à l'action !
Technologie industrielle
- Votre business est-il prêt pour le Centre de Contact 2.0 ? Un blueprint éprouvé pour l'engagement client moderne
- Comment les fabricants exploitent l'automatisation pour scaler l'exécution e-commerce
- Votre entreprise est-elle prête pour la reprise économique mondiale ?
- La transformation numérique expose les centrales électriques aux cyberattaques : ce qu'il faut savoir
- Gérer les problèmes humains : Stratégies pour recruter et fidéliser les talents dans un marché tendu
- Préparation au COVID-19 pour les fabricants : cinq étapes pratiques
- Découvrez si votre entreprise qualifie pour le crédit d'impôt R&D
- Choisir la bonne entreprise d'ingénierie à Singapour : guide pratique
- Votre usine est-elle prête pour la fabrication intelligente ? Libérez la puissance de l'Industrie 4.0