



Maîtriser le SOC : meilleures pratiques, avantages et cadres pour la cybersécurité
Dans cet article, vous apprendrez :
- Comprendre ce qu'est un Centre d'opérations de sécurité (SOC) et comment la détection et la réponse actives préviennent les violations de données.
- Les six piliers des opérations de sécurité modernes que vous ne pouvez pas négliger.
- Les huit meilleures pratiques SOC tournées vers l'avenir pour garder un œil sur l'avenir de la cybersécurité. Y compris un aperçu et une comparaison des modèles de cadres actuels.
- Découvrez pourquoi votre organisation doit mettre en œuvre un programme de sécurité basé sur la veille sur les menaces avancées.
- Interne ou externalisé vers un fournisseur de sécurité géré ? Nous vous aidons à décider.
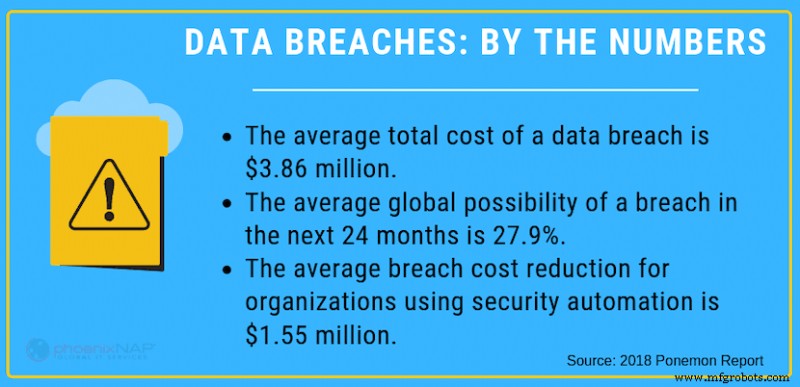
Le coût total moyen d'une violation de données en 2018 était de 3,86 millions de dollars. Alors que les entreprises deviennent de plus en plus dépendantes de la technologie, la cybersécurité devient une préoccupation de plus en plus critique.
La sécurité du cloud peut être un défi, particulièrement pour les petites et moyennes entreprises qui n'ont pas d'équipe de sécurité dédiée en interne. La bonne nouvelle est qu'il existe une option viable pour les entreprises cherchant un meilleur moyen de gérer les risques de sécurité — les centres d'opérations de sécurité (SOC).
Dans cet article, nous examinerons de plus près ce que sont les SOC, les avantages qu'ils offrent. Nous verrons également comment les entreprises de toutes tailles peuvent tirer parti des SOC pour la protection des données.
Qu'est-ce qu'un Centre d'opérations de sécurité ?
Un centre d'opérations de sécurité est une équipe de professionnels de la cybersécurité dédiée à la prévention des violations de données et autres menaces de cybersécurité. L'objectif d'un SOC est de surveiller, détecter, enquêter et répondre à tous les types de cybermenaces 24 heures sur 24, 7 jours sur 7.
Les membres de l'équipe utilisent une large gamme de solutions technologiques et de processus. Ceux-ci incluent les systèmes de gestion des informations et des événements de sécurité (SIEM), les pare-feu, la détection de violation, la détection d'intrusion et les sondes. Les SOC disposent de nombreux outils pour effectuer en continu des analyses de vulnérabilité d'un réseau pour les menaces et faiblesses et traiter ces menaces et déficiences avant qu'elles ne deviennent un problème grave.
Il peut être utile de considérer un SOC comme un département IT qui se concentre uniquement sur la sécurité, par opposition à la maintenance du réseau et autres tâches IT.
6 piliers des opérations SOC modernes
Les entreprises peuvent choisir de construire un centre d'opérations de sécurité en interne ou d'externaliser vers un MSSP (fournisseur de services de sécurité gérés) qui offre des services SOC. Pour les petites et moyennes entreprises qui manquent de ressources pour développer leur propre équipe de détection et de réponse, l'externalisation vers un fournisseur de services SOC est souvent l'option la plus rentable.
À travers les six piliers des opérations de sécurité, vous pouvez développer une approche complète de la cybersécurité.
- Établir la connaissance des actifs Le premier objectif est la découverte des actifs. Les outils, technologies, matériels et logiciels qui composent ces actifs peuvent différer d'une entreprise à l'autre, et il est vital pour l'équipe de développer une connaissance approfondie des actifs dont ils disposent pour identifier et prévenir les problèmes de sécurité.
- Surveillance de sécurité préventive En matière de cybersécurité, la prévention sera toujours plus efficace que la réaction. Plutôt que de répondre aux menaces au fur et à mesure qu'elles surviennent, un SOC travaillera à surveiller un réseau en permanence. Ce faisant, ils peuvent détecter les activités malveillantes et les empêcher avant qu'elles ne causent des dommages graves.
- Conserver les enregistrements d'activité et de communications En cas d'incident de sécurité, les analystes SOC doivent être en mesure de retracer l'activité et les communications sur un réseau pour découvrir ce qui s'est mal passé. Pour ce faire, l'équipe est chargée de la gestion détaillée des journaux de toute l'activité et des communications qui ont lieu sur un réseau.
- Classer les alertes de sécurité Lorsque des incidents de sécurité se produisent, l'équipe de réponse aux incidents travaille à trier la gravité. Cela permet à un SOC de prioriser leur attention sur la prévention et la réponse aux alertes de sécurité qui sont particulièrement graves ou dangereuses pour l'entreprise.
- Modifier les défenses Une cybersécurité efficace est un processus d'amélioration continue. Pour suivre le paysage en constante évolution des cybermenaces, un centre d'opérations de sécurité travaille à adapter et modifier en permanence les défenses d'un réseau sur une base continue, selon les besoins.
- Maintenir la conformité En 2019, il y a plus de réglementations de conformité et de mesures de protection obligatoires concernant la cybersécurité que jamais auparavant. En plus de la gestion des menaces, un centre d'opérations de sécurité doit également protéger l'entreprise des ennuis juridiques. Cela se fait en s'assurant qu'ils sont toujours conformes aux dernières réglementations de sécurité.
Meilleures pratiques du Centre d'opérations de sécurité
Alors que vous construisez un SOC pour votre organisation, il est essentiel de garder un œil sur ce que l'avenir de la cybersécurité réserve. Ce faisant, vous pouvez développer des pratiques qui sécuriseront l'avenir.
Les meilleures pratiques SOC incluent :
Élargir le champ de la sécurité de l'information
L'informatique en nuage a donné naissance à une large gamme de nouveaux processus basés sur le cloud. Elle a également considérablement étendu l'infrastructure virtuelle de la plupart des organisations. Dans le même temps, d'autres avancées technologiques telles que l'internet des objets sont devenues plus répandues. Cela signifie que les organisations sont plus connectées au cloud que jamais. Cependant, cela signifie aussi qu'elles sont plus exposées aux menaces que jamais. Alors que vous construisez un SOC, il est crucial d'élargir le champ de la cybersécurité pour sécuriser en permanence les nouveaux processus et technologies au fur et à mesure qu'ils entrent en service.
Étendre la collecte de données
En matière de cybersécurité, la collecte de données peut souvent s'avérer incroyablement précieuse. La collecte de données sur les incidents de sécurité permet à un centre d'opérations de sécurité de mettre ces incidents dans le contexte approprié. Cela leur permet également d'identifier la source du problème plus efficacement. À l'avenir, une attention accrue sur la collecte de plus de données et leur organisation de manière significative sera cruciale pour les SOC.
Analyse de données améliorée
Collecter plus de données n'est précieux que si vous pouvez les analyser en profondeur et en tirer des conclusions. Par conséquent, une pratique essentielle des SOC à mettre en œuvre est une analyse plus approfondie et plus complète des données dont vous disposez. Se concentrer sur une meilleure analyse de la sécurité des données permettra à votre équipe SOC de prendre des décisions plus éclairées concernant la sécurité de votre réseau.
Tirer parti de l'automatisation de la sécurité
La cybersécurité devient de plus en plus automatisée. Appliquer les meilleures pratiques DevSecOps pour accomplir des tâches de sécurité plus fastidieuses et chronophages libère votre équipe pour concentrer tout leur temps et leur énergie sur d'autres tâches plus critiques. Alors que l'automatisation de la cybersécurité continue de progresser, les organisations doivent se concentrer sur la construction de SOC conçus pour tirer parti des avantages que l'automatisation offre.
Rôles et responsabilités du Centre d'opérations de sécurité
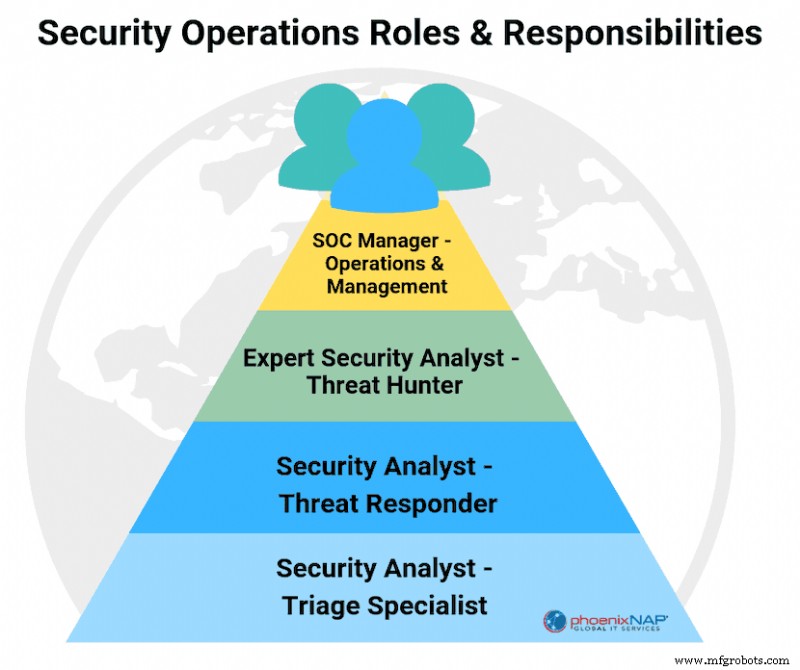
Un centre d'opérations de sécurité est composé de plusieurs membres d'équipe individuels. Chaque membre a des tâches uniques. Les membres spécifiques qui composent l'équipe de réponse aux incidents peuvent varier. Les postes courants — avec leurs rôles et responsabilités — que vous trouverez dans une équipe de sécurité incluent :
- Responsable SOC Le responsable est le chef de l'équipe. Il est responsable de la gestion de l'équipe, de la définition des budgets et des ordres du jour, et des rapports aux cadres dirigeants au sein de l'organisation.
- Analyste de sécurité Un analyste de sécurité est responsable de l'organisation et de l'interprétation des données de sécurité provenant des rapports ou audits SOC. Aussi, fournir une gestion des risques en temps réel, une évaluation des vulnérabilités et une veille de sécurité qui donnent un aperçu de l'état de préparation de l'organisation.
- Enquêteur forensic En cas d'incident, l'enquêteur forensic est responsable de l'analyse de l'incident pour collecter des données, des preuves et des analyses comportementales.
- Répondeur aux incidents Les répondeurs aux incidents sont les premiers à être notifiés lorsque des alertes de sécurité se produisent. Ils sont ensuite responsables d'effectuer une évaluation initiale et une évaluation des menaces de l'alerte.
- Auditeur de conformité L'auditeur de conformité est responsable de s'assurer que tous les processus effectués par l'équipe le sont d'une manière conforme aux normes réglementaires.
Modèles organisationnels SOC
Tous les SOC ne sont pas structurés sous le même modèle organisationnel. Les processus et procédures du centre d'opérations de sécurité varient en fonction de nombreux facteurs, y compris vos besoins de sécurité uniques.
Les modèles organisationnels des centres d'opérations de sécurité incluent :
- SOC Interne
Un SOC interne est une équipe interne composée de professionnels de la sécurité et de l'informatique qui travaillent au sein de l'organisation. Les membres de l'équipe interne peuvent être répartis dans d'autres départements. Ils peuvent également constituer leur propre département dédié à la sécurité. - SOC Interne Virtuel
Un SOC interne virtuel est composé de professionnels de la sécurité à temps partiel qui travaillent à distance. Les membres de l'équipe sont principalement responsables de réagir aux menaces de sécurité lorsqu'ils reçoivent une alerte. - Co-géré SOC
Un SOC co-géré est une équipe de professionnels de la sécurité qui travaillent aux côtés d'un fournisseur de services de cybersécurité tiers. Ce modèle organisationnel combine essentiellement une équipe interne semi-dédiée avec un fournisseur de services SOC tiers pour une approche co-gérée de la cybersécurité. - SOC de Commandement
Les SOC de commandement sont responsables de la supervision et de la coordination d'autres SOC au sein de l'organisation. Ils ne se trouvent généralement que dans les organisations assez grandes pour avoir plusieurs SOC internes. - SOC Fusion
Un SOC fusion est conçu pour superviser les efforts de l'équipe IT plus large de l'organisation. Leur objectif est de guider et d'assister l'équipe IT sur les questions de sécurité. - SOC Virtuel Externalisé
Un SOC virtuel externalisé est composé de membres d'équipe qui travaillent à distance. Plutôt que de travailler directement pour l'organisation, un SOC virtuel externalisé est un service tiers. Les SOC virtuels externalisés fournissent des services de sécurité aux organisations qui n'ont pas d'équipe de centre d'opérations de sécurité interne en poste.
Profitez des avantages offerts par un SOC
Face à des menaces de sécurité en constante évolution, la sécurité offerte par un centre d'opérations de sécurité est l'une des voies les plus bénéfiques dont disposent les organisations. Avoir une équipe de professionnels dédiés à la sécurité de l'information surveillant votre réseau, détectant les menaces de sécurité et travaillant à renforcer vos défenses peut aller loin pour garder vos données sensibles sécurisées.
Si vous souhaitez en savoir plus sur les avantages offerts par une équipe de centre d'opérations de sécurité et les options disponibles pour votre organisation, nous vous invitons à nous contacter dès aujourd'hui.
Pour votre prochaine lecture, nous vous suggérons de consulter ce qu'est SecOps.
Cloud computing
- Maîtriser le monitoring synthétique : best practices éprouvées pour performance SaaS & Web fiable
- Stratégies Cloud-Native Prouvées pour l'Agilité Business et les Économies de Coûts
- Meilleures Pratiques de Sécurité Azure : Directives Essentielles pour Protéger Votre Infrastructure Cloud
- Pratiques de sécurité essentielles pour le Fog Computing
- Comment le COVID-19 a redéfini les meilleures pratiques de la supply chain pour la résilience
- Comprendre les ordres de travail : essentiels et meilleures pratiques pour la gestion des opérations
- Sécurité IoT démystifiée : protéger vos appareils connectés
- 50 meilleures pratiques éprouvées pour une gestion d'actifs IT efficace
- Identification d'actifs : méthodes éprouvées et bonnes pratiques pour un suivi précis