



NSX-V vs NSX-T : quelle solution VMware SDN pour votre centre de données ?
Les centres de données modernes utilisent des serveurs physiques avec des hyperviseurs pour exécuter des machines virtuelles. Ainsi, la virtualisation a apporté rentabilité et évolutivité améliorée. Avec des solutions de réseau virtualisé, telles que le logiciel NSX de VMware, le concept de réseau a acquis un nouveau sens.
Le modèle de réseau à définition logicielle (SDN) fournit toutes les fonctionnalités nécessaires pour créer des configurations réseau complexes. Le SDN offre une haute sécurité et permet une mise à l'échelle transparente sans changements physiques importants du réseau grâce à sa nature agile et flexible.
Cet article examine ce qu'est VMware NSX et les différences entre VMware NSX-V et VMware NSX-T.
VMware NSX
Dans l'espace du marché de la virtualisation, VMware est l'un des plus grands noms. L'entreprise offre une gamme de produits pour les postes de travail virtuels, la virtualisation réseau et les plateformes de sécurité.
VMware NSX est une solution SDN avancée avec deux variantes :
- NSX-V
- NSX-T
Qu'est-ce que VMware NSX ?
NSX est une solution de réseau à définition logicielle que VMware a créée pour répondre à la croissance rapide des besoins en réseautage des centres de données. La fonction principale est de fournir la création et la gestion de réseaux virtualisés via NSX Manager, un composant de NSX Data Center. De plus, VMware NSX fournit des fonctionnalités cruciales de sécurité réseau pour garantir que l'environnement virtuel est sûr.
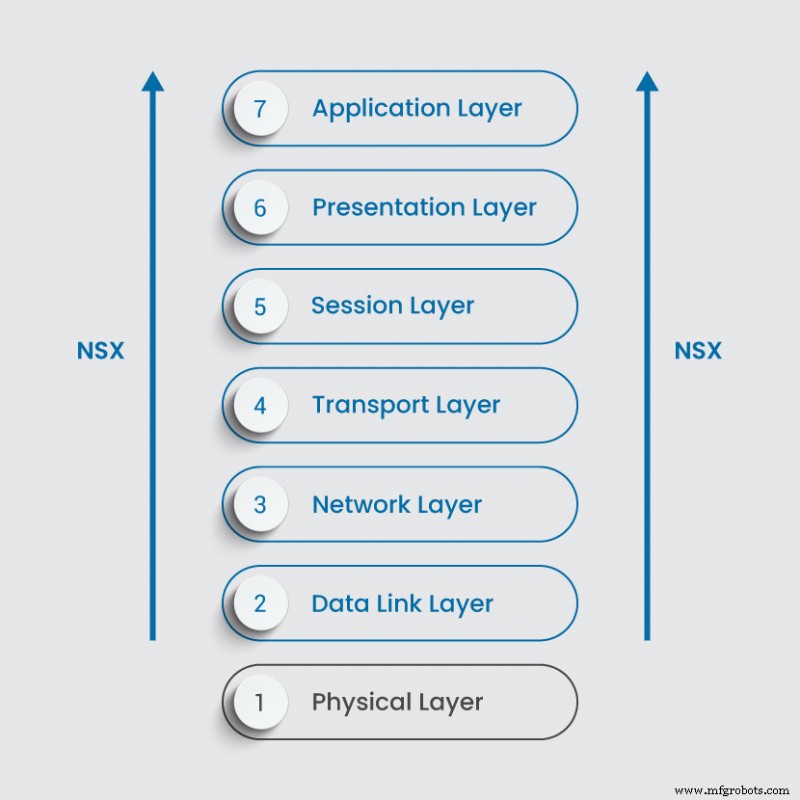
Avec NSX, aucune modification du matériel sous-jacent n'est nécessaire. Le provisionnement réseau et la connexion entre les réseaux virtuels sont abstraits du matériel, de la même manière que fonctionnent les VM. NSX virtualise les commutateurs, routeurs, pare-feu et autres services réseau de la couche 2 à la couche 7 du modèle OSI.
Ce processus fait gagner du temps, des efforts et des coûts, permettant aux grandes entreprises de centraliser et d'automatiser la gestion et le contrôle du réseau. Selon le produit que vous choisissez, VMware NSX convient à tous les types d'infrastructure :
- Environnements multi-cloud
- Centres de données sur site
- Serveurs bare metal
- Charges de travail conteneurisées
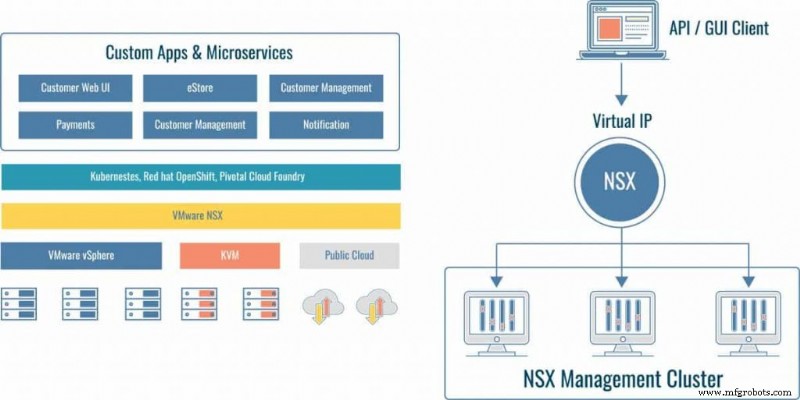
Lisez ci-dessous pour apprendre les différences entre NSX-V et NSX-T.
Qu'est-ce que NSX-V ?
L'architecture NSX-V (V pour vSphere) offre la reconfiguration de déploiement, le provisionnement rapide et la destruction de réseaux virtuels à la demande. Ce produit dépend de VMware vSphere et de la connexion avec vCenter. Une fois NSX-V couplé avec vCenter, l'intégration avec vSphere est transparente.
L'inconvénient est que vous ne pouvez pas avoir plusieurs vCenters avec NSX-V. La question se pose : que faire si j'ai plus d'un vCenter ? Dans ce cas, vous devez avoir plusieurs gestionnaires NSX, ce qui peut être difficile dans les environnements multi-cloud. La maintenance peut devenir lourde et exigeante. Alors que les entreprises passent au cloud pour gérer les charges de travail, la solution VMware NSX-V s'avère inadaptée pour de nombreux clients. Désormais considéré comme un produit VMware hérité, NSX-V est remplacé par NSX-T.
Qu'est-ce que NSX-T ?
VMware NSX-Transformers est le successeur de NSX-V et offre des options pour construire une infrastructure SDN hautement agile. Le produit apporte la virtualisation réseau aux charges de travail bare-metal et conteneurisées, multi-cloud et multi-hyperviseur. NSX-T prend en charge les applications cloud-natives, la pile de virtualisation réseau pour OpenStack, Kubernetes, KVM, Docker, etc.
Beaucoup considèrent NSX-T comme une mise à niveau de NSX-V. Il est vrai que l'idée principale derrière les deux produits est la même. Cependant, VMware a construit NSX-T à partir de zéro, et ce qui se trouve sous le capot diffère complètement de NSX-V.
Le principal avantage est que NSX-T peut être déployé dans des environnements hétérogènes avec de nombreux composants différents. NSX-T n'est pas soumis aux contraintes du déploiement vCenter. Vous pouvez avoir plusieurs serveurs vCenter et utiliser un seul gestionnaire NSX comme vitre unique pour contrôler votre réseau virtuel. Ou, vous n'avez pas à déployer un vCenter du tout. Au lieu de cela, vous pouvez choisir ESXi comme système d'exploitation dans l'interface graphique NSX-T, par exemple.
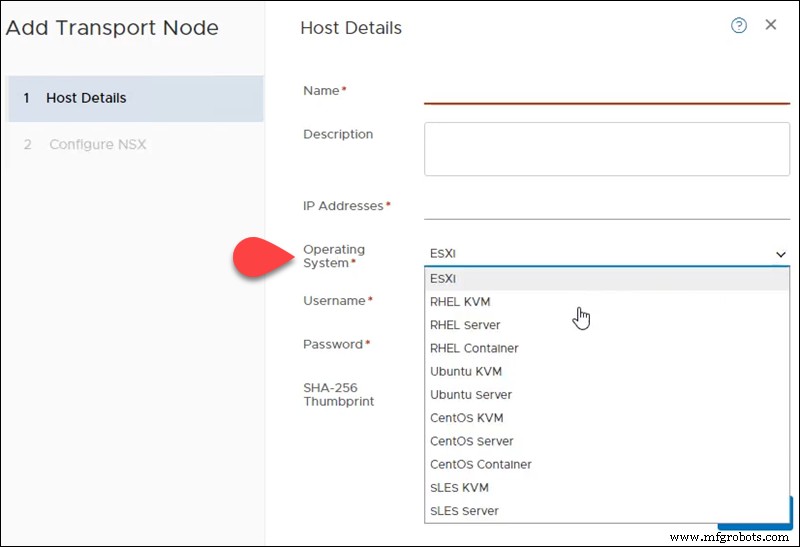
Interface NSX-V vs NSX-T
Il n'y a pas d'interface dédiée NSX-V étiquetée sous ce nom. Avec NSX-V l'installation vient avec un plugin qui s'intègre dans vCenter Server. Par conséquent, pour accéder aux options GUI pour NSX-V, vous vous connectez à votre instance vSphere et sélectionnez l'option Networking and Security (Réseau et Sécurité).
Par exemple, voici la section dans le vSphere Web Client pour NSX-V :
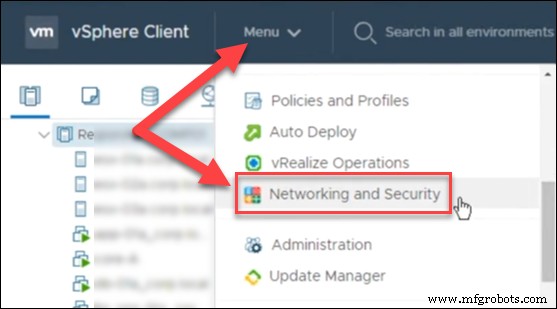
Si cette option n'apparaît pas dans votre GUI, alors le compte que vous utilisez n'a pas les permissions nécessaires. Seul l'utilisateur qui a connecté NSX Manager à vCenter Server obtient l'accès Administrateur Entreprise. Tous les autres comptes ont seulement des droits de service et doivent se voir attribuer les permissions appropriées.
NSX-T a sa propre interface, découplée de vCenter, appelée NSX-T Manager. Cela signifie que vous n'avez pas à vous connecter à vCenter pour gérer votre architecture NSX-T.
Lorsque vous vous connectez au gestionnaire NSX-T, la page d'accueil affiche l'aperçu du réseau, de la sécurité, du système, de l'inventaire, des alarmes, etc.
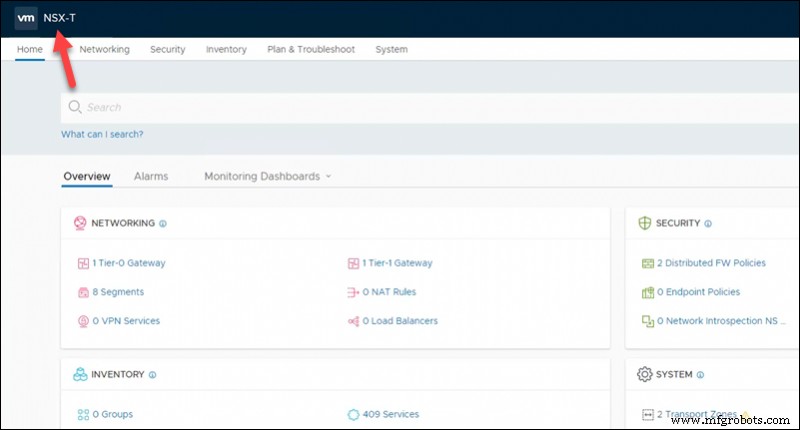
Depuis le NSX-T Manager Web Client, vous pouvez visualiser vos vCenters ou en ajouter de nouveaux pour récupérer l'inventaire. C'est là que NSX-T surpasse NSX-V avec la capacité de gérer l'automatisation du réseau et de la sécurité sur plusieurs vCenters.
Composants principaux de NSX
Les composants principaux de VMware NSX sont :
- NSX Manager
- NSX Controller
- NSX Edge
NSX Manager
NSX Manager est le composant principal utilisé pour configurer, gérer et surveiller tous les composants NSX via une interface graphique. Avec les API REST, la configuration et la manipulation d'objets sont cohérentes.
NSX Manager vous permet de déployer des contrôleurs, des routeurs distribués edge, et de générer des certificats. Dans NSX-V, le NSX Manager fonctionne avec un seul vCenter Server comme une machine virtuelle. Dans le cas de NSX-T, le NSX-T Manager peut être connecté à plusieurs vCenters en tant que VM KVM ou ESXi, par exemple.
NSX Edge
La NSX Edge Services Gateway (ESG) de VMware fait partie de VMware vCenter Server et fournit des services de passerelle essentiels tels que :
- DHCP
- NAT
- VPN
- Équilibrage de charge
- Pare-feu périmétrique
- Routage dynamique
NSX Edge permet la connexion entre les réseaux isolés et partagés et la connexion directe entre les VM. En plus du routage est-ouest, ce service permet aux locataires d'atteindre les réseaux publics en fournissant la connexion nord-sud. L'utilisation de NSX Edge vous permet de créer des frontières virtuelles pour vos charges de travail, composants et locataires.
NSX Controllers
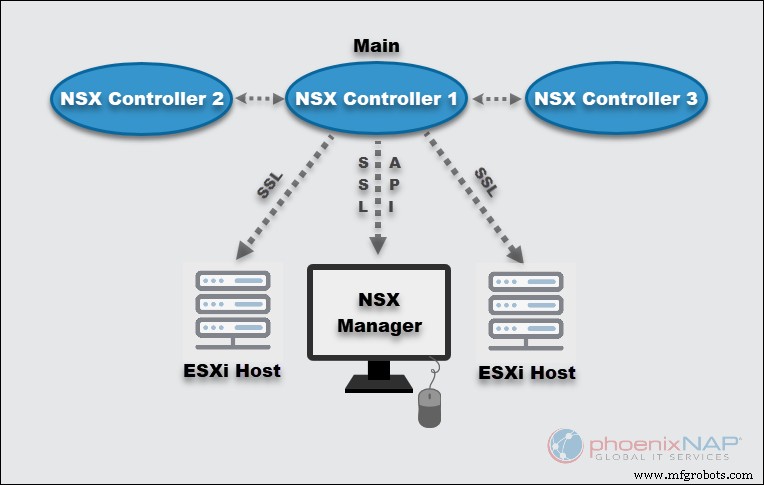
NSX Controller est un système de gestion d'état distribué et le point de contrôle central pour le commutage et le routage logiques. Les contrôleurs contiennent toutes les informations sur les hôtes, les VM, les routeurs logiques distribués et les VXLAN.
Cet appareil virtuel est crucial pour l'installation et la surveillance de réseaux virtuels évolutifs et hautement disponibles. Quelle que soit la taille d'un centre de données défini par logiciel, VMware exige d'avoir exactement trois contrôleurs dans NSX-T pour atteindre la redondance nécessaire.
NSX Controller utilise une connexion Secure Sockets Layer pour se connecter aux hôtes ESXi et l'API SSL pour interagir avec NSX Manager.
Fonctionnalités de NSX
NSX-V et NSX-T ont tous deux le même objectif : fournir des fonctionnalités pour déployer des réseaux virtuels au-dessus du réseau physique.
Certaines des fonctionnalités NSX incluent :
- Routage et commutation logiques distribués et autres fonctionnalités listées dans la section NSX Edge ci-dessus.
- Surveillance détaillée et statistiques
- QoS
- Automatisation pilotée par API
- Overlay basé sur logiciel
- Interface utilisateur améliorée
Cependant, les deux outils ont de nombreuses différences, et ils sont construits comme deux produits différents. NSX-V ne peut pas fonctionner avec plusieurs vCenters et dépend fortement de vSphere.
D'autre part, NSX-T est une solution multiplateforme qui fonctionne avec plusieurs instances vCenter et différents environnements. Les dernières fonctionnalités NSX-T incluent également la migration NSX-V vers NSX-T et l'IDS/IPS distribué.
Explorez le tableau de comparaison ci-dessous et les sections pour les détails des fonctionnalités pour mieux comprendre les différences entre NSX-V et NSX-T.
Comparaison VMware NSX-V vs NSX-T
| Comparaison des fonctionnalités | NSX-V | NSX-T |
|---|---|---|
| Fonctions de base | NSX-V offre des fonctionnalités riches telles que la reconfiguration de déploiement, le provisionnement rapide et la destruction de tout réseau virtuel à la demande. Cela permet à un seul commutateur virtuel de se connecter à plusieurs hôtes dans un cluster en utilisant le commutateur distribué vSphere. |
NSX-T fournit aux utilisateurs une infrastructure logicielle agile. Elle convient à la construction d'environnements d'applications cloud-natives. Elle offre également de la simplicité pour les opérations de réseau et de sécurité. Support intégré pour plusieurs clouds, environnements multi-hyperviseurs et charges de travail bare-metal. |
| Origines | Initialement publié en 2012, NSX-V est construit autour de l'environnement VMware vSphere. | NSX-T provient de l'écosystème vSphere, mais il est construit à partir de zéro et conçu pour répondre à certains cas d'utilisation non couverts par NSX-V. |
| Couverture | L'architecture NSX-V a été conçue pour les déploiements vSphere sur site (réseau physique) et un seul vCenter Server. | NSX-T étend sa couverture pour inclure plusieurs hyperviseurs, conteneurs, environnements cloud et serveurs bare metal. NSX-T a certaines limitations avec des lacunes concernant la micro-segmentation. |
| Support hyperviseur | La pile de virtualisation réseau vSphere est supportée. | En plus de la pile vSphere, NSX-T prend également en charge OpenStack, Docker, KVM, Kubernetes, etc. |
| Migration | La migration NSX-T vers NSX-V n'est pas possible. | NSX-T Manager dispose d'un utilitaire de migration intégré pour les utilisateurs qui souhaitent migrer de NSX-V vers NSX-T. |
| Travail avec NSX Manager | NSX-V Manager fonctionne avec un seul vCenter Server. S'exécute sur Photon OS. | NSX-T Manager prend en charge le travail avec plusieurs vCenters à la fois. S'exécute sur le système d'exploitation Ubuntu. |
| Déploiement | Ne peut être déployé que comme une VM ESXi. | NSX-T Manager agit comme une solution autonome et peut être déployé comme une VM ESXi ou KVM. |
| Routage | NSX-V utilise les services de passerelle et de sécurité de bord de réseau qui sont utilisés pour isoler les réseaux virtualisés. NSX Edge est installé à la fois comme un routeur logique distribué et comme une passerelle de services edge. |
Le routage NSX-T est conçu pour les environnements cloud et multi-cloud. Il est conçu pour les cas d'utilisation multi-locataires et pour les environnements hétérogènes. |
| Protocoles d'encapsulation d'overlay | NSX-V utilise le protocole d'encapsulation VXLAN | NSX-T utilise Geneve, un protocole plus avancé |
| Modes de réplication de commutateur logique | Unicast, Multicast, Hybride | Unicast (Deux niveaux ou Head) |
| Utilisation des commutateurs virtuels | vSphere Distributed Switch (VDS) | Open vSwitch (OVS) ou N-VDS |
| Routage distribué à deux niveaux | Non disponible | Disponible |
| Suppression APR | Disponible | Disponible |
| Intégration pour inspection du trafic | Disponible | Non disponible |
| Configuration du schéma d'adresses IP pour les segments réseau | Manuelle | Automatique |
| Pare-feu distribué au niveau noyau | Disponible | Disponible |
Le tableau a montré un résumé de la comparaison des fonctionnalités NSX-V vs NSX-T. Lisez la suite pour en savoir plus sur les différences entre les deux solutions.
Routage
Les deux solutions VMware NSX fournissent des capacités de routage dynamique qui surpassent celles offertes par les routeurs physiques. Cependant, les différences de routage entre NSX-V et NSX-T sont nombreuses.
À sa base, NSX-T est conçu avec la multi-location cloud à l'esprit. Comme la configuration du routeur fournisseur et locataire nécessite une isolation, la prise en charge du routage multi-niveaux a été introduite avec NSX-T :
- Routage logique de niveau 0 pour l'administrateur fournisseur.
- Contrôle de routage logique de niveau 1 pour l'administrateur locataire.
NSX-V ESG (Edge Services Gateway) fournit les services DHCP, NAT, VPN essentiels et DLR (routeurs logiques distribués) pour isoler les réseaux virtuels. Ainsi, NSX permet la communication entre les VM avec moins de sauts réseau qu'avec le routage traditionnel. Cependant, l'absence de support pour le routage à niveaux et la multi-location laisse NSX-V derrière NSX-T.
Commutation et pontage logiques dans NSX
NSX-V et NSX-T utilisent des réseaux d'overlay pour imiter les VLAN conventionnels et fournir une manipulation réseau plus facile via la commutation et le pontage logiques. Les fonctionnalités ressemblent à celles du réseau physique.
Avec NSX-V, les commutateurs logiques sont couplés avec les VXLAN pour encapsuler et diriger le trafic VM vers le réseau physique. En permettant le pontage de couche 2 entre un VLAN physique et un commutateur logique, NSX-V élargit le pool de fonctionnalités. Cela inclut la liaison du physique avec le virtuel lorsque la virtualisation complète n'est pas possible. NSX-V prend en charge plusieurs ponts de couche 2.
Similaire à son homologue plus ancien, NSX-T fournit la fonctionnalité d'overlay en utilisant la commutation logique mais avec un protocole d'encapsulation plus avancé. Le pontage L2 dans NSX-T nécessite la création d'un nœud de pont dédié. Alors que dans NSX-V, le pontage se produit au niveau du noyau de l'hyperviseur où réside une VM contrôleur.
Encapsulation d'overlay dans NSX : VXLAN vs Geneve
Comme pour les autres fonctionnalités, NSX-V s'appuie sur le VXLAN d'encapsulation plus traditionnel par rapport à NSX-T. Le LAN Virtuel Extensible permet de créer environ 16 millions de segments de réseau virtuel, dépassant les limitations du VLAN et ses 4094 réseaux possibles. Ce nombre a aidé les grandes organisations à segmenter le réseau virtuel de manière plus souple.
Geneve signifie Generic Network Virtualization Encapsulation et compile le meilleur des autres protocoles d'encapsulation, y compris VXLAN et STT. NSX-T s'appuie sur Geneve pour fournir des informations d'identifiant de réseau virtuel avec une puissance de débit élevée et une utilisation des ressources inférieure. Geneve est un protocole flexible ce qui signifie qu'il est capable d'inclure d'autres métadonnées au fur et à mesure que les réseaux évoluent.
Sécurité et micro-segmentation
NSX-V et NSX-T permettent tous deux aux organisations de séparer les centres de données en segments de sécurité réseau logiques et d'atteindre une protection d'application au niveau de la charge de travail. Ainsi, vous pouvez définir granulièrement les politiques de sécurité réseau. Vous pouvez segmenter un VDC autour des objets vCenter et des hôtes, des noms ou caractéristiques de VM, ou en utilisant des adresses IP, des ports, etc.
Les solutions NSX utilisent un pare-feu distribué au niveau de l'hyperviseur pour gérer tous les paramètres réseau et politiques de sécurité. Vous pouvez utiliser les utilisateurs et groupes AD pour définir des règles où le contrôleur de domaine AD (ADDC) est déployé.
Cependant, NSX-T offre plus de fonctionnalités de sécurité et une application de règles de sécurité plus granulaire que NSX-V. Néanmoins, toutes les fonctions de sécurité NSX sont conçues pour l'automatisation continue afin d'éviter les contraintes de la configuration et de la maintenance manuelles.
Options de déploiement
Le processus de déploiement est assez similaire pour les deux produits, mais il y a de nombreuses différences entre les fonctionnalités NSX-V et NSX-T. Voici quelques écarts critiques dans le déploiement :
- Avec NSX-V, il y a une intégration étroite avec VMware vSphere et vCenter. Une instance NSX Manager est déployée uniquement comme une VM ESXi et doit être enregistrée avec vCenter. D'autre part, vous pouvez déployer NSX-T sur une VM KVM ou ESXi tandis que vCenter n'est pas requis. De plus, plusieurs NSX Managers sont supportés.
- Contrairement à NSX-T où le Manager et le Controller sont inclus dans le même composant virtuel, vous devez déployer un contrôleur NSX pour NSX-V Manager.
- NSX-T vous permet de déployer un cluster de trois contrôleurs NSX pour une redondance accrue.
- Il n'est pas possible d'utiliser des commutateurs virtuels standards avec NSX-V car il vous oblige à déployer un vDS. NSX-T utilise une nouvelle technologie de commutateur virtuel N-VDS ou Open vSwitches (OVS) pour les hôtes KVM.
Licences NSX
Le bon côté des licences NSX-V et NSX-T est que VMware ne divise pas les produits. Si vous avez déjà une licence NSX-V, vous pouvez commencer à utiliser NSX-T quand vous êtes prêt.
La solution s'appelle maintenant VMware NSX Data Center et a les éditions suivantes :
- Standard
- Professional
- Advanced
- Enterprise Plus
Avec l'augmentation du travail à distance, VMware a également introduit l'édition Remote Office Branch Office (ROBO).
Choisir entre NSX-V et NSX-T
Les différences majeures dans les systèmes NSX-V vs NSX-T sont évidentes dans le tableau et les sections ci-dessus. Le premier est étroitement associé à l'écosystème VMware vSphere. L'autre est sans restriction, non lié à une plateforme ou un hyperviseur spécifique.
Pour déterminer quelle option NSX est meilleure pour vous, tenez compte du cas d'utilisation pour chaque produit.
Choisir NSX-V
Ce produit reste un choix valide dans les cas d'utilisation NSX-V suivants :
- Pour les charges de travail sur site sans hyperviseurs multiples.
- Lorsque votre centre de données utilise uniquement VMware vSphere.
- Si votre environnement IT n'utilise pas plus d'une instance vCenter.
- Si vous n'avez pas besoin d'une infrastructure sur site hautement redondante avec plusieurs NSX Managers.
Choisir NSX-T
VMware NSX-T avec de nombreuses mises à jour et améliorations a surpassé NSX-V dans presque tous les cas. Les cas d'utilisation NSX-T couvrent les suivants :
| Sécurité | Automatisation | Réseau virtuel Multi-Cloud | Support applications cloud-natives |
|---|---|---|---|
| Verrouillage d'applications critiques | Déploiement rapide d'applications full-stack. | Support pour environnements multi-cloud | Fonctionnalités avancées de réseau et sécurité pour microservices et applications conteneurisées. |
| Protection de charges de travail individuelles | Intégration avec d'autres outils d'automatisation. | Virtualisation réseau inter-sites pour entreprises en croissance rapide. | Politiques de sécurité par conteneur |
| Création de DMZ logique | Application automatique de politiques de sécurité et règles d'accès lors de la migration de VM vers d'autres sous-réseaux. | Extension de centre de données unique à multi. | Réseau natif conteneur-à-conteneur de couche 3 |
| Micro-segmentation pour politiques de sécurité granulaires | Configuration et gestion réseau cohérentes et sans erreur |
Conclusion : VMware NSX fournit une plateforme de virtualisation réseau solide
NSX-T et NSX-V résolvent tous deux de nombreux problèmes de virtualisation, offrent des ensembles de fonctionnalités complets et fournissent un environnement agile et sécurisé. NSX-V est la plateforme originale de virtualisation réseau et sécurité qui a été le leader pendant de nombreuses années. À mesure que les entreprises se développent, il y a moins d'entreprises avec des centres de données sur site uniques et plus d'environnements IT basés sur le cloud.
C'est là que NSX-T intervient. Son expansion constante de fonctionnalités et son support multi-sites et cloud rendent NSX-V obsolète. Maintenant, VMware étiquette leur solution NSX comme VMware NSX Data Center. Avec les outils nécessaires pour déplacer et gérer vos données, quel que soit le réseau physique sous-jacent, NSX vous aide à vous adapter aux changements constants dans les applications.
Le choix que vous faites dépend des fonctionnalités NSX qui répondent à vos besoins métier. Si vous êtes sur le marché pour NSX, contactez-nous pour plus d'informations et la migration NSX-V vers NSX-T. Continuez à lire notre blog pour en savoir plus sur les différents outils et trouver les meilleures solutions pour vos besoins en réseautage.
Cloud computing
- La flexibilité pilote le succès de la surveillance cloud d'entreprise : comment AppNeta livre
- Ethernet : la colonne vertébrale de la fiabilité des véhicules autonomes
- La clé du succès en fiabilité : changer la culture avant la technologie
- Pourquoi chaque site a besoin d'un champion GMAO — La clé d'une implémentation réussie
- JDK, JRE et JVM expliqués : différences clés et fonctionnement ensemble
- Java vs C# : 10 différences clés expliquées
- Java vs Python : différences fondamentales et choisir le bon langage
- Comprendre le G-Code vs M-Code : différences clés pour opérateurs CNC
- Usinage CNC vs Impression 3D : Quel Procédé Correspond à Vos Besoins de Production ?