



Pratiques de sécurité essentielles pour le Fog Computing
Depuis plusieurs années, Cisco championne le Fog Computing comme pierre angulaire d'architectures IoT scalables, fiables et rentables. En intégrant Cisco IOx dans les solutions Industrial IoT, les données générées par dispositifs connectés peuvent être filtrées, analysées et agies directement sur routeurs et commutateurs edge. Ce traitement local introduit de nouveaux défis sécurité qui doivent être adressés across tout l'écosystème Fog, des dispositifs IIoT individuels aux milliers de nœuds Fog pouvant être déployés en environnement production.
La sécurité en Fog Computing n'est pas une feature ou protocole unique — c'est une architecture en couches qui requiert des fondations solides, comme construire une maison robuste. En combinant meilleures pratiques pour services réseau Cisco IOS avec sécurité Cisco IOx throughout chaque phase d'un déploiement Fog (voir Figure 1), les organisations peuvent établir une posture de sécurité résiliente.
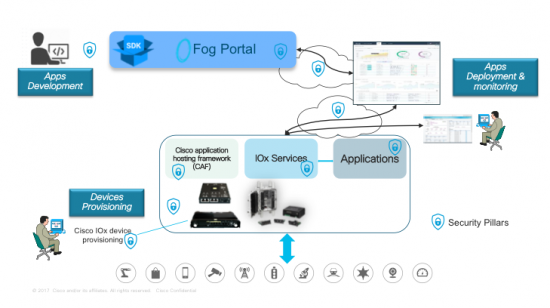
Voici quatre piliers sécurité qui aident managers IT et opérations à sauvegarder l'intégrité données en environnement Fog.
Piliers Sécurité Cisco IOx
 Contrôle d'accès
Déployer et gérer applications en Fog requiert une authentification role-based séparant gestion réseau de gestion application.
- Managers d'applications s'authentifient via Fog Director ou IOx Local Manager (ex: install application, upgrade, start/stop, validation, monitoring). Serveurs Radius Enterprise imposent restrictions login pour bloquer accès non autorisés.
- Managers réseau IOS privilégiés effectuent provisioning dispositifs, configuration interfaces, dépannage basé sur leur rôle, pas sur identifiants login ou localisation physique.
 Intégrité
Au-delà du durcissement hardware et software discuté dans [hardening], le Fog computing demande des garde-fous additionnels pour protéger la plateforme IOx :
- Images Guest-OS signées numériquement, sécurisées par le Trust Anchor Module (TAM) dans chipsets Cisco ACT2, vérifient l'intégrité OS.
- Isolation applications — qu'elles soient conteneurs Docker, PaaS, conteneurs Linux, ou machines virtuelles (module CGR 1000 Compute seulement) — protège ressources des interférences.
- Packages applications signés utilisent clé privée RSA Trust Anchor (PEM) et certificat client x509 (PEM) pour confirmer identité source. Tous outils IOx (IOxclient, IOx Local Manager, Fog Director) imposent installation apps signées pour prévenir code malveillant.
- APIs OAuth fournissent accès délégué, authentifiant utilisateurs sans exposer credentials aux applications.
- PAM permet développeurs d'intégrer multiples schémas authentification bas-niveau via API haut-niveau.
 Confidentialité et vie privée des données
Les nœuds Fog stockent souvent données localement sur flash embarqué ou SSDs mSATA (ex: IR829M). Les récentes releases IOx introduisent Secure Storage Services (SSS) qui stockent en sécurité certificats, clés, données utilisateur. Applications accèdent SSS via APIs REST, permettant chiffrement niveau application. Mécanismes sécurité Linux comme Cgroups, SMACK, SELinux, Namespaces fournissent couches protection additionnelles.
Commandes contrôle (start/stop, install/uninstall) doivent aussi rester confidentielles. SSL/TLS sécurise trafic entre dispositifs Fog et services gestion, incluant transferts fichiers. Configurations Cisco IOS complémentaires — VPNs IPsec, VRFs, VLANs — isolent davantage le trafic données.
Détection et atténuation des menaces
L'analyse de trafic distribuée est une feature core du Fog computing. Partenaires comme [Sentryo] exploitent le port mirroring sur IE 4000 Series ou export trafic IP sur IR800 Series pour livrer agents analytiques monitorant flux trafic sur dispositifs IOx.
Managers opérations ont besoin de détecter comportement application anormal et capturer métriques pour analyse et planification capacité. IOx Local Manager et outils/APIs Fog Director profilent consommation ressources applications, tandis que DNA-C, IoT FND, et Kinetic GMM automatisent provisioning et enforcement politiques across milliers dispositifs IOx.
Partagez vos défis sécurité avec nous — visitez Cisco Live Orlando World of Solutions et IOx Devnet Zone du 10-14 juin 2018 pour discuter comment sécuriser votre déploiement Fog.
Technologie de l'Internet des objets
- Maîtriser le monitoring synthétique : best practices éprouvées pour performance SaaS & Web fiable
- Meilleures Pratiques de Sécurité Azure : Directives Essentielles pour Protéger Votre Infrastructure Cloud
- Fog vs Cloud : optimiser les déploiements IoT pour vitesse et échelle
- Comment déboguer les appareils IoT basés sur Zephyr : pratiques éprouvées de surveillance à distance
- Maximiser la collaboration dans la fabrication de machines avec une plateforme IIoT
- Informatique quantique 2021 : 12 applications majeures expliquées
- Principales applications des systèmes d'air comprimé dans tous les secteurs industriels
- Marketing manufacturier : meilleures pratiques éprouvées pour réussir en 2019
- Les Meilleurs Métaux et Alliages pour Applications Haute Pression