



Ce que tout employé connecté au réseau doit savoir sur la cybersécurité
Les cyberattaques peuvent survenir à tout moment, à n'importe quelle échelle, et à travers n'importe quel appareil connecté au réseau. Plus une violation cyber dure longtemps, plus elle entraîne des pertes de données, de temps et d'argent.
Une seule cyberattaque suffit pour dévaster une chaîne d'approvisionnement. De plus, l'efficacité des identifiants à chaque étape de la chaîne d'approvisionnement a un impact direct sur chaque autre partie de l'entreprise.
Selon l'enquête sur les violations de cybersécurité : 2020, 46 % des entreprises ont identifié des violations ou attaques au cours de la dernière année. L'enquête note que le type le plus courant de cyberattaques sont les attaques de phishing — emails reçus par le personnel qui les dirigent vers des sites web frauduleux.
« Cela est suivi, dans une bien moindre mesure, par l'usurpation d'identité puis les virus ou autres malwares », dit l'enquête. « L'une des leçons cohérentes à travers cette série d'enquêtes a été l'importance de la vigilance du personnel, étant donné que la grande majorité des violations et attaques identifiées sont celles qui viendront via [ces types d'attaques]. »
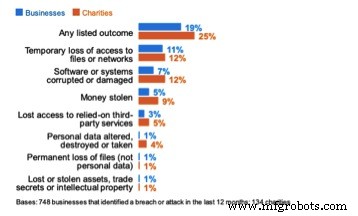
Pour les petites entreprises qui font partie d'une chaîne d'approvisionnement, le rapport rend clair l'importance de posséder des connaissances en cybersécurité par tous ceux ayant accès au réseau, chacun pouvant être considéré comme une cible viable pour les attaquants. L'impact de ces attaques peut être vu dans l'image ci-dessous, tirée du rapport.
Comprendre le phishing
Le phishing implique une attaque d'ingénierie sociale où un acteur de menace se masque en entité de confiance. Le destinataire d'un email, appel téléphonique ou message texte est trompé pour fournir des informations sensibles par qui il croit être une personne de confiance.
Cette méthode d'attaque est généralement accomplie en attirant la victime à cliquer sur un lien malveillant, ce qui permet à son tour l'installation de malware, ransomware, ou la révélation de données personnelles sensibles telles que mots de passe et détails de carte de crédit.
Certaines des campagnes de phishing les plus sophistiquées récentes sont venues d'individus agissant comme représentants des Centres américains pour le contrôle et la prévention des maladies (CDC) et de l'Organisation mondiale de la santé (OMS).
L'humain : dernière ligne de défense
L'enquête sur les violations cyber montre une augmentation de 70 % des attaques détectées par les gens — pas la technologie. Cette dernière peut détecter quand quelque chose est évidemment faux, mais elle cherche des faits plutôt que l'intention. Des études montrent que la technologie arrête environ 999 sur 1 000 emails de phishing et contenant des virus. Mais ceux qui passent sont souvent ceux qui ne semblent pas faux d'un point de vue technologique. L'invitation à se connecter sur un site frauduleux apparaît légitime. Ce n'est que quand le contexte du message et du site sont lus par un humain qu'il peut être identifié comme une menace.
Le support technologique arrive, sous forme d'intelligence artificielle et de campagnes de défense active par les gouvernements. Pour l'instant, cependant, il incombe à nous en tant qu'utilisateurs d'identifier la menace. C'est pourquoi l'éducation pour tout le personnel est essentielle.
Responsabilité partagée dans la chaîne d'approvisionnement
Chaque partenaire dans la chaîne d'approvisionnement dépend de tous les autres, et c'est particulièrement le cas avec la cybersécurité. Vous ne voulez pas être celui qui attrape le premier virus, qui infecte ensuite le reste de votre chaîne et partenaires, et finit par impacter les clients.
Toutes les entreprises doivent prendre soin de pratiquer de bons processus de cybersécurité pour prévenir ce type de propagation. Ce n'est qu'alors qu'elles peuvent assurer la sécurité de haut en bas, et se protéger contre la possibilité d'une attaque comme le piratage du logiciel M.E.Doc de 2017.
Cinq étapes essentielles pour les employés
Tous les employés devraient être conscients des signes révélateurs du phishing, à qui signaler les problèmes de sécurité potentiels, et toute demande qui semble inhabituelle ou hors de l'ordinaire, surtout s'il y a une urgence perçue l'accompagnant. Voici cinq étapes que les employés devraient prendre pour se protéger contre les attaques potentielles :
- Créer des mots de passe longs et uniques (plus de 12 caractères).
- Utiliser l'authentification à deux facteurs partout où c'est possible.
- S'éduquer sur les signes révélateurs du phishing.
- Ne jamais partager d'informations sensibles avec quelqu'un qui vous appelle inopinément. Vérifiez qui ils sont, trouvez un numéro de contact d'une autre source (ex: facture ou site web), et rappelez-les.
- Vérifiez deux fois tout ce qui semble inhabituel, surtout quand on vous demande de faire quelque chose en dehors des processus normaux.
Avec chaque employé de l'entreprise adhérant aux processus de cybersécurité et restant vigilant en tout temps, surtout sur l'utilisation d'équipements personnels connectés au réseau, il y a 70 % moins de chances de subir une attaque réussie.
L'éducation est la clé pour garder votre entreprise en sécurité. La technologie ne peut faire que tant pour aider. Finalement, cela reviendra toujours au personnel prenant la responsabilité de la sécurité et des menaces potentielles, et sachant comment les combattre de la bonne manière. Cette capacité ne vient que de l'éducation et de l'investissement dans des processus coordonnés et stratégiques pour assurer une forte cybersécurité.
Colin Robbins est consultant en sécurité gérant chez Nexor.
Technologie industrielle
- 4 insights essentiels que tout employeur doit connaître sur le droit de la chaîne d'approvisionnement
- Comprendre les automates programmables : faits clés pour le succès industriel
- Guide essentiel des tests d'huile de transformateur pour systèmes électriques fiables
- Comprendre les Alimentateurs Vibrants : Points Clés & Applications
- Guide essentiel des carters de meules : Protéger les utilisateurs contre la rupture et les blessures
- Maîtriser les Listes de Contrôle d'Auto-Inspection OSHA pour Prévenir les Violations de Sécurité
- Le Bronze au Silicium : Propriétés Clés et Avantages
- Guide essentiel des pompes immergées : caractéristiques, fonctionnement et installation
- Le moletage expliqué : maîtriser les techniques de finition texturée