



Mise à l'échelle des réseaux IoT : surmonter le défi scalabilité avec automatisation Cisco DNA Center
L'Internet des objets (IoT) présente une gamme de défis pour ingénieurs réseau. Dans mon post précédent, j'explorais comment Cisco adresse l'enjeu primordial de sécurité. Aujourd'hui, on s'attaque au prochain obstacle : l'évolutivité.
Comme illustré ci-dessous, des dizaines de milliards de dispositifs doivent venir en ligne dans les prochaines années, soulevant préoccupations d'évolutivité majeures pour déploiements IoT.
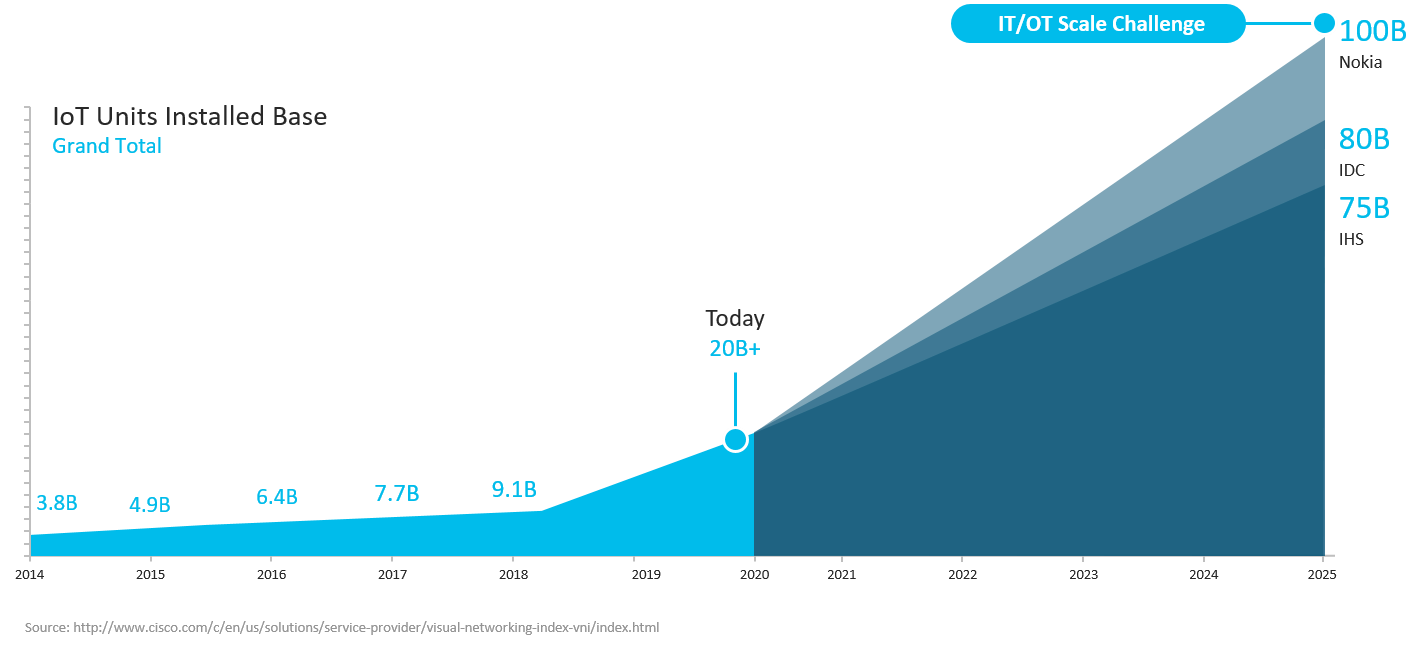
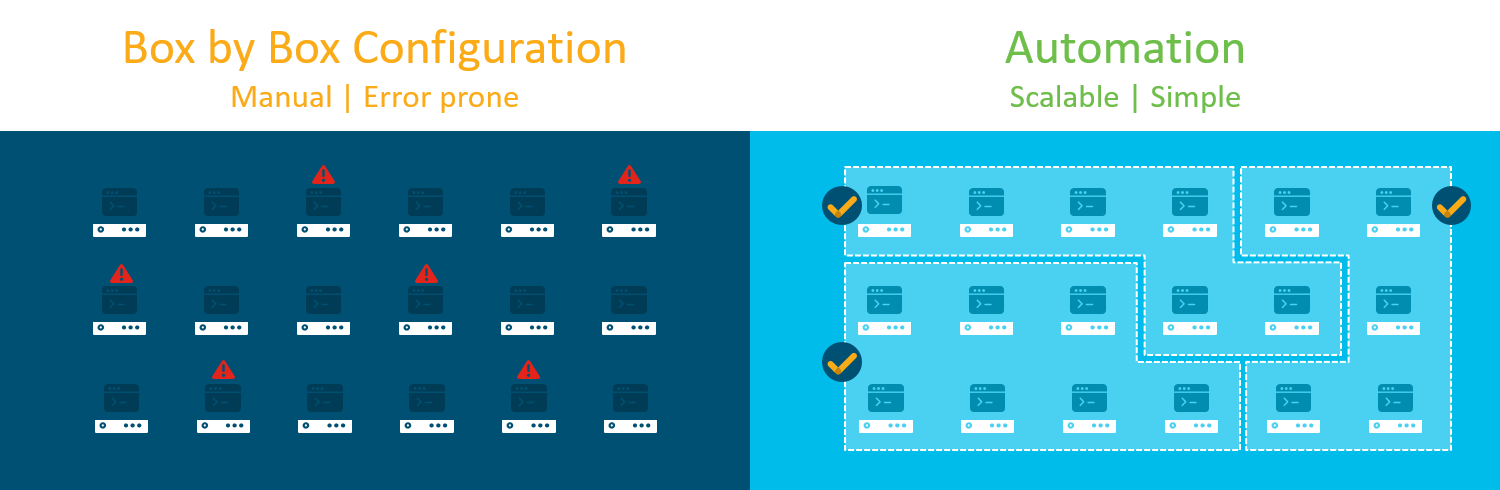
Comment les organisations peuvent-elles mettre à l'échelle sécurité et politiques réseau pour accueillir une telle flotte massive ? Configurer chaque dispositif IoT comme on le fait avec l'équipement réseau traditionnel – un par un – ne peut simplement pas répondre aux exigences d'évolutivité des environnements IoT modernes. La configuration manuelle, box-par-box, est lente et sujette aux erreurs.
La solution réside dans l'automatisation. Déployer politiques à l'échelle via automatisation accélère le provisioning et simplifie la gestion logicielle. Cela s'atteint via software-defined access.
Mise à l'échelle IoT avec Cisco DNA Center
Supposons que vous devez appliquer une politique réseau à vos dispositifs IoT. Chaque dispositif devrait résider sur son propre VLAN, isolé du reste du réseau entreprise pour prévenir mouvement latéral par attaquants.
Avec Cisco DNA Center, créer un nouveau réseau virtuel est aussi simple que nommer le réseau et sélectionner les groupes utilisateurs, dispositifs, ou applications qui y appartiennent – connus sous le nom de Scalable Groups. En glissant-déposant les icônes pertinentes et cliquant save, la plateforme segmente automatiquement les dispositifs IoT pour qu'ils ne communiquent qu'avec les dispositifs spécifiés dans le réseau virtuel. Pas besoin de configurer manuellement VLANs, scopes DHCP, ou ACLs ; l'opérateur peut appliquer politiques sans expertise networking profonde.
Cette approche miroite le processus pour dispositifs entreprise traditionnels. Cependant, les endpoints IoT manquent typiquement de puissance computationnelle et ressources hardware des commutateurs data-center, étant plus petits, légers, économes en énergie.
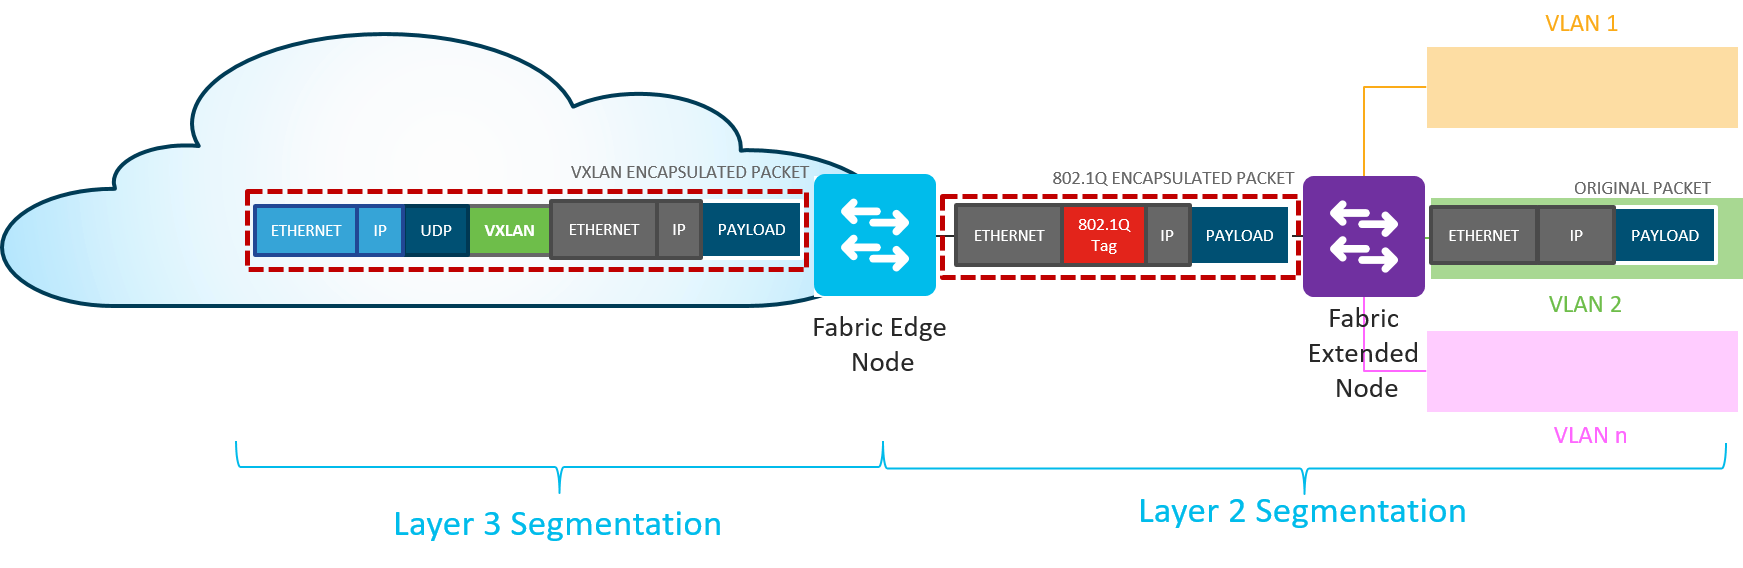
Pour réconcilier besoin de segmentation avec contraintes hardware IoT, Cisco a introduit les Software-Defined Access Extended Nodes. Ces nœuds permettent le workflow suivant :
- Le nœud étendu connecte à un unique nœud Edge via port trunk 802.1Q, supportant un ou plusieurs VLANs avec assignation statique.
- Ports switch sur nœud étendu sont statiquement assignés à un pool IP géré dans Cisco DNA Center.
- Mapping SGT effectué via mapping pool-vers-groupe dans Cisco DNA Center sur le nœud Edge connecté.
- Application politiques trafic basée sur Scalable Group ACLs exécutée au nœud Edge.
Mettre à l'échelle réseaux entreprise traditionnels était difficile quand opérateurs devaient configurer chaque dispositif manuellement. Le faire pour des milliards d'endpoints IoT est quasi impossible. Les capacités software-defined access et automatisation Cisco résolvent ce problème, permettant la même interface de gestion utilisée pour dispositifs entreprise de gouverner déploiements IoT efficacement et efficacement.
Intéressé d'en savoir plus ? Regardez notre webinar on-demand, "Cisco IoT: Drive Transformation in the Public Safety, Oil and Gas, and Manufacturing Sectors." Revenez sur le blog Cisco IoT pour insights additionnels sur les top défis enterprise IoT, incluant sécurité.
Technologie de l'Internet des objets
- Sécurité IoT : le plus grand défi et comment le surmonter
- IXON Cloud FAQ : Tarifs, Fonctionnalités, Sécurité et Plus
- Revitaliser la maintenance : de l'obsolescence à l'excellence durable
- Comment le leadership bénévole propulse l'avancement en maintenance et fiabilité
- Essentiels sécurité IoT : protéger vos appareils des cybermenaces modernes
- Comprendre le purgatoire des pilotes en IIoT et stratégies pour le surmonter
- Comment drones, analytique IoT et IA révolutionnent la gestion de la végétation pour les utilities
- La faille SolarWinds révèle les vulnérabilités IoT et supply chain
- Maîtriser le surmoulage : points clés, matériaux et applications