



Analyse par arbre de défaillance (FTA) : Objectif, processus et mise en œuvre pratique
L'analyse par arbre de défaillance (FTA) permet aux ingénieurs d'anticiper les défaillances avant qu'elles ne surviennent. En cartographiant la chaîne causale depuis un événement de haut niveau jusqu'aux causes racines fondamentales, la FTA transforme un risque abstrait en un plan d'action concret et tangible.
De l'aérospatiale à la santé, les organisations s'appuient sur la FTA pour renforcer la résilience, réduire les temps d'arrêt et protéger des vies.
Qu'est-ce que l'analyse par arbre de défaillance ?
La FTA est une méthode graphique descendante (top-down) qui modélise comment les défaillances de composants se propagent jusqu'à un événement système. Elle combine la logique booléenne à la théorie des probabilités, permettant aux ingénieurs fiabilité de concevoir des systèmes tolérants aux pannes résistants aux défaillances en cascade.
En pratique, un diagramme FTA montre comment la défaillance d'un seul composant peut déclencher une réaction en chaîne menant à un résultat catastrophique. Cette vision visuelle guide les mesures préventives, la conception de redondances et la planification de la maintenance.
Racines historiques
La FTA a vu le jour en 1962 aux Bell Telephone Laboratories. Des ingénieurs étaient chargés de sécuriser le système de missile balistique intercontinental Minuteman pour l'US Air Force. La méthode a étendu les concepts de l'Analyse des Modes de Défaillance et de leurs Effets (AMDE/FMEA) en ajoutant une dimension graphique qui a rendu les données de sécurité complexes accessibles et actionnables.
Boeing a rapidement adopté la FTA, qui est devenue depuis un pilier de l'analyse de sécurité dans les industries à haut risque.
Quand utiliser la FTA
La FTA est polyvalente : elle s'applique lors de la conception système pour prévoir les défaillances potentielles, ou en exploitation pour évaluer les risques émergents. Elle est souvent utilisée conjointement avec l'AMDE pour créer une stratégie de sécurité complète.
Qui utilise la FTA ?
- Aérospatiale, défense et aviation
- Production d'énergie et sécurité des réseaux
- Cybersécurité et infrastructures IT
- Fabrication chimique spécialisée
- Dispositifs médicaux et pharmaceutiques
- Gestion environnementale et des catastrophes
Dans chaque secteur, une défaillance unique peut avoir des conséquences catastrophiques. La FTA fournit l'approche systématique nécessaire pour protéger les personnes et les actifs.
Pourquoi la FTA est importante
- Identifie les causes racines, pas seulement les symptômes
- Facilite une maintenance systématique et priorisée
- Évalue les interdépendances entre sous-systèmes
- Intègre l'erreur humaine et les données probabilistes
- Supporte la conception de systèmes redondants et tolérants aux pannes
Symboles et structure de l'arbre de défaillance
Un diagramme FTA est un graphe acyclique orienté (DAG) composé d'événements et de portes logiques.
Symboles d'événements
Les événements représentent des occurrences pouvant contribuer à une défaillance. Chaque événement a une entrée unique et une sortie unique.
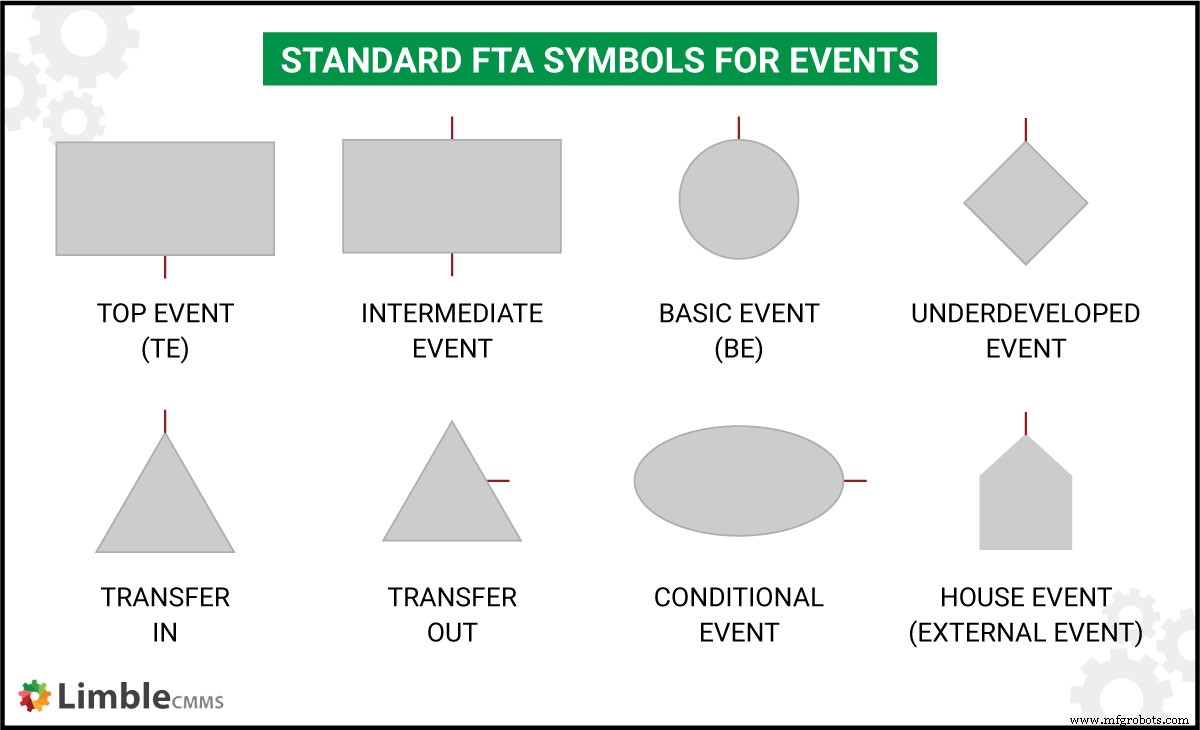
- Événement sommet (Top Event - TE) — Le résultat catastrophique d'intérêt, représenté par un rectangle sans sortie.
- Événement de base (Basic Event - BE) — Causes fondamentales de défaillance, représentées par des cercles sans entrée.
- Événement intermédiaire — Événements déclenchés par d'autres événements ; rectangles avec entrée et sortie.
- Événement de transfert — Utilisé pour simplifier les grands arbres ; représenté par des triangles.
- Événement sous-développé — Indique des données insuffisantes ; représenté par un losange.
- Événement conditionnel — Conditions pour les portes INHIBIT ; représenté par des ovales.
- Événement maison (House Event) — Événements externes avec probabilité 0 ou 1 ; représentés par des rectangles.
Symboles de portes logiques
Les portes illustrent comment les défaillances se combinent via la logique booléenne.
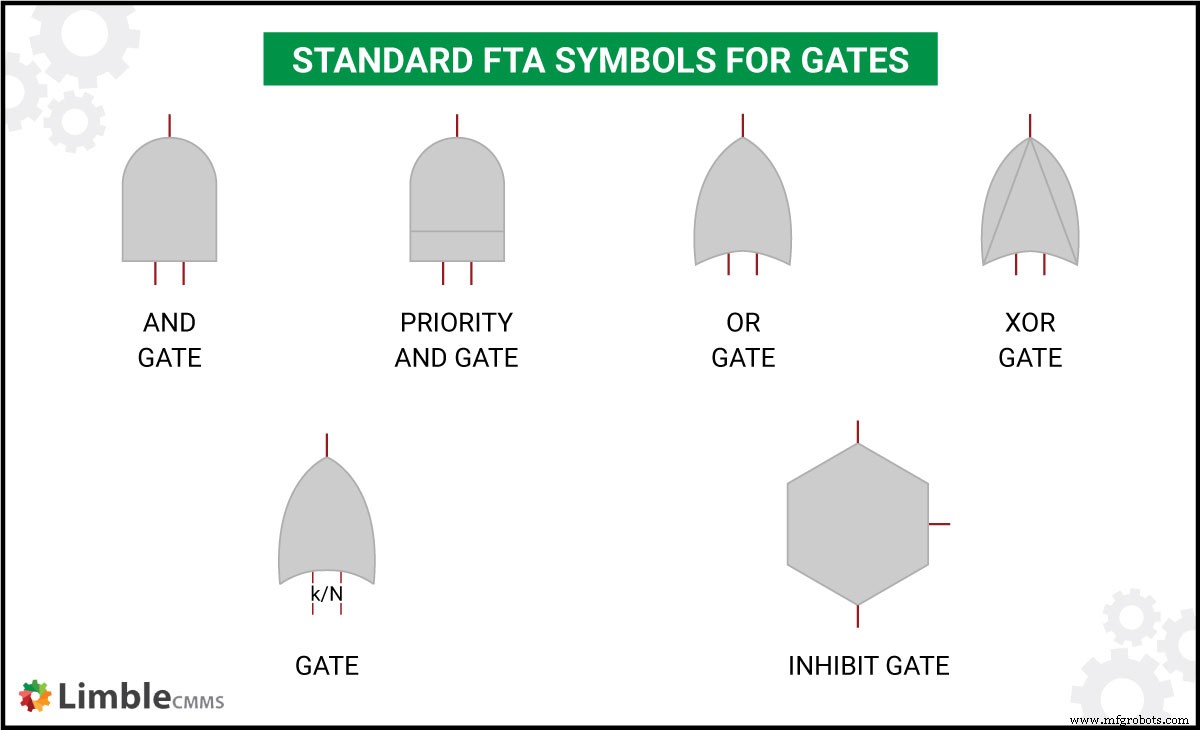
- Porte ET (AND Gate) — La sortie se produit seulement si toutes les entrées se produisent.
- Porte ET prioritaire (Priority AND Gate) — Toutes les entrées doivent se produire dans une séquence spécifique.
- Porte OU (OR Gate) — La sortie se produit si au moins une entrée se produit.
- Porte OU exclusif (XOR Gate) — La sortie se produit si exactement une entrée se produit.
- Porte k/N (Vote) — La sortie se produit si au moins k sur N entrées se produisent.
- Porte INHIBIT — La sortie requiert toutes les entrées plus un événement conditionnel.
Types de FTA
- FTA Dynamique — Modélise les comportements dépendants du temps.
- FTA Réparable — Intègre les actions de réparation et la maintenance.
- FTA Étendue — Gère les composants multi-états et probabilités aléatoires.
- FTA Floue (Fuzzy FTA) — Utilise la théorie des ensembles flous pour les facteurs incertains.
- FTA Événement-État — Analyse le comportement dynamique au-delà des arbres statiques.
La FTA qualitative et quantitative diffèrent par leur portée : l'analyse qualitative est réalisée pour chaque projet, tandis que l'analyse quantitative s'ajoute quand des données de probabilité sont disponibles.
FTA Qualitative
- Ensembles de coupes minimaux (MCS) — Identifient les plus petits ensembles de défaillances pouvant déclencher l'événement sommet.
- Ensembles de chemins minimaux (MPS) — Déterminent l'ensemble minimal de composants fonctionnels requis pour le succès du système.
- Défaillances de cause commune (CCF) — Détectent les éléments uniques pouvant causer plusieurs défaillances.
FTA Quantitative
- Calcule des probabilités de défaillance explicites en utilisant les probabilités d'événements de base connues.
- Produit des mesures stochastiques (probabilité globale de défaillance) et des mesures d'importance (criticité des composants).
Exemple : Si les événements de base A, B, C et D ont des probabilités connues, une porte ET combine A, B et C en un événement intermédiaire E ; une porte OU relie ensuite E à D pour produire l'événement sommet TE. La probabilité de TE est dérivée par algèbre booléenne.
Processus FTA étape par étape
1. Constituer une équipe diversifiée
Inclure ingénieurs, personnel de maintenance et personnel opérationnel. Un facilitateur compétent dirige les sessions de brainstorming et s'assure que toutes les perspectives sont considérées.
2. Définir l'événement sommet
Identifier le résultat catastrophique à prévenir. Commencer le diagramme avec cet événement et travailler vers le bas.
3. Cartographier la connaissance du système
Collecter schémas, spécifications composants et données fabricant. Une compréhension approfondie de l'architecture du système est essentielle pour un modélage précis.
4. Construire le diagramme d'arbre de défaillance
Utiliser les symboles et portes standardisés pour représenter la propagation des défaillances.
5. Identifier MCS, MPS ou CCF
- Utiliser MCS pour cibler les éléments les plus vulnérables.
- Utiliser MPS pour se concentrer sur les composants critiques qui maintiennent le système en fonctionnement.
- Utiliser CCF pour mettre en évidence les sources de défaillance partagées.
Optionnel : Calculer les probabilités de défaillance
Quand les probabilités d'événements de base sont disponibles, calculer la probabilité de chaque chemin critique ou ensemble de coupes. Prioriser l'atténuation selon ces valeurs.
6. Développer des stratégies d'atténuation
- Implémenter la redondance pour les composants MPS.
- Planifier la maintenance préventive pour les CCF.
- Utiliser une GMAO (ex. Limble) pour suivre les tâches et pièces de rechange.
Exemples pratiques de FTA
Voiture qui ne démarre pas
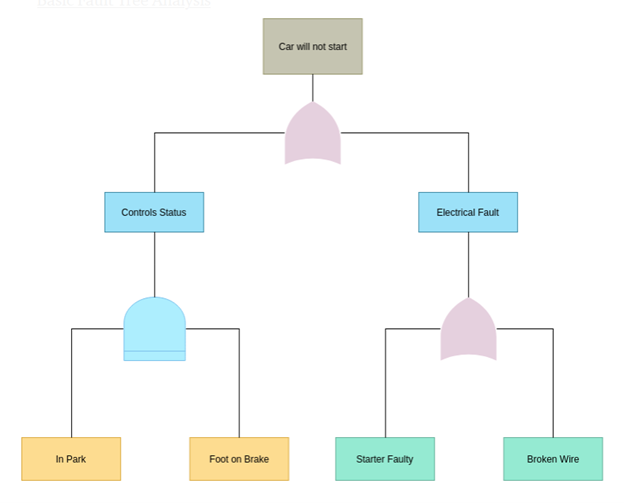
L'événement sommet est « le véhicule ne démarre pas ». Une porte OU relie trois causes primaires : défaillance batterie, carburant faible, et allumage bloqué. Chaque branche est décomposée en événements de base tels que batterie à plat, alternateur déchargé, ou démarreur défectueux.
Défaillance catastrophique de serveur
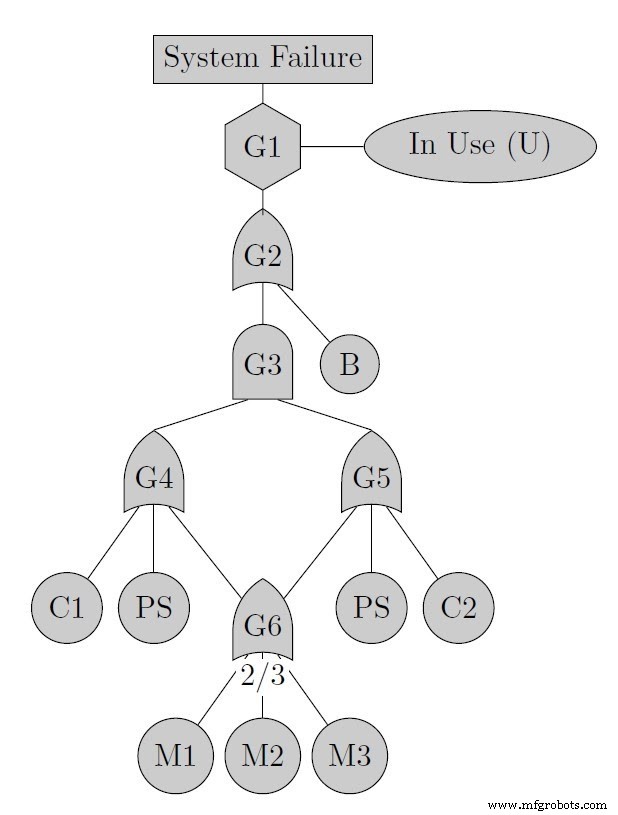
Ce diagramme illustre un serveur avec CPU redondants, mémoire partagée et alimentation unique. Les portes INHIBIT modèlent les fenêtres de maintenance, tandis que les portes de vote capturent l'exigence qu'au moins deux modules mémoire défaillent pour déclencher la défaillance système.
FTA vs autres méthodes analytiques
Analyse des Modes de Défaillance et de leurs Effets (AMDE/FMEA)
La FTA utilise une approche descendante, focalisée sur l'événement final. L'AMDE est ascendante (bottom-up), explorant les défaillances potentielles à chaque niveau composant. La FTA capture les interdépendances que l'AMDE peut manquer.
Analyse des Modes de Défaillance, Effets et Criticité (AMDEC/FMECA)
L'AMDEC étend l'AMDE en classant les défaillances selon leur criticité, permettant une action priorisée.
Analyse par Arbre d'Événements (AEA/ETA)
L'AEA répond aux questions « et si » à partir d'un événement initiateur unique, courante dans le secteur financier. Elle manque de la perspective système globale que la FTA offre.
Exploiter les logiciels FTA
Les systèmes complexes peuvent produire des arbres ingérables sur papier. Les solutions logicielles automatisent le diagrammage, le calcul de MCS/MPS/CCF et l'analyse de probabilité.
- Visual Paradigm — Riche en fonctionnalités avec essai gratuit.
- Blocksim (ReliaSoft) — Partie d'une suite fiabilité plus large.
- ALD Fault Tree Analyzer — Option gratuite, basée cloud.
Choisissez un outil aligné avec les besoins de votre industrie et le workflow de votre équipe.
Pour aller plus loin
- "Fault Tree Analysis Primer" par Clifton A. Ericson II
- "Fault Tree Analysis: A Complete Guide" par Gerardus Blokdyk
- Cours Coursera sur la FTA
- Conférences YouTube du Département d'Ingénierie Industrielle et Systèmes de l'IIT Kharagpur
- Vidéos de xSeriCon, cabinet de conseil en ingénierie et formation sécurité
Conclusion
Maîtriser la FTA transforme la maintenance réactive en gestion proactive des risques. Avec la bonne équipe, méthodologie et outils, vous pouvez prédire les défaillances, prioriser les actions et maintenir les systèmes critiques en fonctionnement sécurisé.
La GMAO Limble soutient chaque phase de la FTA, de la collecte de données à la planification de maintenance. Contactez-nous pour découvrir comment notre plateforme peut rationaliser vos efforts d'ingénierie de fiabilité.
Entretien et réparation d'équipement
- Analyse de criticité : comment prioriser les actifs et maximiser la fiabilité
- Temps clé en main : définition, importance et mesure
- Explorer la 6G : le futur de la connectivité ultra-rapide
- Prévenir la cavitation des pompes : causes, symptômes et solutions
- Découpe plasma expliquée : fonctionnement et avantages clés
- Brasage tendre expliqué : types, techniques et guide étape par étape
- Brasage : Assembler pièces métalliques solidement et efficacement
- Brasage du Cuivre Expliqué : Techniques et Astuces pour Connexions Solides et Fiables
- Lean Digital : définition, avantages et clés d'une intégration fluide