



Mises à jour logicielles cloud robustes pour dispositifs IoT
Maintenir à jour à la fois les dispositifs edge à ressources contraintes et les contrôleurs ou passerelles puissants est essentiel dansvirtuellement tout déploiement IoT.
Les capacités de mise à jour logicielle sont la défense de première ligne qui protège les dispositifs connectés du paysage de menaces évolutif qui émerge dès qu'ils se connectent à Internet. Un dispositif Linux-based, web-connecté, qui ne reçoit jamais de patch de sécurité est efficacement une mission suicide pour son opérateur.
Au-delà de la sécurité, les mises à jour permettent un développement hardware agile. Les fonctionnalités peuvent être déployées incrémentalement, transformant un minimum-viable product en plateforme en évolution continue. Les clients apprécient les dispositifs qui peuvent recevoir de nouvelles fonctionnalités dans le temps, et les fabricants peuvent débloquer de nouveaux flux de revenus en monétisant des extensions de fonctionnalités — comme des apps — sans redesign ni re-shipping hardware.
Choix de connectivité des dispositifs
En planifiant une stratégie de mise à jour, la première décision est de savoir si les dispositifs doivent se connecter directement au service de mise à jour ou indirectement via une couche de connectivité dispositif (ex: Bosch IoT Hub, AWS IoT, IBM Watson IoT, Azure IoT Hub). Bosch IoT Rollouts supporte les deux approches, et voici pourquoi cette flexibilité importe.
Connectivité directe isole le canal de mise à jour des autres flux de données, permettant à chacun d'évoluer indépendamment. Cette séparation garde l'API de mise à jour stable même quand le canal business subit des changements rapides — scénario commun en IoT early-stage où les dispositifs peuvent rester offline des mois, voire années après fabrication.
Elle isole aussi la logique business du processus de mise à jour sur le dispositif. Dans des stacks complexes — comme une passerelle IoT tournant sur un runtime OSGi — un client de mise à jour partageant le même runtime que des bundles mission-critical pourrait échouer si le runtime devient instable. Garder le processus de mise à jour séparé mitige ce risque.
Bien sûr, deux canaux signifient effort d'implémentation additionnel sur le dispositif et peuvent augmenter trafic ou consommation batterie. Néanmoins, beaucoup d'ingénieurs trouvent que les bénéfices de maintenabilité l'emportent sur la complexité extra.
Connectivité indirecte consolide tout le trafic en un canal unique géré par la couche de connectivité cloud. Cela simplifie le firmware dispositif et permet l'utilisation de protocoles de device-management matures (LWM2M, OMA-DM, TR-069) qui incluent déjà un sous-protocole de mise à jour. Des protocoles propriétaires définis par le fabricant peuvent aussi être accommodés.
En pratique, les ingénieurs repoussent souvent l'intégration de mise à jour tard dans le projet, défautant au chemin indirect et gérant les conséquences post-déploiement. Avec Bosch IoT Rollouts, vous pouvez choisir l'approche qui aligne le mieux avec la maturité et complexité de votre projet.
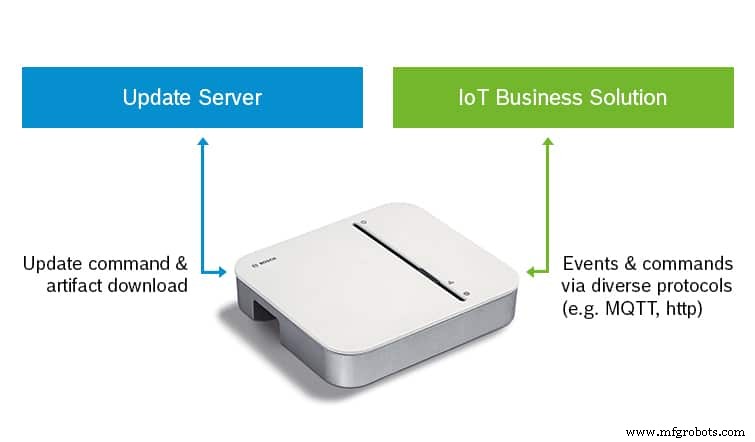
En décidant entre direct et indirect, demandez si votre priorité est séparation des concerns ou simplicité architecturale. Bosch IoT Rollouts supporte les deux, vous permettant d'évoluer votre solution sans vous enfermer dans un pattern unique.
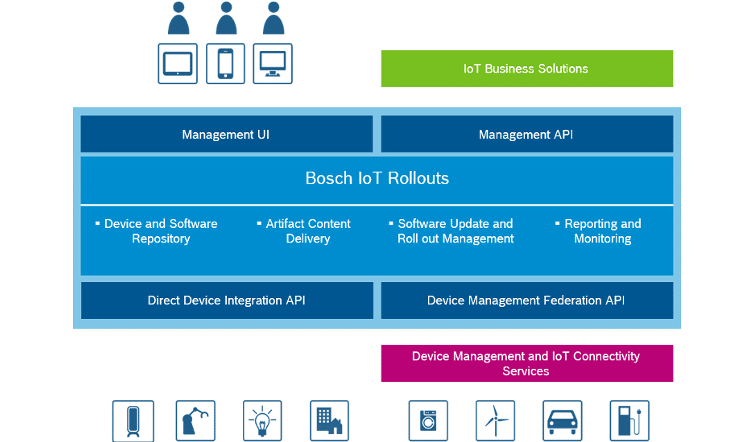
Autre décision clé : le protocole de transport. Beaucoup de solutions adoptent MQTT avec overlay custom, d'autres exploitent les protocoles propriétaires offerts par les couches de connectivité. Standards comme OMA-DM v2 ou LWM2M fournissent un framework robuste, mais peuvent introduire de la complexité early-stage. Un standard bien choisi peut laisser votre dispositif et service de mise à jour opérer out-of-the-box sans code custom.
L'authentification dispositif est critique pour les deux chemins. Quand possible, utilisez le même mécanisme asymétrique (ex: certificats X.509) pour le canal de mise à jour et le canal IoT primaire — l'API Direct Device Integration de Bosch IoT Rollouts le supporte. Si les credentials asymétriques sont infeasibles pour dispositifs contraints, un key store symétrique central peut combler le gap.
Finalement, aucune architecture unique ne convient à tout scénario IoT. La bonne nouvelle est qu'une gamme d'options éprouvées existe, et chacune peut être taillée pour rencontrer vos exigences sécurité, agilité et opérationnelles.
Technologie de l'Internet des objets
- Mises à jour logicielles Over-the-Air dans l'IoT : pourquoi SOTA importe
- Pourquoi pas de standard universel de sécurité IoT ? Comprendre le paysage complexe
- Comment l'IoT réduit les coûts de santé et améliore les résultats
- Perspectives futures : faire progresser l'IIoT industriel pour l'excellence de production
- Libérer la puissance de la donnée visuelle dans l'écosystème IdO
- Poser les fondations du succès de l'IoT en entreprise
- Mises à jour des appareils IoT : surmonter les défis de distribution dans les lieux de travail modernes
- L'IoT : moteur de la renaissance numérique du commerce de proximité
- IoT industriel : Blocs de construction clés pilotant l'Industrie 4.0