



Conception de systèmes de commande à sécurité intrinsèque (fail-safe) pour la sûreté et la fiabilité
Les circuits logiques — qu'ils soient construits à partir de relais électromécaniques ou de portes à semi-conducteurs — peuvent être implémentés de nombreuses façons pour atteindre le même résultat fonctionnel. Bien qu'aucun design unique ne soit intrinsèquement « correct », certaines approches offrent une sécurité, une fiabilité et une maintenabilité supérieures.
Dans les systèmes de commande critiques pour la sécurité, la priorité de conception doit être la protection des personnes, des équipements et des processus. Quand plusieurs options d'implémentation existent, celle qui fournit la plus grande sécurité inhérente doit être sélectionnée.
Implémentation de la logique relais dans un système d'alarme incendie
Considérez un grand laboratoire ou bâtiment industriel équipé d'un système d'alarme incendie qui peut être déclenché par l'un de plusieurs interrupteurs à verrouillage dispersés dans l'installation. L'objectif est d'énergiser la sirène d'alarme chaque fois qu'un interrupteur est actionné.
La logique relais la plus directe utiliserait des contacts d'interrupteur normalement ouverts câblés en parallèle — essentiellement une fonction OU à travers toutes les entrées :
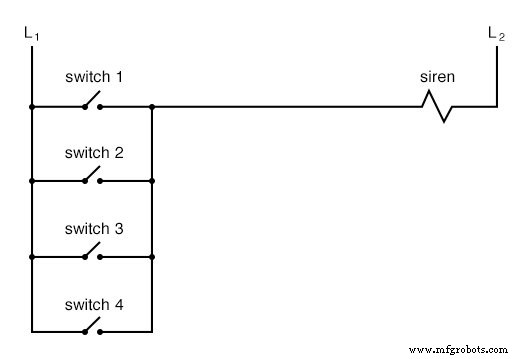
Bien que cette configuration soit simple, elle est vulnérable au type de défaillance électrique le plus courant : un circuit ouvert. Si, par exemple, le fil de l'interrupteur #2 coupe, la sirène ne sonnerait pas quand cet interrupteur est activé — une condition dangereuse qui pourrait passer inaperçue jusqu'à une urgence.
Pour atténuer ce risque, le circuit peut être redessiné pour qu'un contact ouvert déclenche l'alarme. Cela requiert des interrupteurs normalement fermés arrangés en série avec un relais qui énergise la sirène quand un interrupteur s'ouvre. Le circuit résultant est :
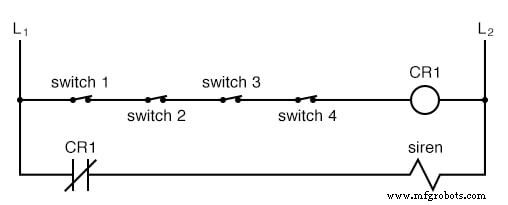
Dans ce design à sécurité intrinsèque, la bobine de relais (CR₁) reste énergisée quand tous les interrupteurs sont non-actionnés, gardant le contact du relais (CR₁) ouvert et empêchant la sirène de sonner. L'activation de n'importe quel interrupteur dé-énergise CR₁, fermant le contact et sonnant l'alarme. Un fil coupé dans le barreau du haut cause aussi la dé-énergisation du relais, produisant une fausse alarme qui signale immédiatement une panne dans le système.
Bien que cette configuration soit plus complexe que l'originale, elle améliore significativement la sécurité en assurant qu'une défaillance résulte en une alarme détectable plutôt qu'un dysfonctionnement silencieux.
Application des principes fail-safe à travers les systèmes de commande
Le design fail-safe est fondé sur l'hypothèse que le mode de défaillance le plus probable est un circuit ouvert. En configurant le système pour qu'une telle défaillance bascule vers l'état de fonctionnement le plus sûr, les ingénieurs peuvent réduire le risque. Par exemple, une vanne à solénoïde actionnée électriquement qui fournit l'eau de refroidissement devrait être conçue pour rester ouverte (permettant le débit d'eau) quand dé-énergisée, car une perte de refroidissement peut causer des dommages catastrophiques à l'équipement.
Dans la distribution d'énergie, le choix de la stratégie fail-safe devient plus nuancé. Les relais de protection contrôlant de gros disjoncteurs sortent souvent un contact fermé pour initier un déclenchement. Cette approche signifie qu'une défaillance ouverte dans le câblage de commande laissera le disjoncteur fermé, maintenant potentiellement l'alimentation vers des charges critiques pendant une défaut — un compromis accepté dans de nombreux designs de réseau pour éviter des pannes généralisées.
Ces exemples illustrent que le design fail-safe n'est pas une solution unique ; il requiert une compréhension claire du processus, des modes de défaillance les plus probables, et de la réponse la plus sûre à ces défaillances.
Des standards comme CEI 61508 et ISO 13849 fournissent des directives détaillées pour implémenter des systèmes à sécurité intrinsèque dans les applications industrielles et instrumentées de sécurité.
Révision :- L'objectif du design fail-safe est de rendre un système de commande tolérant aux défaillances de câblage ou composants les plus courantes.
- Parce que les circuits ouverts sont statistiquement la défaillance la plus fréquente, un système fail-safe devrait basculer vers son mode de fonctionnement le plus sûr quand un circuit ouvert se produit.
Fiches d'exercices associées :
- Fiche d'exercices sur les circuits haute fiabilité
En identifiant systématiquement les modes de défaillance probables et en conçant des systèmes qui basculent vers la condition la plus sûre, les concepteurs peuvent créer des solutions de commande robustes et dignes de confiance qui protègent les personnes, les actifs et les processus.
Technologie industrielle
- Pièges courants des systèmes neufs : comment éviter les pannes précoces
- Conception de Systèmes Embarqués : Étapes, Principes et Applications Réelles
- Maîtriser les directives using C# : Imports, alias et directives static
- Conception FPGA embarquée : Un processus de développement complet
- Conception et optimisation de systèmes de détection de température RTD – Guide expert
- Système d'alarme détection mouvement avec Java et Reactive Blocks – Déploiement sur Raspberry Pi et envoi SMS
- Conception experte de cartouches microfluidiques pour solutions DIV rapides
- Guide Expert pour la Conception des Systèmes d'Alimentation en Fonderie Métallique
- Principaux pièges de conception PCB que les ingénieurs doivent éviter