



Une enquête Dell révèle des failles de sécurité généralisées dans les grandes entreprises
Dell a récemment mené une enquête auprès de 2 608 professionnels mondiaux travaillant pour des entreprises de 250 employés ou plus. Les résultats sont alarmants et ont des implications pour toute organisation qui manipule des données privées ou d'entreprise.
Aujourd'hui, nous confions aux corporations nos informations les plus sensibles. Qu'il s'agisse de Google protégeant nos requêtes de recherche, de services cloud surveillant nos données de santé, ou de sites e-commerce protégeant nos finances, les enjeux sont élevés.
Hameçonnage des employés pour des informations d'entreprise
La sécurité des données n'est aussi forte que les processus qui la protègent. De nombreuses violations médiatiques découlent d'attaques de phishing qui trompent les employés pour qu'ils révèlent des identifiants ou des données confidentielles. Le rapport 2023 de Verizon a souligné le phishing comme une menace majeure pour la sécurité des entreprises.
Le phishing est une forme d'ingénierie sociale où un attaquant convainc un employé de divulguer des informations qu'il ne devrait pas. Les tactiques courantes incluent :
- Usurper l'identité d'un fournisseur de confiance ou d'un technicien IT par téléphone pour demander des mots de passe.
- Envoyer des emails avec des liens usurpés imitant des portails légitimes, incitant les utilisateurs à saisir leurs identifiants.
Voir aussi : Ces satellites chinois fourniront-ils une sécurité de données à l'épreuve des pirates ?
Ce que l'enquête de Dell a découvert
Dans l'enquête de sécurité des utilisateurs finaux de Dell, 72 % des répondants ont admis qu'ils partageraient des données d'entreprise sensibles, confidentielles ou réglementées sous certaines circonstances. Les raisons variaient :
- Ordonné par la direction – 43 %
- Partage avec un destinataire autorisé – 37 %
- Risque perçu faible et bénéfice perçu élevé – 23 %
- Améliorer leur propre performance – 22 %
- Améliorer la performance du destinataire – 13 %
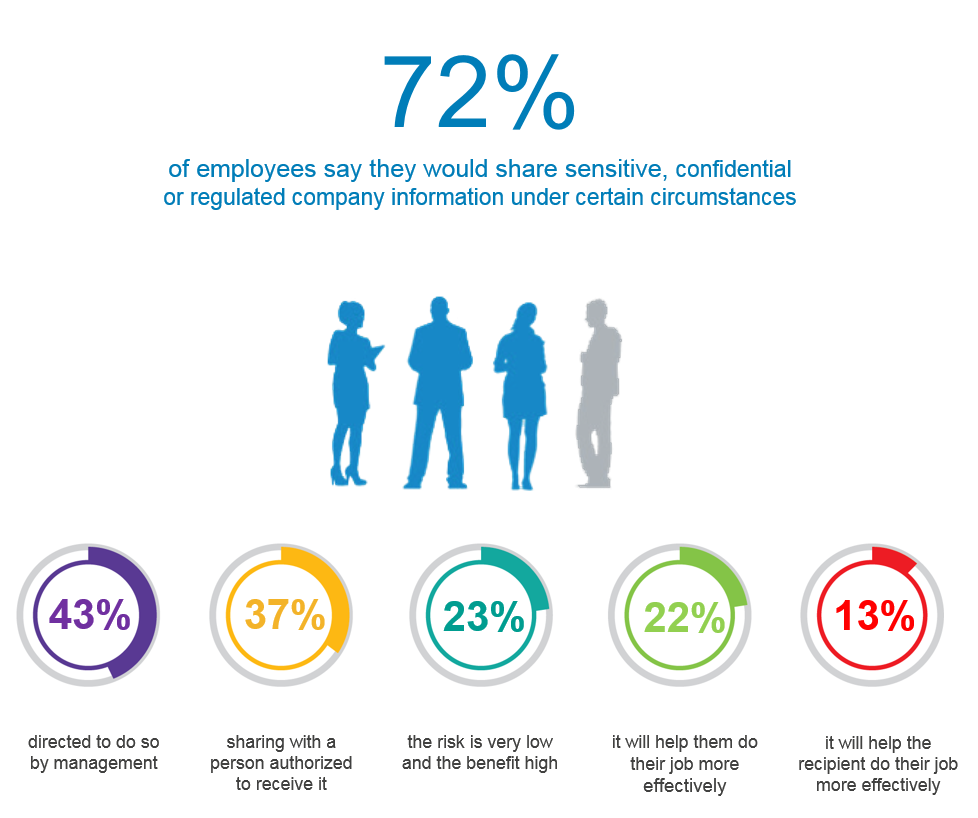
Les données révèlent un manque général de prudence. Les employés prennent souvent des raccourcis quand ils croient que cela les aidera à travailler plus efficacement, voyant les protocoles de sécurité stricts comme des obstacles.
Les pratiques non sûres sont courantes
Les habitudes de partage de données non sûres vont au-delà de la divulgation directe. 45 % des participants ont admis s'engager dans des comportements que de nombreuses organisations interdiraient.
- 46 % se sont connectés au Wi-Fi public en accédant à des informations confidentielles, même quand des VPN ou accès à distance sécurisés étaient disponibles.
- 49 % ont utilisé des comptes email personnels pour des communications professionnelles — une pratique qui a exposé plusieurs hauts fonctionnaires américains à des risques de violation de données.
Par exemple, en janvier, il a été révélé que le compte Twitter officiel du Président américain était protégé par une adresse Gmail. De tels incidents soulignent les risques de l'email personnel pour des communications sensibles.
Ces résultats illustrent comment des employés bien intentionnés peuvent involontairement compromettre la sécurité de l'entreprise. L'espoir est que de tels insights motiveront les dirigeants IT et les cadres à affiner les protocoles de sécurité et à favoriser une culture de conformité.
Technologie de l'Internet des objets
- 5 Pratiques de Sécurité Essentielles pour Protéger les Données avec AWS Backup
- Évaluer le risque IT : stratégies, frameworks et meilleures pratiques pour la protection business
- Sécuriser l'infrastructure legacy pour le succès de l'IoT
- Naviguer les défis de sécurité dans les réseaux 5G et IPv6 de nouvelle génération
- Votre usine est-elle prête pour l'IoT ? Guide pratique
- Transformer les données IoT en valeur business : guide pratique
- Exploiter les données IoT pour l'excellence manufacturière
- Tableau : transformer les données brutes en insights stratégiques
- Débloquer la valeur d'investissement par l'automatisation stratégique de la sécurité