



Assurer la sécurité des données dans le cloud : protéger vos informations en toute confiance
Leadership et partenariat dans la sécurité cloud
Les définitions sont critiques, voire essentielles. Le terme « leadership », par exemple, est défini simplement par le dictionnaire Google comme « L'action de diriger un groupe de personnes ou une organisation ». Chez phoenixNAP, diriger dans notre industrie fait partie de notre ADN et culture. Nous définissons le leadership comme la création de solutions innovantes, fiables, coût-optimisées et de classe mondiale que nos clients peuvent facilement consommer.
Dans cette veine, le terme « Infrastructure Cloud » (ou son prédécesseur « Cloud Computing ») tend à représenter de multiples scénarios et solutions différents, inventés par des équipes marketing zélées. Sans définition claire, la clarté autour des termes est au mieux confuse. La « Sécurité Cloud », en revanche, est plus souvent décrite comme représentant les préoccupations autour de la confidentialité des données, vie privée, conformité réglementaire, récupération, reprise d'activité, et même viabilité du fournisseur. Nous visons à apporter clarté, spécificité et confiance dans cet espace grâce à nos solutions Data Security Cloud.
La route à suivre : Le paysage de la sécurité
Selon Heng & Kim (2016) de Gartner, d'ici 2020, 60 % des entreprises subiront une défaillance imputable directement à l'incapacité de leur équipe IT interne à gérer le risque efficacement. 87 % des près de 1200 dirigeants C-Level mondiaux interrogés par E&Y disent avoir besoin de 50 % de financement supplémentaire pour faire face au paysage des menaces accru. Ajoutez à cela une pénurie mondiale de compétences dans les services technologiques et de sécurité. Ces problèmes impactent directement la capacité des organisations à maintenir et retenir leur personnel IT et maintenant leur personnel Cybersécurité.
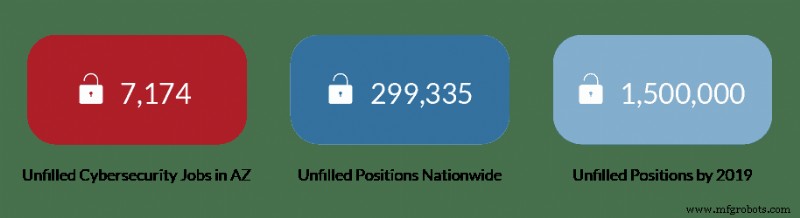
Alors que l'industrie se prépare à cette potentielle épidémie de sécurité, les prédictions indiquent une consolidation du vaste nombre de fournisseurs de services de sécurité, ainsi qu'une focalisation et dépendance accrues à l'automatisation et aux outils de machine learning. Malgré l'inquiétude publique, ce n'est pas nécessairement mauvais. La sophistication croissante de ces outils, la capacité à faire de l'analytique et de la corrélation en multiples dimensions, et les capacités d'automatisation, pourraient créer des efficiences ou potentiellement des avancées dans nos capacités défensives.
Les fournisseurs leaders dans cet espace ne restent pas inactifs. En tant que tel, phoenixNAP est à l'avant-garde de nombreuses initiatives, locales à internationales. Par exemple, il est crucial de commencer à favoriser la connaissance chez des enfants dès l'école primaire pour susciter l'intérêt pour le domaine. En travaillant avec des organisations industrielles, nous sponsorisons des événements et prenons des rôles de direction pour soutenir le développement de programmes et la sensibilisation. Nous menons des efforts de partage de renseignements sur les menaces, et l'utilisation de sources de données disparates du dark web, pour créer une analyse prédictive opérationnalisable pour l'identification précoce des vecteurs de menace. De plus, nous avons partenaire avec les Forces Armées US et le Département des Anciens Combattants pour fournir des parcours aux membres du service intéressés, avec une barrière d'entrée basse et un système de support dédié, pour qu'ils puissent transitionner avec succès vers des rôles cyber en tant que civils.
« Leadership », nous le voyons comme notre responsabilité sociale et notre contribution à l'amélioration de la posture de sécurité de notre segment de marché.
Pourquoi est-ce pertinent pour la sécurité dans le cloud ?
Une étude Gartner de 2015 prédisait un taux de croissance annuel de 16 % d'une année sur l'autre. La réalité est qu'en approchant 2020, nous voyons une augmentation de 32 % des dépenses IT sur les services cloud. Cette même étude identifiait qu'environ 40 % des budgets IT sont désormais alloués aux services cloud ou SaaS.
Solutions sécurisées depuis notre perspective unique
On peut supposer que vous êtes déjà dans le cloud, ou que vous y allez. Notre focus est d'éduquer sur ce que nous croyons être les composants les plus significatifs d'une infrastructure cloud sécurisée, et comment ces composants complètent et soutiennent les besoins de sécurité du business moderne. Tout comme la théorie chemin-but insiste sur l'importance de la relation pour l'atteinte du but, en tant que fournisseur de services technologiques, nous croyons au partenariat avec nos clients et à aller au-delà pour devenir des conseillers mutuellement de confiance dans la création et la pérennité des produits. Le cloud est dans votre futur proche. Laissez-nous vous garder en sécurité et vous guider.
Chez phoenixNAP, nous avons une perspective unique. En tant que fournisseur d'infrastructure, nous offrons un portefeuille de services d'outils et services complémentaires pour fournir aux organisations des solutions holistiques, sécurisées, basées sur le cloud. Dans cet esprit, nous avons identifié un vide dans l'espace des petites et moyennes entreprises (PME), et leurs barrières à l'entrée pour accéder à la technologie de pointe comme celle-ci. Nous savions ce qu'il fallait faire : nous avons développé les outils pour aider ces entreprises à accéder à une offre de solution cloud sécurisée de classe mondiale, qui répondait et soutenait leurs besoins réglementaires. Nous avons placé la barre haut sur la performance, la récupérabilité, la continuité d'activité, la sécurité et maintenant la conformité. Notre passion pour les PME et notre dévouement à la sécurité est pourquoi nous avons construit le Data Security Cloud. Notre Data Security Cloud est une aspiration à créer l'offre cloud la plus sécurisée au monde.
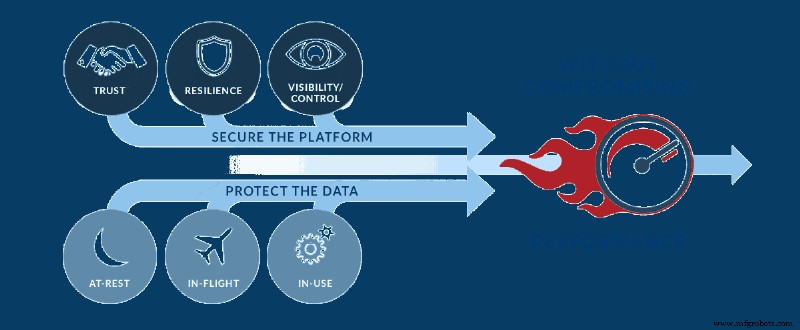
Nous voulions un moyen de construire une solution qui serait le Gold Standard en sécurité, mais aussi entièrement accessible à tous. Pour cela, nous devions commoditiser les offres de services de sécurité traditionnellement consultatives et les offrir à une structure de coûts OpEx abordable. C'est exactement ce que nous avons fait.
La sécurité cloud est une responsabilité partagée
L'enquête Cloud Adoption 2017 a révélé que 90,5 % des répondants croient que le Cloud Computing est l'avenir de l'IT. Jusqu'à 50,5 % identifiaient encore la sécurité comme une préoccupation. Parmi ces préoccupations, les domaines suivants étaient particulièrement concernés :
- Défis d'intégration des données et applications
- Défis de conformité réglementaire (54 % indiquaient des exigences de conformité PCI)
- Inquiétudes sur le « verrouillage » (lock-in) dû aux plateformes cloud public propriétaires
- Méfiance envers les grands fournisseurs cloud
- Coût
Nous avons architecturé notre solution depuis le sol, avec ces perspectives en tête. Nous avons identifié le besoin de surveiller, défendre activement et doter un Centre d'Opérations de Sécurité (SOC) pour répondre aux incidents 24×7 globalement. Nous avons conçu une solution où nous partenarions avec chacun de nos clients pour partager la responsabilité de protéger leur environnement. En fin de compte, cette stratégie contribue à protéger la vie privée et la confidentialité des données privilégiées, financières, de santé et personnelles/démographiques de leurs clients. Nous nous sommes fixés pour objectif de concevoir un système pour donner du pouvoir à vos objectifs vers votre posture de sécurité.
Notre défi, tel que nous le voyions, était de commoditiser et démystifier les types de sécurité dans le cloud computing. Nous avons investi des ressources significatives dans l'intégration d'outils et poussé les fournisseurs à passer d'un modèle de coûts CapEx traditionnel à un modèle OpEx pay-as-you-grow. En fin de compte, cette stratégie permet des structures de prix favorables pour ce segment de marché et élimine toute barrière d'entrée, pour que nos clients puissent accéder aux mêmes outils et techniques autrefois réservés à l'espace enterprise.
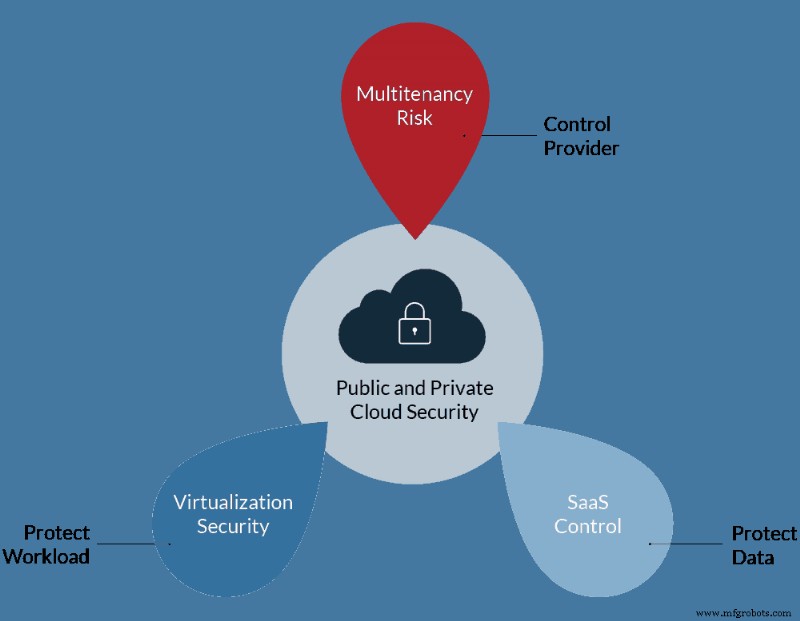
Que sont les services Cloud ?
En parlant de Services Cloud, nous devons définir le contexte de :
Cloud Privé
- Un Cloud Privé représente généralement la solution de virtualisation que vous avez en interne ou que vous ou votre organisation pouvez héberger dans une colocation de centre de données.
- En optimisant l'utilisation du temps inactif sur une charge de travail de calcul typique, en agrégeant plusieurs charges de travail sur un seul hôte, le Cloud Privé tire parti du surprovisionnement de ressources inhérent à une plateforme hyperviseur bare metal.
- Vous possédez votre Cloud Privé. Il est techniquement dans vos locaux, sous votre contrôle opérationnel. La confiance dans les contrôles de sécurité est donc élevée, mais dépend des compétences des opérateurs et de leur capacité à maintenir une hygiène de sécurité adéquate.
- Le défi, cependant, est que vous devez encore acquérir et maintenir le matériel, les logiciels, les licences, la planification de contingence (sauvegarde et continuité d'activité), et même les ressources humaines décrites ci-dessus. Y compris les frais généraux organisationnels pour développer et gérer ces ressources en continu (formation, RH, plans médicaux/dentaires, etc.).
Cloud Public
- Un cloud public est un environnement où un fournisseur de services met une infrastructure de virtualisation à disposition pour des ressources telles que machines virtuelles, applications et/ou stockage. Ces ressources sont ouvertes à la consommation publique générale via internet. Le cloud public fonctionne généralement sous un modèle pay-per-use, où le client ne paie que pour ce qu'il a souscrit et/ou engagé.
- Nous pouvons catégoriser le cloud public davantage :
- Software-as-a-Service (SaaS). Un excellent exemple est Microsoft Office 365. Bien que vous puissiez utiliser beaucoup d'outils via le navigateur, vous pouvez aussi télécharger le logiciel client, tandis que tout le vrai travail se passe dans l'environnement cloud.
- Platform-as-a-Service (PaaS). Une solution où le fournisseur cloud délivre matériel et outils logiciels, généralement en modèle OpEx.
- Infrastructure as a Service (IaaS). Quand on parle de cloud public, c'est généralement le service auquel la plupart font référence. Scénario typique : vous visitez un site et commandez un serveur Windows virtuel avec X processeurs, Y RAM, Z stockage. Chez phoenixNAP, nous offrons ce style de service. Une fois provisionné, vous installez IIS et WordPress, vous uploadez votre site, et vous avez un serveur internet-facing pour votre site web. Les consommateurs attirés par ce modèle sont généralement soucieux des coûts et tentent de créer leur solution avec le moins de dépenses. Des choses comme un pare-feu internet-facing pourraient être oubliées ou entièrement ignorées. De fortes pratiques d'architecture système comme la création de charges de travail séparées pour les plateformes web et bases de données/stockage (avec pare-feu interne) peuvent aussi en pâtir. Ce qui pourrait être évident à ce stade est que c'est l'un de ces domaines de focalisation intense quand nous avons créé nos solutions.
- Notre proposition de valeur est que ce type de plateforme cloud réduit le besoin pour l'organisation d'investir et maintenir son infrastructure sur site, ses ressources, ou même ses contrats de service annuels. Bien que cela réduise les besoins en ressources, cela ne les éliminera pas. Comme la plupart des coûts de licence sont soit inclus via le fournisseur et très probablement disponibles à des prix significativement réduits grâce aux économies d'échelle du fournisseur, vous êtes aussi garanti d'obtenir certains des meilleurs prix possibles.
Le tableau suivant contraste le modèle d'allocation des coûts changeant :
IT Traditionnel
Coûts d'actifs
- Matériel serveur
- Matériel stockage
- Matériel réseau
- Licences logicielles
Coûts de main-d'œuvre pour maintenir l'infrastructure
Coûts de centre de données physique
- Énergie
- Refroidissement
- Sécurité
- Assurance
Coûts d'externalisation/consulting
Coûts communications/réseau
Cloud Public
Coûts d'infrastructure virtuelle
- Coûts serveur
- vProcs
- vRAM
- vStorage
- Coûts licences logicielles
- Services professionnels
- Coûts bande passante
- Coûts services gérés
Cloud Hybride
- Considérez le Cloud Hybride comme une fusion entre Cloud Privé et Public. Le but souhaité est que les charges de travail dans ces deux environnements communiquent entre elles, y compris la capacité à déplacer ces charges de travail de manière transparente entre les deux plateformes.
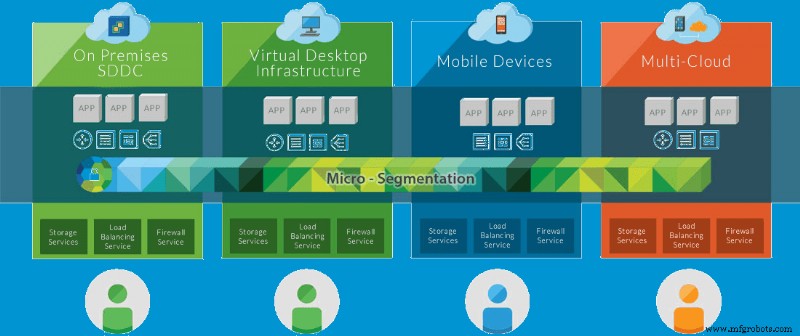
- Bien que cela soit aussi possible dans les autres scénarios, dans le cas du Cloud Hybride, il est typique de voir un environnement cloud public configuré comme un environnement sur site. Ce scénario pourrait avoir une segmentation correcte du trafic Nord-Sud, et dans de rares cas, une segmentation correcte Est-Ouest facilitée soit par des appliances pare-feu virtuelles, soit plus récemment par la technologie de micro-segmentation VMware NSX.
Quel rôle jouent les cadres de contrôle ?
Les cadres de contrôle sont des esquisses de meilleures pratiques. Un ensemble fort et défini de processus et contrôles qui aident le fournisseur à adhérer à une posture de sécurité appropriée. Une posture qui peut être évaluée, auditée et rapportée, surtout quand elle est soumise à des exigences réglementaires vérifiées par un processus d'audit. Ce que cela signifie pour un consommateur, c'est que le fournisseur a construit une solution basée sur des standards cohérente avec l'industrie. Ils n'ont pas coupé les coins, ils ont fait l'effort de créer un produit de qualité, fiable et interopérable si vous avez besoin de porter des composants de votre infrastructure. Une approche basée sur les standards par le fournisseur peut aussi être exploitée pour vos propres besoins de conformité réglementaire, car elle peut adresser des composants sur votre check-list que vous pouvez assigner au fournisseur.
Partenariat avec les meilleurs
Les parts de marché sont une mesure quantitative, bien que sujette à un niveau d'alpha, elle reste statistiquement solide. Intel et VMware sont des leaders clairs et innovateurs globaux dans cet espace. La supériorité produit, mesure qualitative, est un atout crucial lors de l'intégration de composants pour créer des solutions innovantes dans un espace hautement exigeant. Chez phoenixNAP, nous sommes fiers de nos partenariats en cours et fiers de développer des produits avec ces partenaires. Nous croyons à la valeur des solutions co-brandées qui innovent tout en créant des plateformes stables grâce à la longévité et au leadership dans l'espace.
En développant notre offre Data Security Cloud (DSC), nous avons eu le plaisir de travailler avec la dernière génération de puces Intel et les codes de pré-lancement VMware. Nous avons architecté et implémenté avec des outils et techniques de nouvelle génération, non liés par l'héritage des solutions ou méthodologies précédentes.
Nous avons incorporé la suite vRealize de VMware et les technologies vCloud Director dans une solution de classe mondiale. Chez phoenixNAP, nous voulons non seulement donner à nos clients les moyens de gérer leurs tâches opérationnelles eux-mêmes, mais en utilisant la plateforme VMware standard de l'industrie, nous pouvons créer des solutions cloud hybrides entre leurs implémentations sur site et Data Security Cloud.
Repartir de zéro
Comme nous voulions concevoir une offre de service cloud sécurisé, nous avons choisi de ne pas être influencés par l'héritage. En partant d'une toute nouvelle plateforme réseau basée sur le software-defined-networking, nous avons créé et construit une solution flexible, scalable, incorporant les meilleures pratiques de micro-segmentation et d'isolation des données. Nous avons conçu ce niveau de flexibilité et de contrôle à travers toute la pile de virtualisation et le tissu de communications interconnectées.
Méthodologie de conception
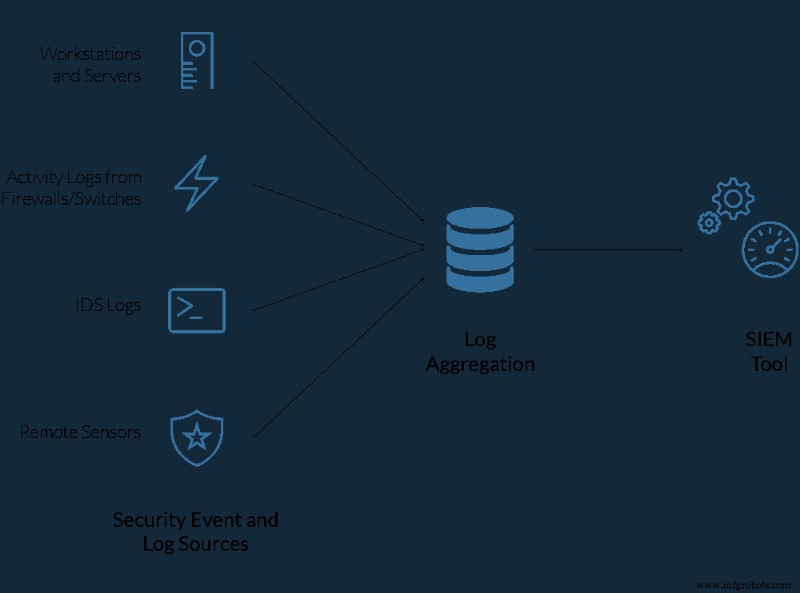
Nous nous sommes appuyés sur notre vaste expérience dans l'atteinte d'objectifs de conformité ; en incorporant une approche par cadre, en utilisant les meilleures pratiques de l'industrie, en anticipant les besoins et limitations inhérents à l'obtention de certifications industrielles et de conformité telles que PCI, Conformité HIPAA, et ISO 27002 (bientôt). Nous avons conçu une architecture flexible mais sécurisée, complétée par une plateforme VMware LogInsight de collecte et agrégation de logs, qui streame les incidents liés à la sécurité vers un SIEM LogRhythm, surveillé par notre Centre d'Opérations de Sécurité (SOC) 24×7.
Nous l'avons prouvé
Quelle meilleure façon de prouver que nous avons atteint nos objectifs en matière de standard de sécurité que de faire valider et certifier par les organisations les plus respectées. Nous avons fait évaluer notre environnement par TrustedSec, qui a attesté qu'il répondait à leurs attentes. Mais nous ne nous sommes pas arrêtés à la seule conformité. En plus, en tant que professionnels de la sécurité, nous avons audité notre environnement, allant au-delà des normes réglementaires. Nous avons conçu notre cadre avec une approche « sans compromis », et notre philosophie fondamentale de « faire ce qui est juste » d'un point de vue technique et sécurité. Prouvé par notre certification PCI de cette plateforme cloud sécurisée.
Le lancement de notre offre de services de sécurité
Après des années de tests approfondis et de retours clients, nous avons intégré nos capacités de Gestion des Risques de Sécurité et de Réponse aux Incidents dans une offre de service, disponible pour toute notre base clients. Nous avons amélioré nos Opérations de Sécurité par l'intégration d'outils avancés d'Orchestration de Sécurité et de tests automatisés, et par des partenariats stratégiques avec des organisations publiques et privées de Partage d'Information et de Collaboration (ISACs). Renforcés par notre capacité à collecter des données de vecteurs de menace globalement, en temps réel depuis nos propres systèmes, organisations membres, et le dark web, nous utilisons des techniques d'enrichissement uniques, pour faire du profilage prédictif de la structure sociale de cette société ; avec pour but de créer de l'intelligence actionnable ou des systèmes d'alerte précoce, pour soutenir notre posture défensive.
Cela signifie que nous construisons des outils avancés pour détecter les menaces avant qu'elles n'impactent votre business. Nous utilisons ces outils pour prendre des actions préventives pour protéger les réseaux clients sous notre surveillance. Des actions qui pourraient faire passer la dernière menace à côté de vous sans vous inclure dans son sillage.
Approche par couches pour créer une infrastructure cloud sécurisée
Base éprouvée
phoenixNAP a une longue et éprouvée histoire dans la conception, le développement et l'exploitation de solutions d'infrastructure innovantes. Avec une société mère dans le secteur des transactions financières, nous avons une connaissance et une expertise approfondies dans les opérations sécurisées de ces solutions critiques. En tant qu'opérateur de centres de données mondiaux, nous avons établi une réputation fiable et des processus opérationnels pour soutenir les besoins de notre base clients diverse et vaste.
Nos certifications SOC-1, SOC-2 et SOC-3 établissent une base pour le contrôle d'accès physique et logique, la sécurité des données, et la gestion de la continuité d'activité et les procédures. Notre désignation Type II vérifie ces capacités en pratique. Notre certification PCI-DSS établit notre engagement et crédibilité à « faire ce qui est juste » pour créer un environnement qui exemplifie vos préoccupations pour le plus haut niveau de posture de sécurité.
Tissu de communication global redondant
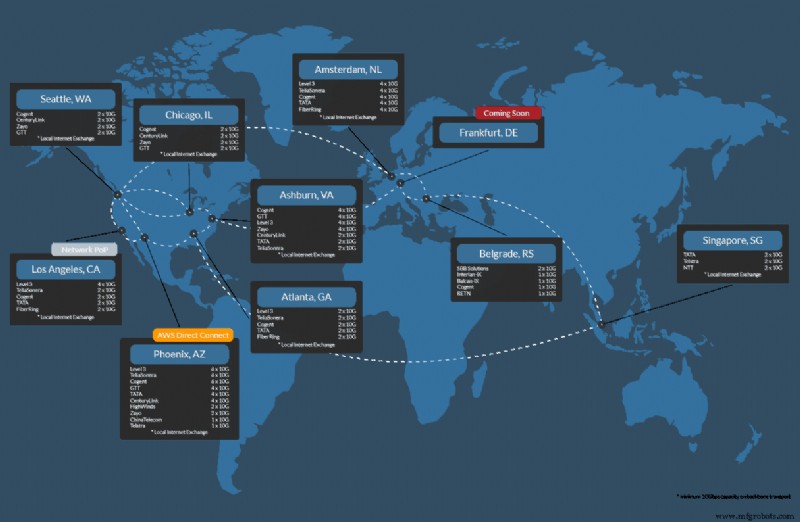
Chez phoenixNAP, nous croyons que chaque client mérite la plus haute forme de sécurité et protection. À notre niveau le plus grand public, nos clients bénéficient d'un Service Internet reposant sur une connexion blended à six opérateurs, avec des technologies comme l'atténuation DDoS intégrée dans le tissu de communication. Chacun de nos clients reçoit ce niveau exceptionnel de protection out-of-the-box. En tirant parti de notre expertise en disponibilité de datacenter, nous avons conçu un tissu de commutation maillé résilient et rapide, éliminant les points de défaillance uniques qui nous donne la confiance d'offrir une garantie de 100 % de Disponibilité du Niveau de Service (SLA).
Plateforme matérielle hautement scalable
Lisa Spellman – VP/GM Intel Xeon et Datacenter
Sécurisé dès les fondations
- Module de racine de confiance (TPM)
- Jeux d'instructions intégrés pour la vérification (Intel TXT)
- Générateur aléatoire rapide de haute qualité (RDSEED)
- Assurance firmware (BIOS Guard)
Écosystème intégré
- Provisioning et initialisation efficaces (Intel PTE)
- Gestion scalable avec application de politiques (Intel CIT)
- Intégration directe avec HyTrust et VMware, etc.
Un nouveau niveau de confiance
- Gestion de clés d'entreprise sécurisée
- Connectivité de confiance
- Attestation à distance de la plateforme sécurisée
- Conformité et mesure au cœur
Conçue autour de la dernière technologie de processeur Intel Xeon aux côtés de notre expertise extensive dans la gestion de charges de travail hautement scalables dans nos autres offres cloud, nous avons construit une plateforme de calcul qui a atteint un gain de performance de 1,59X par rapport aux générations précédentes. Ces augmentations sont répercutées dans les charges de travail de nos clients, leur offrant de meilleures performances et un environnement à plus haute densité pour optimiser leur investissement existant, sans aucun investissement capital ; dans la plupart des cas sans engagement OpEx supplémentaire.
Technologie d'hyperviseur avancée
Nous construisons un engagement fondamental envers VMware, et notre engagement à intégrer les derniers outils et techniques pour donner à nos clients les moyens de faire ce dont ils ont besoin, quand ils en ont besoin.
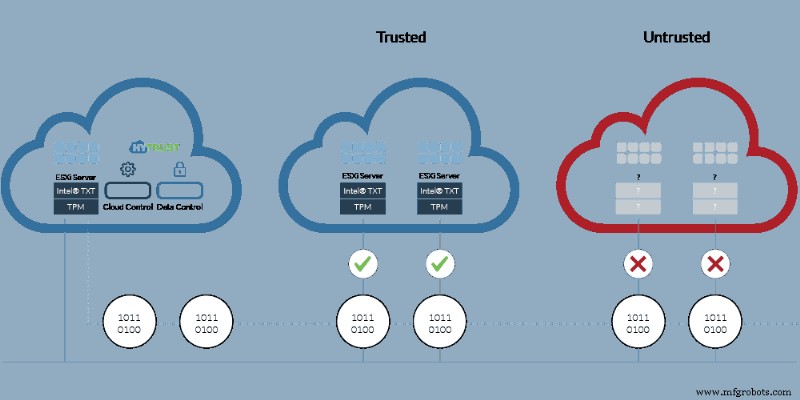
En utilisant Hybrid Cloud Extender, nous pouvons aider les clients à combler les lacunes réseau vers les services cloud hébergés tout en maintenant l'accès et le contrôle réseau. Des outils comme VMware NSX permettent la création de politiques de sécurité logiques applicables à une Machine Virtuelle quel que soit l'emplacement (cloud ou sur site). L'intégration du dernier Intel Cloud Integrity Toolkit permet la sécurité de plateforme avec une protection des données et des capacités de conformité inégalées.
Notre intégration de la suite vRealize et vCloud Director n'est pas différente. Nous donnons à nos clients un accès direct aux outils dont ils ont besoin pour gérer et protéger efficacement leurs environnements cloud hybrides. Si le client souhaite engager phoenixNAP pour effectuer certaines de ces tâches, nous offrons des Services Gérés via notre NOC et réseau de support tiers.
Composants segmentés
L'expérience nous a appris à identifier et prévenir les erreurs répétées, même celles commises par des partenaires stratégiques ou compétitifs dans le segment industriel. L'une de ces leçons est la meilleure pratique de sectionner et séparer la plateforme de calcul « Gestion » de la plateforme de calcul « Utilisateur ». La segmentation minimisera significativement l'impact d'un crash de « système de support », ou même d'une charge de travail opérationnelle lourde, sur l'ensemble de l'environnement de calcul. En créant des opportunités flexibles et innovantes, nous entraînons nos équipes à réfléchir, communiquer et améliorer leurs expériences, créant un opérateur compétent et avisé qui peut monter au bâton prêt à faire ce qu'on lui demande.
Gestion des menaces
Nous croyons avoir créé une solution d'infrastructure à la pointe de la technologie avec sécurité et fonctionnalité de classe mondiale. Cependant, la solution dépend encore d'un opérateur humain. Un, qui selon ses compétences ou formation, pourrait être le maillon le plus faible. Nous nous engageons donc dans une éducation continue, principalement via nos divers engagements industriels et efforts de leadership. Cette offre de service est conçue pour être un environnement high-touch, utilisant une méthodologie zero-trust. Un client, incapable de gérer les éléments d'un incident, peut nous voir intervenir en son nom et résoudre le contentieux.
Si tout échoue et que l'environnement est violé, nous comptons sur des Répondeurs d'Incidents tiers pré-contractés qui déploient en format rapide. La bonne gestion de la Réponse aux Incidents de cybersécurité nécessite un composant Communication de Crise. Un ou plusieurs individus formés pour gérer les détails de la situation, interfacer avec le public et les forces de l'ordre, et basés sur des concepts de psychologie, sont formés pour être sensibles et soutenir les divers groupes de victimes de la situation.
Comme nous incluons la sauvegarde et la récupération comme service central dans nos offres, nous pouvons prendre des décisions de restauration de service basées sur le risque d'écrasement de données vs temps d'arrêt prolongé. En utilisant l'environnement cloud à notre avantage, nous pouvons isoler les systèmes et déployer des systèmes parallèles pour restaurer le service, tout en préservant le serveur impacté pour une analyse forensic ultérieure par les forces de l'ordre.
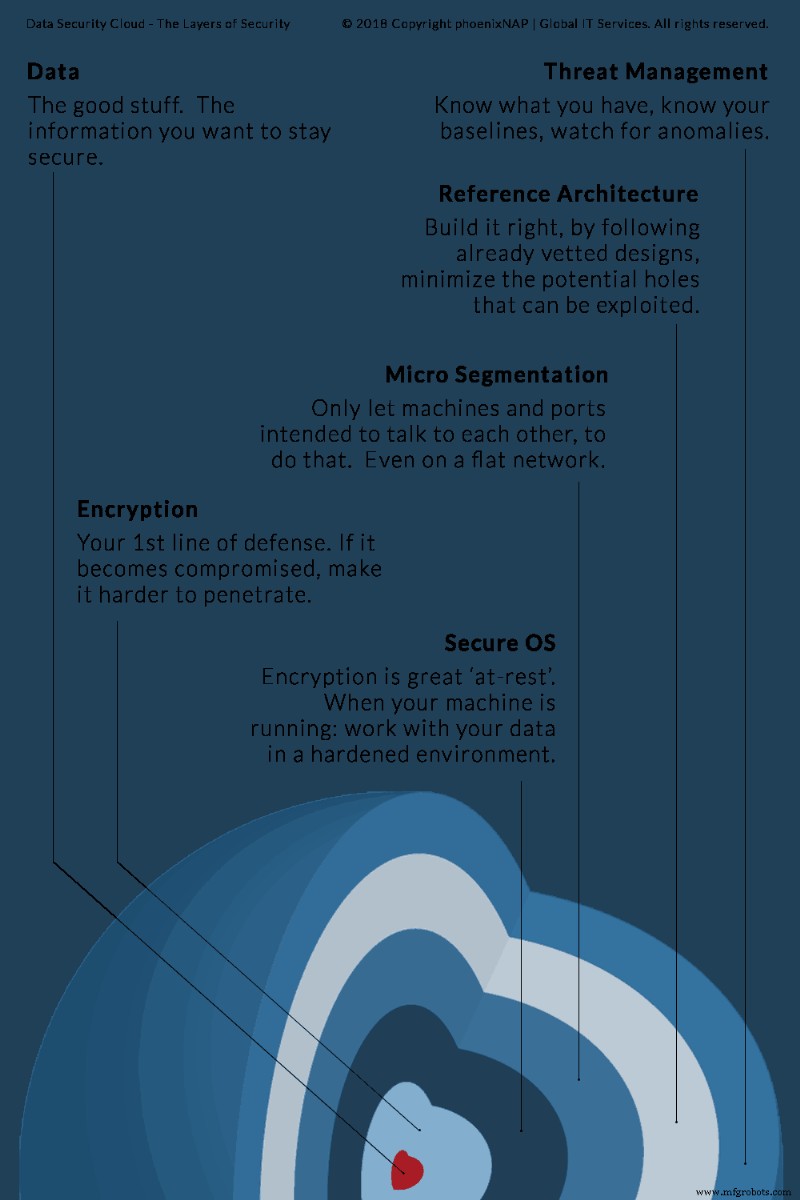
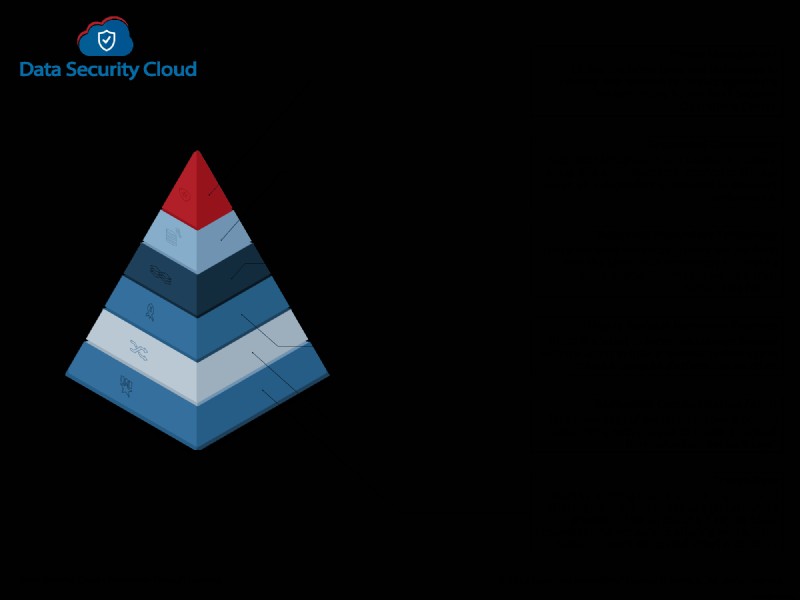
Tout est dans les couches
Hiérarchie des technologies de sécurité d'environnement virtuel
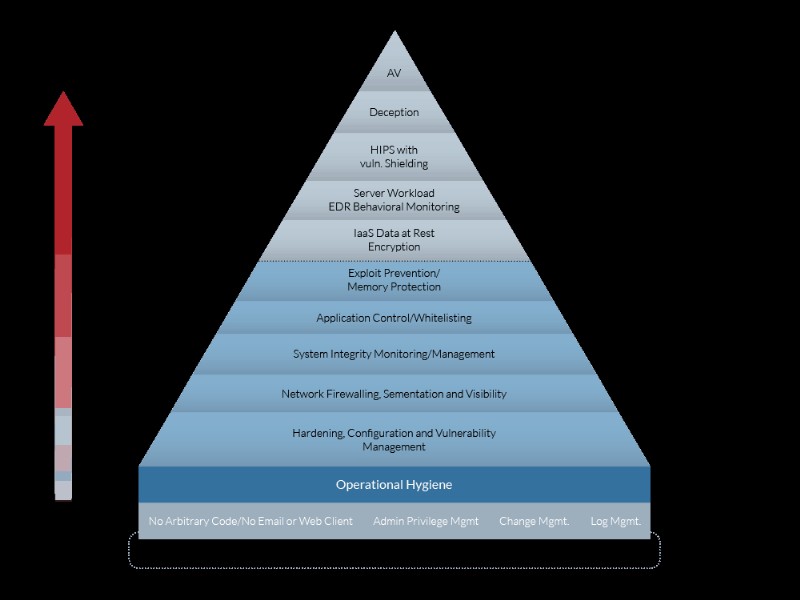
Les solutions de sécurité sont conçues pour défendre en profondeur. Si une couche est compromise, le processus de défense commence par l'escalade des outils et techniques au niveau supérieur. Nous croyons qu'une approche par couches comme décrite crée une solution sécurisée et stable qui peut facilement être scalée latéralement à mesure que les besoins et la base client grandissent.
Pourquoi tout cela importe ?
Dans l'un de ses articles de la série CISO Playbook, Steve Riley met au défi les leaders IT de ne pas s'inquiéter que la migration vers le cloud puisse nécessiter de renoncer au contrôle total, mais les encourage à adopter un nouvel état d'esprit. Cet état d'esprit est centré sur la gestion d'identité, la protection des données et la performance des charges de travail.
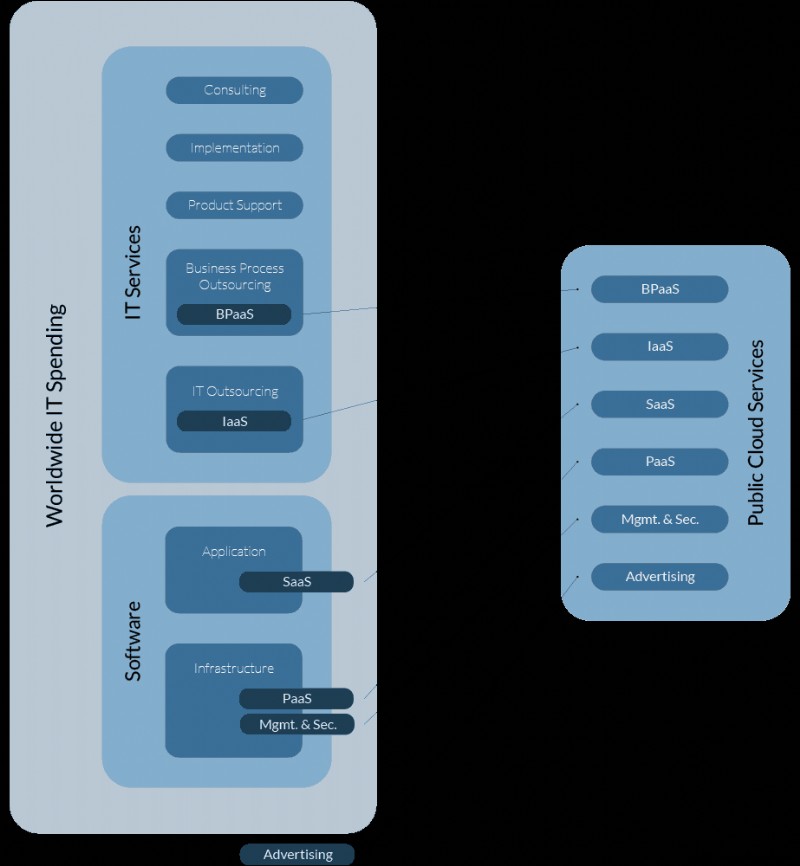
La référence principale est probablement aux économies de coûts réalisées par la consolidation et le transfert de responsabilité à un fournisseur de services.
- Convertir les dépenses CapEx en OpEx peut sûrement améliorer la trésorerie de ceux dans l'espace PME.
- Réduire la surcharge technique par l'élimination de rôles plus nécessaires, peut fournir bien plus de capital opérationnel, et en recentrant les ressources cœur sur les compétences cœur, créer des avantages business dans les domaines importants pour l'organisation.
Selon Gartner, les bénéfices de la migration cloud incluent :
- Délais de projet plus courts : Cloud IaaS est une approche forte pour l'essai-erreur, offrant la vitesse requise pour tester le succès du modèle business.
- Distribution géographique plus large : La distribution globale du Cloud IaaS permet de déployer des applications dans d'autres régions rapidement.
- Agilité et scalabilité : La ressource est pay-as-you-go. Si une application est bien conçue, il est simple de scaler la capacité en peu de temps.
- Disponibilité d'application accrue : Comme décrit, nous avons démontré les plus hauts niveaux de sécurité et fiabilité. Avec le bon design d'application, vous pouvez développer la disponibilité d'application en conséquence.
Qu'est-ce qui alimente la stratégie Cloud-First ?
Nous entendons beaucoup d'organisations adopter une stratégie cloud-first, où elles choisissent par défaut une solution cloud-based, jusqu'à ce qu'elle s'avère incapable ou non faisable avant de considérer d'autres options. Les facteurs qui alimentent cette tendance incluent :
- Coûts d'infrastructure et opérationnels réduits. De la réduction des dépenses en capital, en utilisant l'élasticité des services cloud, coûts logiciels globaux plus bas et réduction potentielle du personnel IT, les organisations rapportent environ 14 % d'économies.
- Flexibilité et scalabilité pour soutenir l'agilité business. L'agilité est définie par la capacité à apporter de nouvelles solutions sur le marché rapidement. La capacité à contrôler les coûts, exploiter différents types de services, et être flexible pour s'adapter aux conditions de marché.
- Les services cloud tendent à utiliser les dernières innovations. Pouvoir exploiter le taux élevé d'innovation dans cet espace, une organisation peut en bénéficier en l'intégrant dans sa stratégie business.
- Une stratégie cloud-first peut stimuler la croissance business à travers un écosystème de support.
Points à considérer
Toute charge de travail n'est pas appropriée ou destinée aux plateformes de calcul cloud-based. La phase de cadrage de tout projet de migration cloud devrait commencer par l'identification et la sélection des charges de travail facilement migrables et implémentables en implémentation cloud multi-tenant.
Le client doit comprendre le profil et les caractéristiques de ses charges de travail. Pendant des années, nous n'aurions jamais envisagé de déplacer des charges de travail de base de données hors du matériel physique. C'est un cas similaire où les charges de travail à fort I/O ou dépendantes de minuteurs matériels (GPS, traitement d'événements temps réel) peuvent être sensibles à un environnement informatique partagé, multi-tenant.
- Plus important encore, les services cloud prédominent autour de plateformes serveurs x86. Par conséquent, les charges de travail dépendantes d'autres architectures processeur, ou même d'unités de traitement secondaires spécialisées ou de dongles, ne font pas de candidats cloud idéaux.
En contraste, l'infrastructure cloud-based permet :
- Agilité Business – pour déploiement rapide, et même transition rapide d'une plateforme à une autre, avec coûts de transition faibles.
- Choix d'appareils – La flexibilité de déployer, démonter et redéployer diverses configurations d'appareils en quelques clics.
- Collaboration – Les fournisseurs cloud fournissent généralement un helpdesk niveau expert, avec accès direct à une communauté d'experts qui peuvent soutenir vos besoins.
Il y a de nombreuses raisons de considérer une stratégie hybride où vous combinez les charges de travail. Ce qui doit rester sur bare-metal peut rester sur serveurs bare metal, soit dans vos locaux soit dans une colocation comme la nôtre, tout en restant connecté à la plateforme cloud via un cross-connect, gagnant les avantages des deux scénarios.
La sécurité du cloud computing consiste en un large ensemble de préoccupations. Elle ne se limite pas à la confidentialité des données, mais inclut la vie privée, la conformité réglementaire, la continuité et la récupération, et même la viabilité du fournisseur. Rester sécurisé dans le cloud est cependant une « responsabilité partagée ». Cela nécessite des partenariats, surtout entre le client et son fournisseur de services d'infrastructure. Personne n'a besoin d'être convaincu que les violations de données sont fréquentes, et souvent dues à la négligence de la gestion ou des opérateurs. Les clients sont fatigués de voir leurs données divulguées puis utilisées contre eux. Récemment, abusées via un vecteur de menace par email, où le mauvais acteur cite un ID utilisateur et mot de passe violés, comme moyen de convaincre la cible d'effectuer une action non désirée, derrière le masque d'une authenticité perçue.
Toute organisation acceptant des Informations Personnellement Identifiables (PII) de sa base clients établit avec ce client un contrat social implicite de protéger cette information. Chez phoenixNAP, nous avons démontré le leadership dans l'espace infrastructure à l'échelle mondiale, par des partenariats avec clients, agrégateurs de solutions, et revendeurs. Nous avons créé des solutions innovantes pour relever les défis uniques des entreprises, allant au-delà pour atteindre les objectifs souhaités par l'organisation cible.
Notes de l'auteur : Éléments d'une stratégie de sécurité forte
Au fil des ans, j'ai appris de nombreuses leçons importantes pour créer des solutions sécurisées et fiables. Voici quelques réflexions finales.
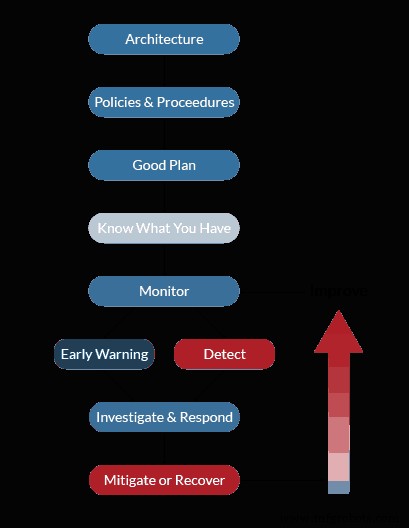
- Il n'y a pas de substitut à une architecture forte. Faites-la bien et vous avez une base stable pour construire. Faites-la mal et vous jouerez à whack-a-mole pour le reste du cycle de vie.
- Ayez une documentation détaillée. Implémentez des politiques et procédures qui ont du sens. Documentation qui soutient le processus business. Les politiques de sécurité pour le cloud ne doivent pas charger les utilisateurs. Si elles le font, elles deviennent une cible pour le Shadow IT. La politique doit soutenir le processus existant tout en implémentant le contrôle absolument nécessaire. Un peu de contrôle vaut mieux que pas de contrôle à cause d'une contournement.
- Préparez-vous à une violation, préparez-vous à être down, préparez-vous à une invasion extraterrestre. Si vous vous y préparez, vous ne serez pas pris dans un état de panique quand quelque chose arrivera inévitablement. Plus un scénario semble hors des sentiers battus, mieux vous pourrez l'adopter quand des scénarios réels surviendront.
- Vous ne pouvez pas protéger ce que vous ne savez pas avoir. La gestion d'actifs est la meilleure chose pour votre posture de sécurité. Si c'est censé être là : documentez-le. Si ce n'est pas censé être là : assurez-vous d'avoir un mécanisme pour détecter et isoler. Même pour découvrir qui l'a mis là, pourquoi et quand.
- Maintenant que vous savez ce que vous avez : surveillez-le. Apprenez à connaître le comportement normal. Apprenez son « baseline ».
- Utilisez ce baseline comme jauge comparative pour détecter les anomalies. Ce système montre-t-il un comportement incohérent ?
- Enquêtez. Ayez la capacité de voir l'alerte déclenchée par ce comportement incohérent. Êtes-vous une opération 24/7 ? Pouvez-vous vous permettre d'ignorer cet indicateur jusqu'au matin ? Vos parties prenantes, y compris vos clients, accepteront-ils votre capacité à détecter et répondre au SLA que vous leur offrez ? Pouvez-vous soutenir le ressourcement nécessaire pour une opération 24/7, ou devez-vous externaliser le composant Gestion des Menaces au moins en modèle d'extension de couverture ? Les meilleurs outils SIEM sont inutiles sans quelqu'un pour actionner les alertes dès qu'elles apparaissent. Le machine learning aide, cependant, il ne peut pas encore remplacer l'opérateur.
- Atténuez le problème ou soyez capable de récupérer l'environnement. Comprenez vos Objectifs de Point de Récupération (RPO) et vos Objectifs de Temps de Récupération (RTO). Vos solutions actuelles atteignent-elles ces objectifs ? Ces mêmes objectifs peuvent-ils être atteints si vous devez récupérer dans un centre à travers le pays, sans disponibilité de votre personnel actuel dû à la crise ? Comment communiquerez-vous avec vos clients ? Avez-vous un communicant de crise et un gestionnaire d'incidents dans l'équipe de réponse ?
- Prenez vos leçons apprises, améliorez le processus et recommencez.
Aucun fournisseur unique ne peut vous fournir une « balle d'argent ». Tout fournisseur qui vous dit cela, fuyez. Les besoins de chaque client sont uniques. Chaque situation prend un mélange unique de solutions pour être efficace. D'où votre vaste réseau de relations partenaires, pour vous fournir les solutions dont vous avez besoin, sans essayer de vous faire entrer dans l'une de leurs offres.
L'offre est toujours sur la table. Chez phoenixNAP, nous prendrons volontiers l'appel pour discuter de vos préoccupations dans ce domaine, et fournir des conseils sur nos réflexions sur le sujet d'intérêt. Promouvoir et soutenir des environnements correctement sécurisés fait partie de notre responsabilité sociale. C'est partie de notre ADN et philosophie centrale pour construire des produits dans ce segment. Soyez notre partenaire dans ce voyage.
Utilisation d'architectures de référence
L'un des avantages d'une infrastructure sécurisée cloud-based comme notre Data Security Cloud, est la capacité d'implémenter des architectures de référence testées au combat qui dans certains cas vont au-delà les capacités standard de ce qui est possible dans l'environnement physique.
Dans ce que nous considérerions comme un cas extrême ; une architecture comme dépeinte ci-dessus crée de multiples couches de sécurité avec diverses passerelles pour atteindre les bases de données prisées que la plupart des mauvais acteurs visent. N'ignorons pas les mauvais acteurs qui veulent prendre le contrôle de l'infrastructure web pour infecter les visiteurs avec des charges utiles infectieuses ; cependant, le vrai prix se trouve dans ces bases de données sous forme de PII, PHI, ou données PCI. Pendant que les divers niveaux de composants défensifs sont conçus pour rendre difficile l'assaut du château par les mauvais acteurs, la Surveillance des Menaces 24×7 attrapera sans doute les multiples tentatives et comportements anormaux, déclenchant une activité d'enquête et de réponse.
Grâce à une combinaison robuste d'outils, technologie, services, et un modèle de coûts qui soutient les besoins de l'espace PME, nous croyons avoir démontré notre leadership, mais plus important, nous avons créé une solution qui vous bénéficiera ; notre client PME. Nous visons à avoir créé une solution de sécurité complète que vous pourrez emporter en définissant davantage votre stratégie cloud.
Notre promesse
Nous avons assemblé une équipe de classe mondiale de leaders hautement expérimentés et compétents, passionnés par la sécurité cloud. En tant que leaders d'opinion mondiaux, nous concevons pour le monde et implémentons localement. Nous créons des solutions durables, comprenant l'appétit et le budget limité d'un client. Laissez-nous vous montrer comment nous pouvons bénéficier à vos objectifs via nos offres de solutions. Fidèles à notre promesse de « faire ce qui est juste » en trouvant la meilleure solution pour vous.
Commencez la sécurité des données dans le Cloud Computing aujourd'hui ; Contactez phoenixNAP aujourd'hui.
Cloud computing
- 5 stratégies cloud éprouvées pour gagner du temps et réduire les coûts
- Exploiter le Big Data avec le Cloud Computing : un avantage stratégique
- Comprendre la sécurité Cloud : pourquoi votre entreprise en a besoin
- Comment le Cloud Computing stimule la croissance, l'efficacité et la résilience des entreprises
- Menaces critiques de sécurité Cloud que toute entreprise doit adresser
- Maîtriser le Cloud Computing : Un parcours éprouvé pour devenir expert
- La révolution du Cloud : Comment le Cloud Computing transforme l'IT, la sécurité et les carrières
- Exploiter Big Data & Cloud Computing pour stimuler la croissance business
- Parcours pour devenir Ingénieur Sécurité Cloud : Compétences, responsabilités et certifications