



Naviguer les défis du compilateur dans les applications de sûreté de fonctionnement
À travers les industries, la sûreté de fonctionnement impose des exigences strictes aux développeurs : le code doit être défensivement conçu pour se garder contre événements inattendus comme corruption mémoire ou interférence rayons cosmiques. Les langages haut niveau comme C et C++ contiennent des fonctionnalités dont le comportement n'est pas pleinement défini par la spécification du langage. Ces comportements non définis peuvent produire des résultats surprenants, potentiellement catastrophiques dans les systèmes critiques. En conséquence, les standards mandatent codage défensif, testabilité rigoureuse, couverture de code complète, et traçabilité des exigences au code applicatif pour assurer implémentation complète et unique des fonctions de sécurité.
Les secteurs critiques, surtout automobile, requièrent souvent outils sophistiqués de diagnostic externe, calibration, et développement. Le codage défensif et l'accès aux données externes ne sont pas des concepts que les compilateurs comprennent intrinsèquement. Ni C ni C++ n'accommodent la corruption mémoire, donc si les mesures défensives ne sont pas explicitement atteignables dans le code, un compilateur peut les optimiser away. Les défenses doivent donc rester syntaxiquement et sémantiquement atteignables pour survivre aux passes d'optimisation.
Le comportement non défini est notoirement difficile à repérer. Même quand identifié, il n'y a pas de garantie que le binaire compilé se comportera comme prévu. L'accès aux données « back-door » utilisé par les outils de debug est un autre exemple de constructions langagières que les compilateurs ne considèrent pas, menant à des effets de bord imprévus.
L'optimisation du compilateur peut éliminer du code défensif apparemment sain s'il se trouve sur des chemins infaisables — ceux qui ne peuvent être exercés par aucune entrée. Même du code passant la couverture de tests unitaires peut être supprimé pendant le build final. Ainsi, une haute couverture au niveau source n'assure pas que l'exécutable contient les vérifications de sécurité voulues.
La vérification de code objet (OCV) est donc la meilleure pratique pour systèmes où l'échec a des conséquences graves. L'OCV confirme que le code objet compilé correspond à l'intention du développeur, une exigence critique quand les compilateurs peuvent transformer le code de façons violant les hypothèses de sécurité.
Avant et après compilation
La sûreté de fonctionnement, sécurité, et standards de codage (IEC 61508, ISO 26262, IEC 62304, MISRA C/C++) soulignent le besoin de démontrer combien du code source est exercé pendant les tests basés exigences. Bien que haute couverture réduise la probabilité de défaillance terrain, elle repose sur l'hypothèse que le compilateur reproduit fidèlement le comportement niveau source — hypothèse qu'on ne peut justifier pour les applications les plus critiques.
Le flux de contrôle et de données du code objet généré reflète rarement le code source exactement. Un mapping 1:1 entre code objet et assembleur révèle des discrepancies. Par exemple, la Figure 1 montre l'assembleur produit depuis un snippet source avec optimisation désactivée usando un compilateur TI. Quand l'optimisation est activée, le graphe de flux change dramatiquement car le compilateur applique des transformations mathématiques assumant l'absence de comportement non défini.
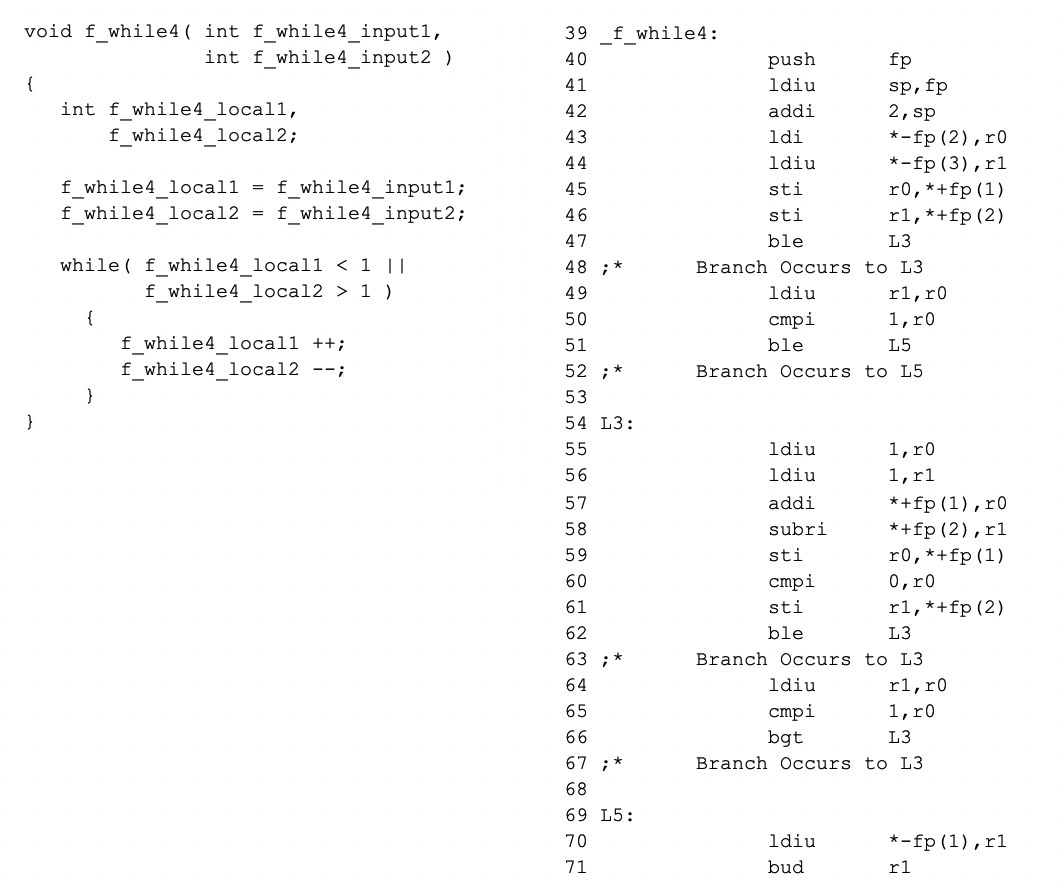
Figure 1 : Comparaison source vs assembleur illustrant comment l'optimisation peut altérer le flux de contrôle.
Les compilateurs peuvent optimiser away des appels défensifs s'ils déterminent que la branche associée est inaccessible. La Figure 2 démontre une compilation CLANG où un appel à un gestionnaire d'erreur est supprimé car le compilateur infère que la variable d'état ne peut contenir que deux valeurs. Cette optimisation, bien qu'efficace, viole l'intention de sécurité du codage défensif.
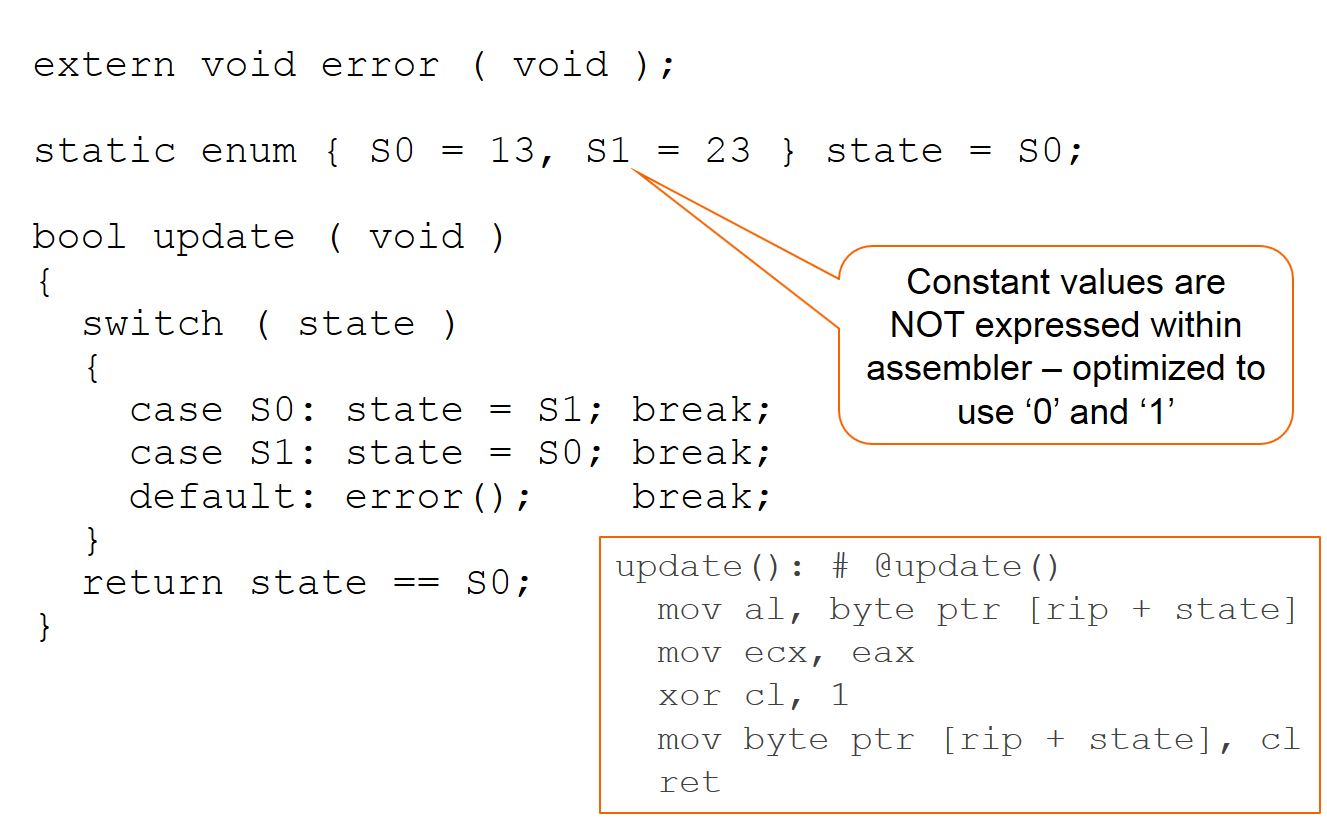
Figure 2 : CLANG supprime l'appel défensif d'erreur dû à branche inaccessible.
Modifier le contexte environnant peut changer les décisions d'optimisation du compilateur. La Figure 3 ajoute une nouvelle fonction accédant à la variable d'état ; le compilateur retient maintenant l'appel défensif car le contexte additionnel rend la branche potentiellement faisable. D'autres changements, comme retourner un pointeur vers l'état, forcent le compilateur à préserver des valeurs explicites dans l'assembleur (Figure 4).
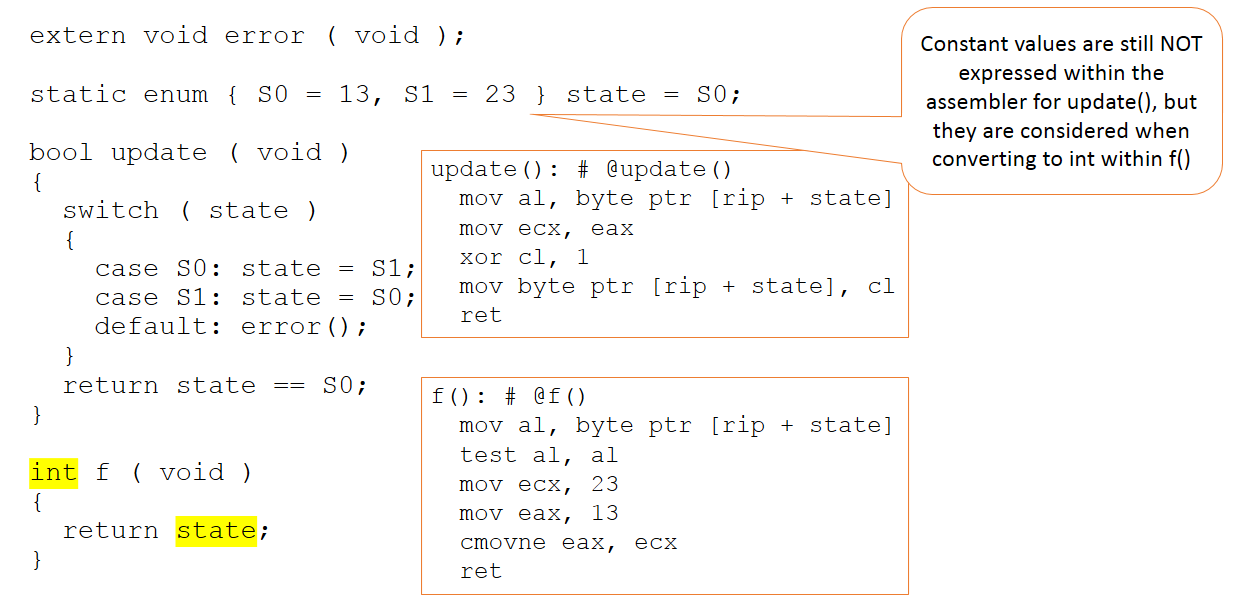
Figure 3 : Changement de contexte préserve la branche défensive.
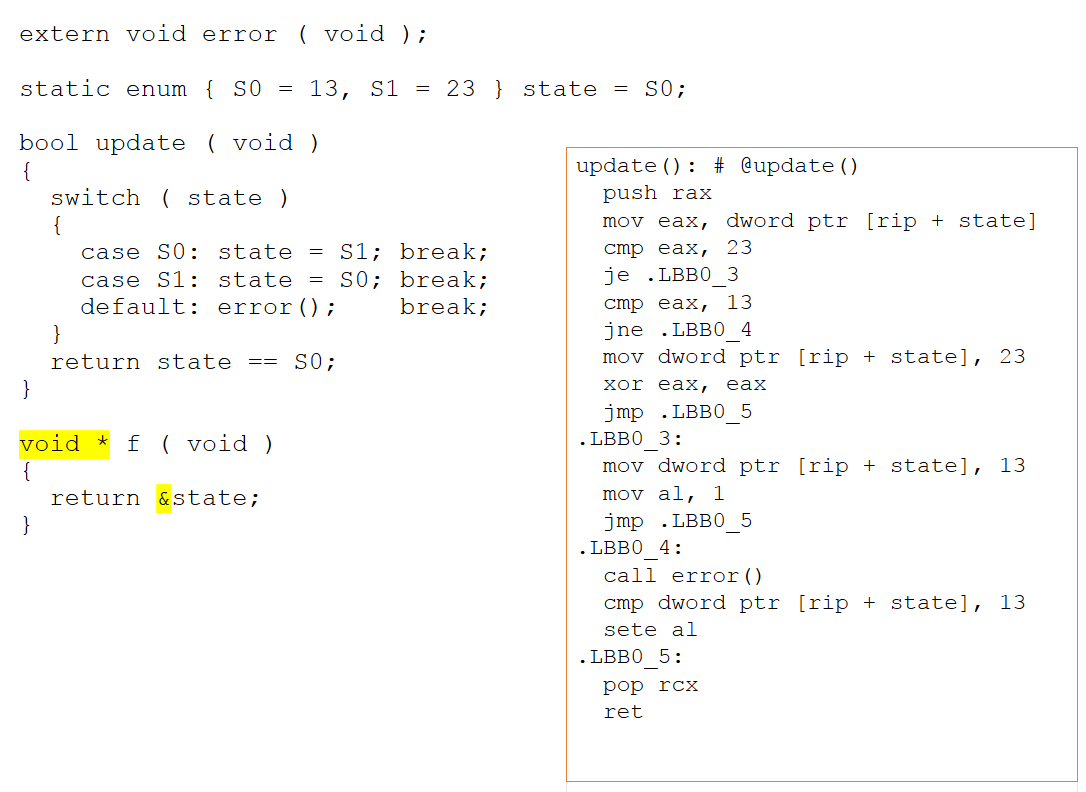
Figure 4 : Aliasing de pointeur empêche l'optimisation du code défensif.
Dans les harnais de test unitaire, manipuler l'état via pointeurs peut empêcher le code défensif d'être optimisé away, mais ce comportement ne persiste pas dans le build de production. Donc, la couverture de tests unitaires seule peut masquer des vérifications de sécurité manquantes.
Vérification de code objet
L'OCV fournit un filet de sécurité en comparant source et assembleur. La Figure 6 montre une fonction simple qui, exécutée avec un seul appel de test, atteint 100 % de couverture niveau source. Cependant, le graphe de flux assemblé (Figure 8) révèle des chemins non exercés que le test unitaire a manqués. En forçant les tests à couvrir tous les chemins assembleur, l'OCV découvre des gaps que les tests niveau source négligent.
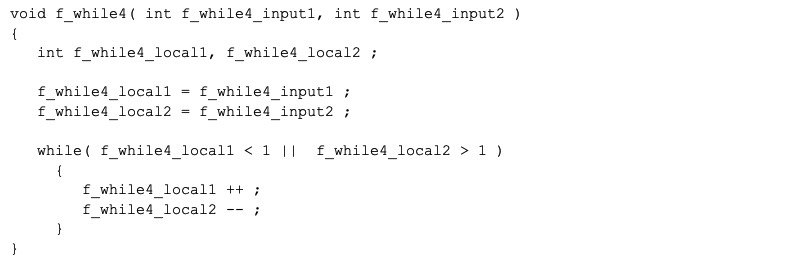
Figure 6 : Code source atteignant 100 % couverture en tests unitaires.
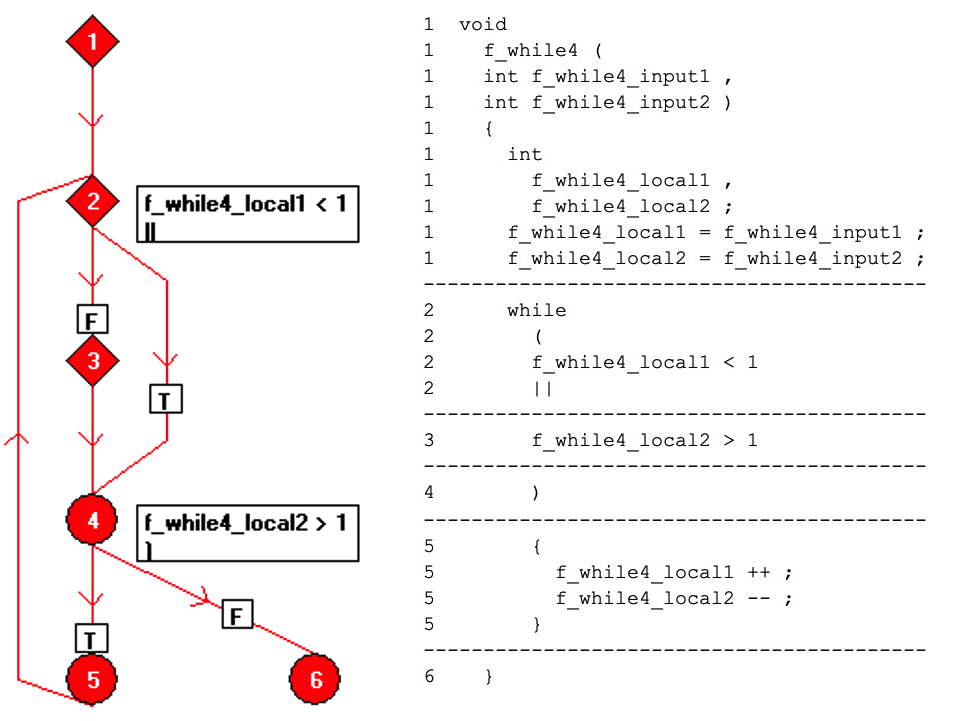
Figure 7 : Graphe de flux basic-block du source.
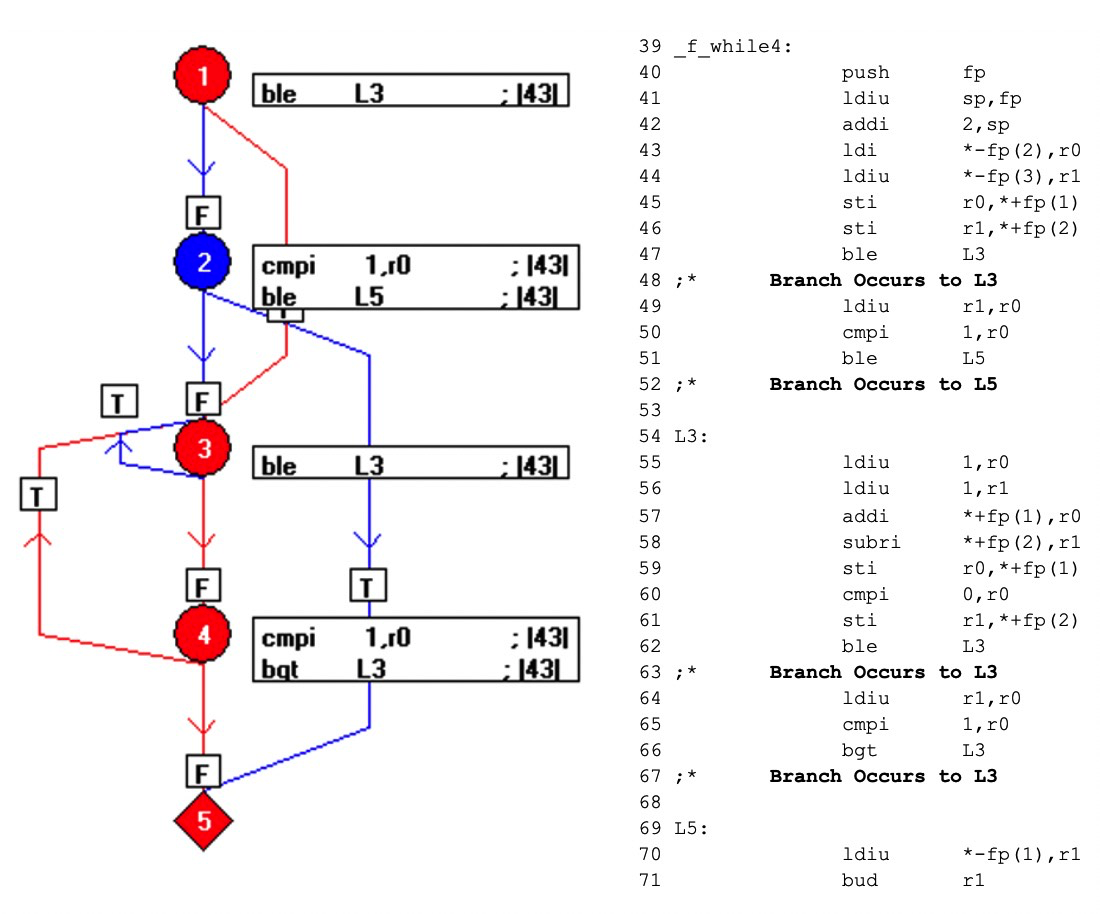
Figure 8 : Graphe de flux assemblé révélant chemins non testés.
Bien que l'OCV ne puisse pas empêcher un compilateur d'appliquer ses règles d'optimisation, elle met en lumière tout mismatch entre intention développeur et comportement exécutable, permettant action corrective avant déploiement produit.
Meilleure pratique across tous domaines
Pour beaucoup de systèmes, la couverture de tests unitaires niveau source suffit à satisfaire les organismes de certification. Pourtant, dans les applications les plus critiques — across aérospatial, automobile, médical, et industriel — compléter la couverture source avec l'OCV est essentiel. L'OCV aligne le produit compilé avec les exigences de sécurité strictes que les standards demandent, fournissant la plus haute confiance que l'exécutable se comporte comme prévu.
Embarqué
- Pourquoi la sécurité électrique est importante : Protéger votre vie et votre travail
- Guide complet des colorants textiles : types, applications et choix du bon fabricant
- Comment les colorants acides transforment les tissus : applications et avantages
- La science du textile : plongée dans les teintures acides, réactives, cuir et directes
- Nacelles de Sécurité : Solutions Polyvalentes pour Travaux en Hauteur & Accès Équipements
- Comment la simulation stimule l'innovation et l'efficacité dans la conception de produits
- Puissances manufacturières mondiales : Capitales clés stimulant la croissance industrielle
- Top 5 des directives essentielles de sécurité pour grues pour des opérations plus sûres
- Pourquoi les matériaux de friction sont essentiels aux systèmes de sécurité fiables