



Protection des données en cours d'utilisation avec les Trusted Execution Environments
Alors que les organisations adoptent de plus en plus le multi-cloud, le cloud hybride et l'edge computing, leurs applications suivent, stockent et analysent des données utilisateur sensibles à travers une large gamme d'environnements. Pour assurer la conformité et la confidentialité des individus utilisant les applications, les données doivent être protégées tout au long de leur cycle de vie.
Nous chiffrons les systèmes de fichiers et les disques de stockage, et utilisons les protocoles SSH pour garder les données au repos et les données en transit en sécurité même si volées, les rendant inutiles sans clés cryptographiques. Cependant, les données en cours d'utilisation sont généralement non chiffrées et vulnérables aux attaques et exploits.
Pour maintenir les applications et données protégées à l'exécution, les développeurs se tournent de plus en plus vers les Trusted Execution Environments, souvent appelés « enclaves sécurisées ».
Que sont les Trusted Execution Environments ?
Les Trusted Execution Environments (TEE) sont des enclaves privées isolées à l'intérieur de la mémoire, chiffrées par le CPU, utilisées pour protéger les données en cours d'utilisation au niveau matériel.
Tant que les données sensibles sont à l'intérieur d'une enclave, des entités non autorisées ne peuvent pas les supprimer, les modifier ou y ajouter plus de données. Le contenu d'une enclave reste invisible et inaccessible aux parties externes, protégé contre les menaces externes et internes.
En conséquence, un TEE assure ce qui suit :
- Intégrité des données
- Intégrité du code
- Confidentialité des données
Selon le fournisseur et la technologie sous-jacente, les TEE peuvent activer des fonctionnalités supplémentaires, telles que :
- Confidentialité du code – Protection des algorithmes considérés comme propriété intellectuelle.
- Lancement authentifié – Application d'autorisation ou d'authentification pour le lancement de processus vérifiés uniquement.
- Programmabilité – Accès au code de programmation TEE du fabricant ou autre source sécurisée.
- Attestation – Mesure de l'origine et de l'état actuel d'une enclave pour la protection contre la falsification.
- Récupérabilité – Retour à un état sécurisé précédent au cas où un TEE serait compromis.
Ces fonctions donnent aux développeurs un contrôle total sur la sécurité de l'application, protégeant les données et le code sensibles même quand le système d'exploitation, le BIOS et l'application elle-même sont compromis.
Comment fonctionne une enclave sécurisée ?
Pour comprendre comment les TEE fonctionnent, regardons les Intel® Software Guard Extensions (SGX).
Avec Intel® SGX, les données d'application sont divisées en parties de confiance (trusted) et non de confiance (untrusted). Les parties de confiance du code sont utilisées pour exécuter l'application à l'intérieur d'une enclave protégée. Le CPU refuse tout autre accès à l'enclave, indépendamment des privilèges des entités la demandant. Une fois traitées, les données de confiance sont gardées à l'intérieur du TEE et l'information fournie à l'application en dehors de l'enclave est chiffrée à nouveau.
Les enclaves sont créées et provisionnées via des commandes matérielles permettant la création et l'ajout de pages mémoire, ainsi que l'initialisation, la suppression ou la mesure d'enclave.
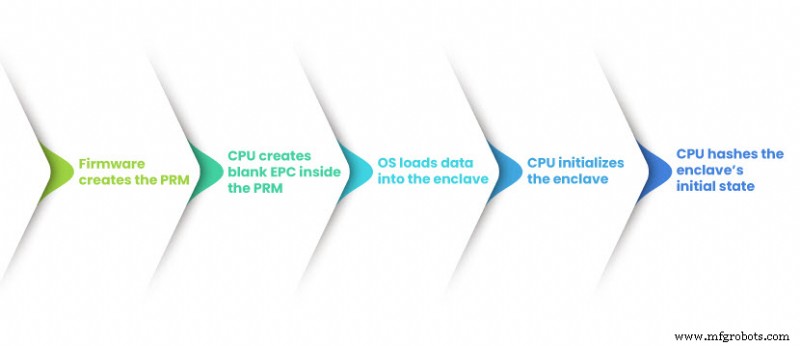
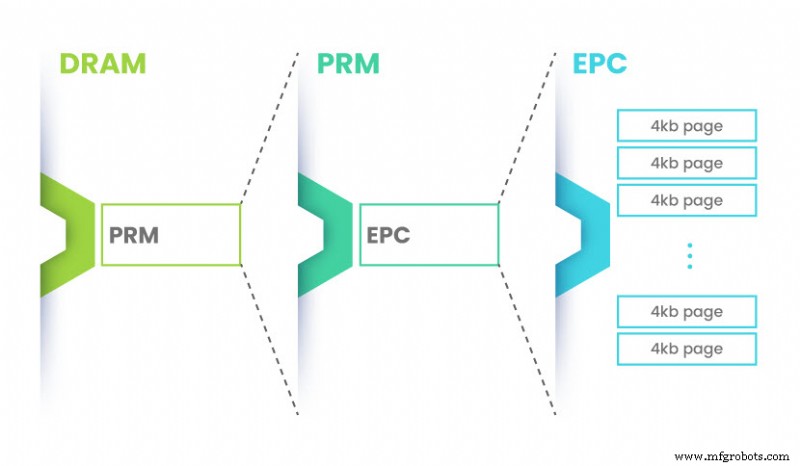
Le firmware de la plateforme utilise ses paramètres de configuration pour configurer la zone pour le TEE. Une fois les extensions activées, le CPU réserve une section de DRAM comme Processor Reserved Memory (PRM). La taille du PRM peut être spécifiée via les outils firmware.
Ensuite, le CPU alloue et configure le PRM en définissant un couple de registres spécifiques au modèle (MSR). Puis, des Enclave Page Caches (EPC) sont créés à l'intérieur du PRM, contenant des métadonnées avec adresses de base, taille d'enclave et informations de sécurité des données.
Finalement, le CPU crée un hash cryptographique de l'état initial de l'enclave et journalise les autres états qui suivent. Ce hash est utilisé plus tard pour l'attestation via des clés cryptographiques et une racine de confiance matérielle (hardware root of trust).
Une fois initialisée, l'enclave peut héberger des applications utilisateur.
Quel est le niveau de sécurité des Trusted Execution Environments ?
Pour bien expliquer à quel point un TEE est sécurisé, nous devons d'abord aborder les anneaux de privilège du CPU.
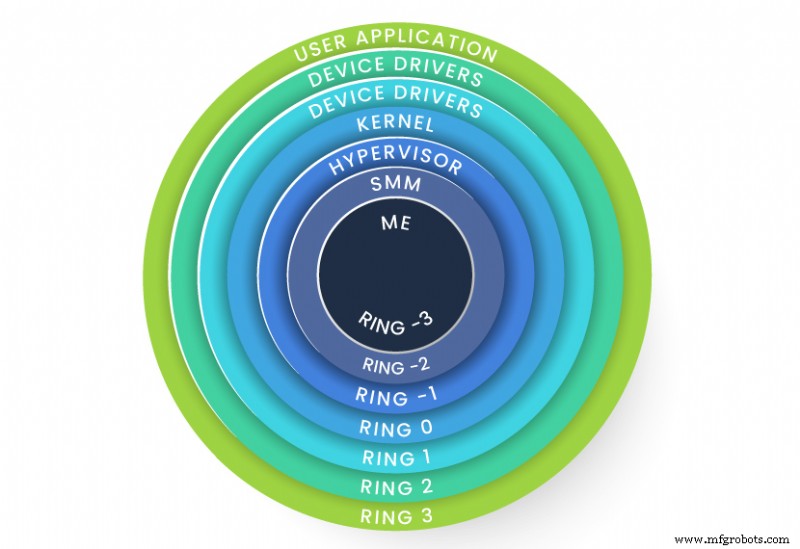
Les clés de chiffrement étaient traditionnellement stockées dans les applications, au niveau ring 3. Ce modèle met en péril les secrets protégés dans l'application une fois qu'elle est compromise.
Avec les architectures modernes, les anneaux de privilège vont au-delà du noyau et de l'hyperviseur, s'étendant au System Management Mode (SMM) et Management Engine (ME). Cela permet au CPU de sécuriser la mémoire qu'un TEE utilise, réduisant la surface d'attaque aux couches les plus basses du matériel et refusant l'accès à tous sauf aux plus hauts niveaux de privilège.
Une autre clé de la fonctionnalité et sécurité d'un TEE est l'attestation. Grâce à l'attestation, toute la plateforme et l'enclave sont mesurées et validées avant que toute donnée ne soit partagée.
Par exemple, une enclave peut demander un rapport local à elle-même ou une autre enclave sur la même plateforme et utiliser le rapport pour la vérification et le contrôle des données. De même, un vérificateur distant peut demander le rapport d'attestation avant de demander des données sensibles depuis l'enclave. Une fois la confiance établie, ils peuvent partager des clés de session et des données via un canal sécurisé invisible aux parties externes.
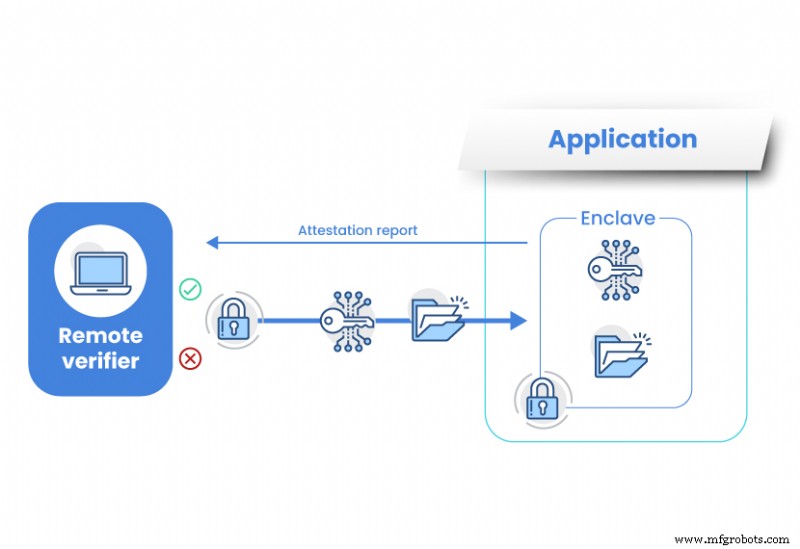
Puisque les secrets non chiffrés ne quittent jamais le TEE, les enclaves sécurisées protègent les données de :
- Autres applications sur l'hôte
- L'OS hôte ou l'hyperviseur
- Administrateurs système
- Fournisseurs de service
Même le propriétaire de l'infrastructure et d'autres entités avec un accès physique au matériel ne peuvent pas atteindre les données.
Enclaves sécurisées dans le Confidential Computing
Pour permettre un traitement sûr et standardisé de charges de travail privées à travers différents environnements cloud, la Linux Foundation a formé une communauté appelée Confidential Computing Consortium (CCC) en 2019. Depuis sa fondation, les membres du CCC travaillent à accélérer l'adoption du cloud computing et permettre la collaboration ouverte.
Grâce aux niveaux élevés de protection des données qu'elles offrent, les enclaves sécurisées basées sur le matériel sont au cœur de cette initiative.
Grâce au confidential computing supporté par les TEE, les organisations peuvent garder tout, d'une seule clé cryptographique à des charges de travail entières, protégées pendant que leurs applications sont utilisées.
Pourquoi adopter le Confidential Computing ?
Aujourd'hui, les secrets s'étendent bien au-delà des mots de passe, englobant des informations hautement confidentielles et irremplaçables comme les dossiers médicaux ou données biométriques.
Le confidential computing offre aux entreprises un avantage concurrentiel en protégeant ces données et en prévenant les pertes financières ou dommages à la réputation. Cependant, il y a d'autres cas d'usage pour cette technologie en évolution.
Calcul multi-parties (Multi-Party Computation)
Le confidential computing permet aux organisations de traiter des données de multiples sources sans exposer son code sous-jacent, sa propriété intellectuelle ou les informations privées des clients aux parties avec lesquelles elles collaborent. Concurrents ou non, organisations gouvernementales, santé ou instituts de recherche peuvent exploiter cette fonctionnalité pour collaborer et partager des insights dans le but de l'apprentissage fédéré.
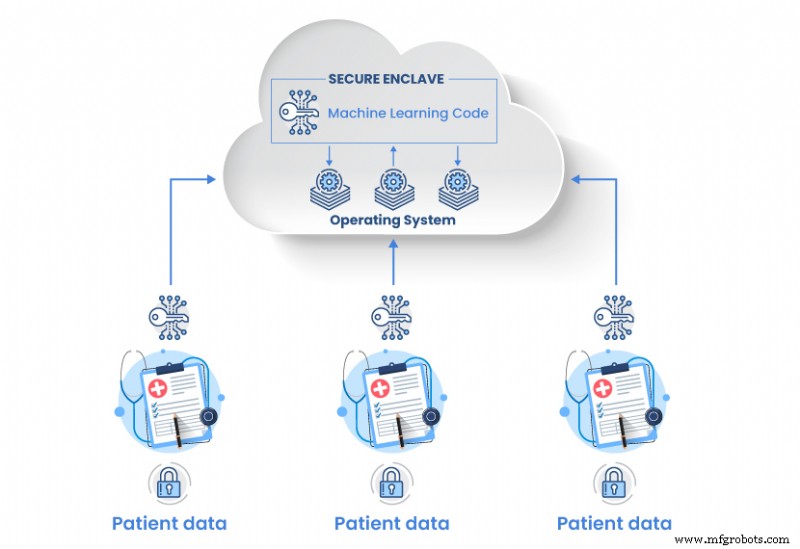
Finance et Assurance
En exploitant le confidential computing, les institutions financières préviennent les activités frauduleuses comme le blanchiment d'argent. Une banque peut partager un compte suspect avec une autre banque dans ou hors de son réseau pour l'auditer et minimiser les chances de faux positifs.
Les compagnies d'assurance peuvent utiliser une approche similaire pour prévenir la fraude. Elles peuvent partager une réclamation suspecte entre elles pour la reconnaissance de patterns. Avec les données sensibles stockées dans une enclave et les enregistrements de données partagés entre différentes sources, des résultats peuvent être obtenus sans qu'aucune information confidentielle ne soit révélée dans le processus.
Conclusion
Les outils d'entreprise pour renforcer la sécurité sont constamment développés à mesure que le confidential computing évolue. Cela stimule l'adoption, la croissance et la sécurité du cloud computing, débloquant son plein potentiel.
En offrant une protection sans précédent des données et du code sensibles pendant l'exécution, les Trusted Execution Environments permettent aux organisations de renforcer leur posture de sécurité et d'exploiter la technologie prête pour l'avenir dès aujourd'hui.
Cloud computing
- Exploiter Big Data & Cloud Computing pour stimuler la croissance business
- Edge Computing démystifié : cas d'usage pratiques dans transport, utilities et manufacturing
- Kontron lance CP6940 : Commutateur 40 GbE robuste pour environnements extrêmes
- Sécuriser l'adoption IoT : stratégies cybersécurité et vie privée éprouvées pour entreprises
- Protéger les conducteurs de flotte face au COVID-19 : stratégies essentielles de sécurité et conformité
- Comment une protection adéquate garantit la durabilité à long terme des machines
- Comment l'analytique temps réel améliore la sécurité des campus pour étudiants, personnel et faculty
- Débloquer l'intelligence continue : cas d'usage entreprise et insights temps réel
- 5 raisons clés pour lesquelles chaque entreprise manufacturière devrait adopter le Big Data