



Sécuriser votre produit IoT : Guide pratique pour prévenir les attaques de hackers
La sécurité IoT est complexe et les enjeux sont élevés. Une faille peut mettre des vies humaines en danger lorsque des pirates détournent des objets réels, et l'appareil physique lui-même devient un nouveau vecteur d'attaque. Comment protéger votre produit à chaque couche de la pile technologique ?
Imaginez : vous sirotez votre café du dimanche quand les informations annoncent qu'un appareil connecté a été piraté. L'article concerne le produit que vous avez conçu, et vous réalisez qu'une faille cachée a été exploitée. La mentalité « cela n'arrivera pas à mon produit » peut être dangereusement trompeuse.
Avant l'IoT, les attaquants ciblaient principalement les données : vol d'identité, fraude à la carte de crédit, déni de service. Aujourd'hui, une cyberattaque peut manipuler directement des systèmes physiques et potentiellement causer des blessures ou la mort.
- Ascenseur bloqué avec tous les passagers piégés
- Voiture autonome détournée en pleine conduite
- Contrôleur de turbine d'avion forcé à dysfonctionner
- Bras robotique d'usine qui bouge de manière imprévisible
- Serrures connectées ouvertes par des intrus
- Équipement hospitalier compromis, mettant les patients en danger
Une faille de sécurité IoT peut mettre des vies humaines en danger.
La sécurité doit être intégrée dans l'ADN de votre produit, pas ajoutée après coup. En tant que Product Manager qui n'est pas nécessairement expert en sécurité, la clé est d'évaluer les risques à chaque couche de la pile IoT et de créer une feuille de route actionnable.
Évaluer la sécurité à chaque couche de la pile IoT
La sécurité est vaste, mais la décomposer par couche de la pile la rend gérable. En évaluant les risques au niveau de l'appareil physique, du logiciel embarqué, des communications, de la plateforme cloud et des applications, vous pouvez cibler les menaces les plus critiques en priorité.
Article connexe : Prenez le contrôle de votre stratégie IoT avec le cadre de décision IoT.
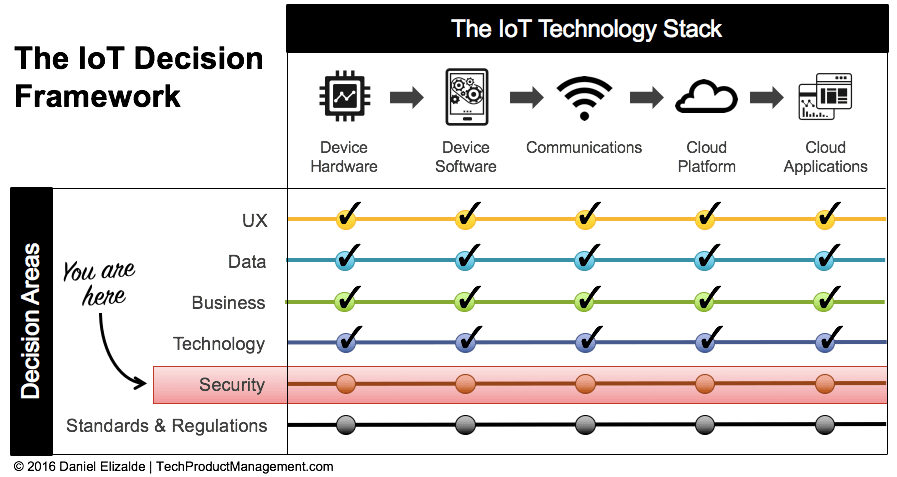
Deux vecteurs principaux nécessitent une attention particulière :
- La manipulation physique au niveau de l'appareil
- La cybersécurité à travers le logiciel embarqué, les communications, le cloud et les applications
1. Protéger contre la manipulation physique
Avec des millions d'appareils déployés à proximité, l'accès physique devient une surface d'attaque lucrative. Prenez l'exemple d'un hôpital qui a massivement investi dans la sécurité réseau, pour découvrir qu'un cheval de Troie s'était infiltré via un port USB utilisé par le téléphone Android d'une infirmière.
La manipulation physique peut se produire via des ports exposés, l'interruption d'alimentation, le vol ou le retrait de composants. Réalisez une modélisation des menaces pour votre appareil :
- Quel dommage un acteur malveillant pourrait-il causer avec un accès physique ?
- Pourrait-il établir une porte dérobée vers votre réseau ou les systèmes de vos clients ?
- Quelles protections pouvez-vous imposer : boîtiers verrouillés, scellés inviolables, ou désactivation à distance ?
Mesures concrètes d'atténuation :
- Éliminer ou sécuriser tous les connecteurs physiques
- Utiliser des mécanismes de contrôle d'accès (claviers, biométrie, RFID)
- Concevoir pour une installation dans des lieux protégés (salles verrouillées, plafonds hauts)
2. Protéger contre les cyberattaques
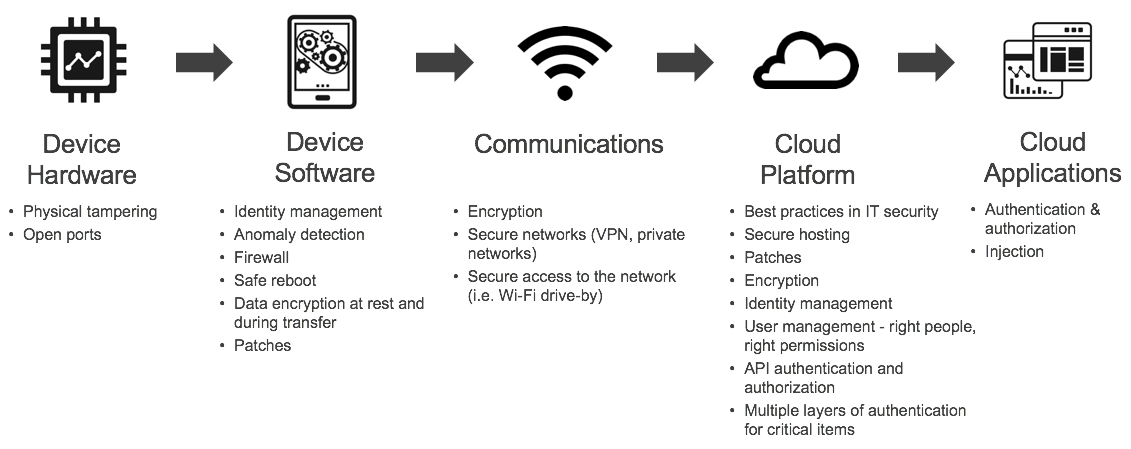
Les principes traditionnels de cybersécurité — chiffrement, authentification sécurisée, contrôle d'accès basé sur les rôles — s'appliquent à toutes les couches non physiques. Comme ces couches sont souvent développées par des équipes distinctes, le rôle du Product Manager est d'imposer la cohérence et de coordonner les évaluations de risques.
Parcourez la pile technologique IoT avec vos responsables techniques, identifiez les vulnérabilités à chaque couche et élaborez les mesures d'atténuation. Un plan typique pourrait ressembler à ceci :
L'essentiel
Votre mandat en tant que Product Manager n'est pas de devenir un gourou de la sécurité, mais d'intégrer la sécurité à chaque couche de la pile. Utilisez le cadre de décision IoT pour identifier les lacunes et élaborer une stratégie défensive qui évolue dans le temps.
Rappelez-vous : la sécurité est un parcours continu. De nouvelles failles apparaissent chaque jour, donc maintenez une posture proactive — mettez régulièrement à jour le firmware, surveillez la veille sur les menaces, et auditez les composants tiers.
Les prochains articles aborderont la mitigation des menaces internes — comment protéger votre produit des vulnérabilités introduites au sein de votre propre organisation. Abonnez-vous pour rester informé (votre email n'est jamais partagé, et vous pouvez vous désabonner à tout moment).
Si ce guide vous a été utile, partagez-le avec votre réseau !
Technologie de l'Internet des objets
- Protéger l'aluminium contre la corrosion : stratégies d'experts pour une durabilité à long terme
- Comment l'IoT atténue les risques de sécurité dans l'industrie Oil & Gas
- Lancer votre projet sécurité IoT/OT : blueprint étape-par-étape
- Sécuriser l'Industrial IoT : comment choisir la bonne architecture pour protection OT robuste
- Évaluer le risque IT : stratégies, frameworks et meilleures pratiques pour la protection business
- Sécurité intelligente : stratégies d'experts pour protéger vos appareils IoT domestiques des hackers
- Révolutionner l'IoT : comment le suivi de localisation mobile booste la visibilité et l'efficacité des actifs
- Sécuriser l'IoT du matériel à l'application : un blueprint couche par couche
- Risques IoT : protéger votre entreprise des vulnérabilités des objets connectés