



Identifier et atténuer les risques de confidentialité dans la conception de systèmes embarqués
Les appareils embarqués sont de plus en plus omniprésents, mais chaque nouveau produit connecté à Internet apporte de nouvelles préoccupations en matière de confidentialité. Heureusement, un portefeuille croissant de silicium et services logiciels prêts à l'emploi peut aider les concepteurs à construire une résistance contre l'intrusion et l'exposition non autorisée de données. La première étape est d'identifier précisément les menaces à atténuer.
En pratique, la confidentialité signifie empêcher toute partie — sauf un propriétaire autorisé — d'accéder à des informations spécifiques. Bien que la confidentialité soit un sous-ensemble de la sécurité, les deux sont distinctes. La sécurité protège aussi contre la modification ou destruction malveillante de données. Un système peut être sécurisé sans être privé, mais un système privé doit être sécurisé.
Les cadres réglementaires mondiaux — comme le RGPD, CCPA et de nombreuses lois nationales — imposent la protection des informations personnellement identifiables (IPI). Les IPI classiques incluent noms, adresses, numéros de compte, localisations, données de santé, images, activités. Pourtant, toutes les données sensibles ne sont pas des IPI évidentes. Par exemple, le réglage de température d'un thermostat seul est inoffensif, mais combiné à la localisation de l'appareil, il devient personnellement identifiable. Savoir que le thermostat d'une maison affiche 13 °C pourrait signaler que les occupants sont absents, faisant de la propriété une cible de cambriolage.
Les produits embarqués stockent et transmettent d'énormes quantités de données — au repos (en mémoire ou flash) et en transit (sur bus, réseaux, même pistes PCB). Protéger ces données nécessite généralement le chiffrement, ce qui impose de protéger les clés de chiffrement. De plus, le firmware et les systèmes d'exploitation doivent être durcis contre la falsification ; sinon, un microcontrôleur compromis pourrait délibérément fuir des informations sensibles.
Les vecteurs d'attaque sont divers. Des adversaires distants peuvent écouter le trafic réseau, effectuer des interceptions man-in-the-middle (MITM), ou injecter du code malveillant via des mises à jour over-the-air. Des adversaires physiques, ou même simplement à proximité, peuvent sonder les lignes de signal, surveiller la consommation d'énergie ou les émanations électromagnétiques pour récupérer des clés, remplacer les supports de stockage, ou retirer le boîtier protecteur pour inspection au niveau die.
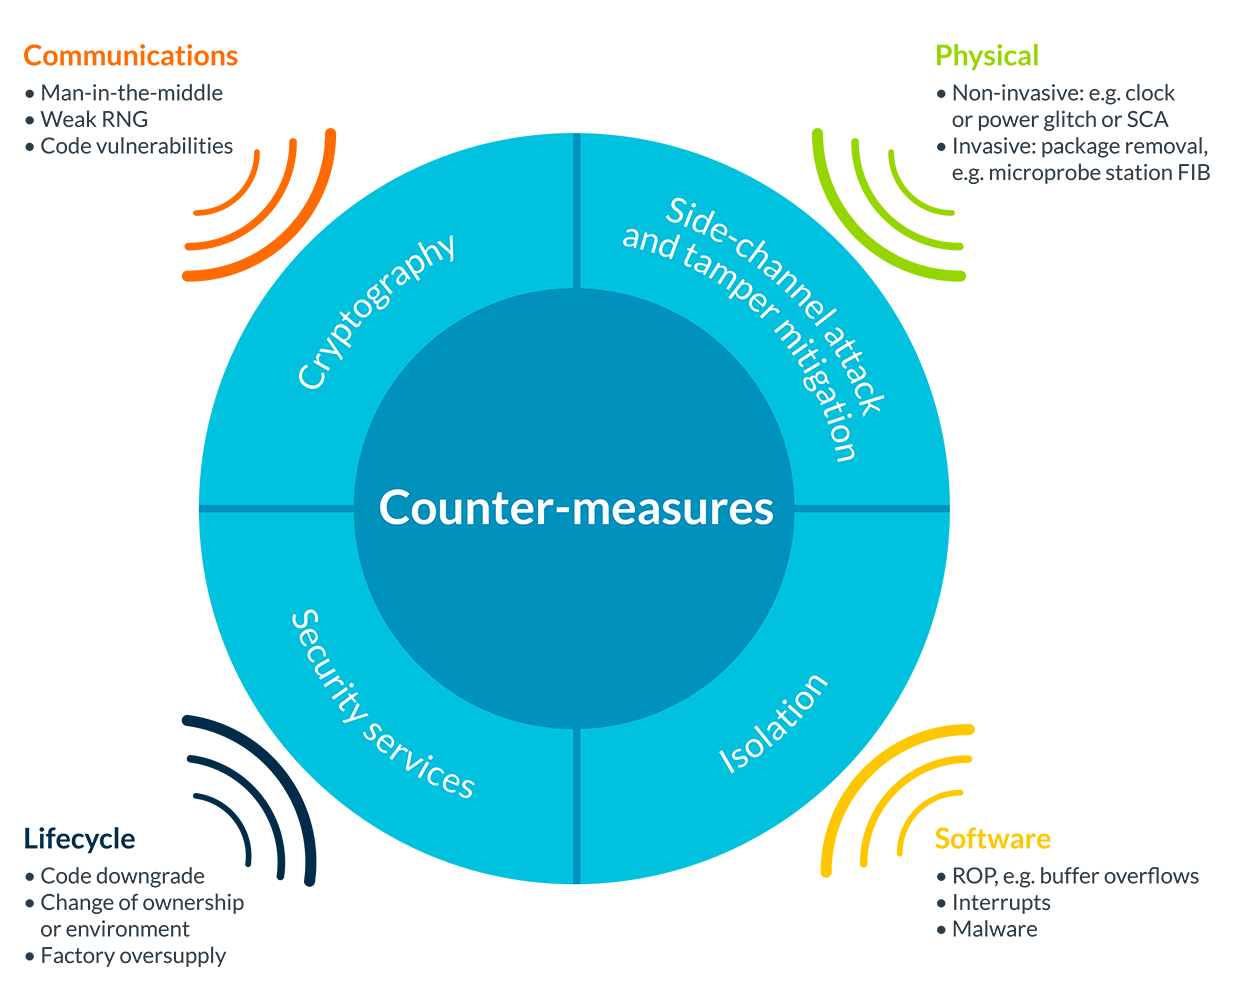
Figure 1 : De nombreuses formes d'attaque peuvent compromettre la sécurité des données, nécessitant de multiples contre-mesures. (Source image : ARM)
Les étapes de fabrication posent aussi des risques. Durant l'assemblage, des attaquants peuvent dupliquer les clés de chiffrement ou cloner entièrement des appareils, permettant à la réplique d'infiltrer un réseau sans détection. En fin de vie, le matériel jeté peut être récupéré et sondé pour retrouver les secrets stockés.
Aucune défense unique ne couvre toutes les menaces, et déployer toutes les sauvegardes possibles peut être prohibitif en coûts. La probabilité et l'impact des attaques varient selon l'application, donc les concepteurs doivent prioriser les mesures offrant la plus grande réduction de risque pour leur contexte spécifique. Le point de départ est un modèle de menace complet construit avant le début de la conception détaillée.
Développer un modèle de menace efficace implique trois étapes clés :
- Identifier les actifs. Pour la confidentialité, cela inclut toutes les IPI pouvant résider sur ou transiter par l'appareil, clés de chiffrement, firmware, codes d'identité, métadonnées de messages, et ressources connexes.
- Évaluer les menaces. Énumérer les vecteurs d'attaque potentiels, estimer leur probabilité, et évaluer l'impact d'un compromis réussi. Considérer le cycle de vie complet de l'appareil — de la fabrication et déploiement à la mise au rebut — pour capturer tous les risques pertinents.
- Déterminer les contre-mesures. Associer chaque menace à des atténuations appropriées et évaluer leur coût d'implémentation, surcharge performance, et impact sur la nomenclature.
Avec un modèle de menace bien défini, les concepteurs peuvent adapter les fonctionnalités matérielles et logicielles — comme le secure boot, emballage inviolable, contre-mesures canaux auxiliaires, et gestion robuste des clés — pour protéger la confidentialité efficacement. L'écosystème semiconducteur offre maintenant un riche ensemble de blocs silicium, modules de sécurité, et bibliothèques logicielles adressant la plupart des vecteurs d'attaque courants, et le support vendeur est disponible pour aider à sélectionner et intégrer les bonnes solutions.
En identifiant systématiquement les actifs, évaluant les menaces, et appliquant des contre-mesures ciblées, les développeurs peuvent construire des systèmes embarqués répondant aux obligations réglementaires et aux attentes des utilisateurs pour la confidentialité et la sécurité.
Technologie de l'Internet des objets
- Faire progresser la microélectronique pour répondre aux exigences évolutives de l'IA
- Co-simulation pour designs Zynq SoC : accélérer la vérification matériel-logiciel
- Votre usine est-elle prête pour l'IoT ? Guide pratique
- Transformer les données IoT en valeur business : guide pratique
- Top 3 des défis de confidentialité des données que les entreprises doivent surmonter (2021‑23)
- Tableau : transformer les données brutes en insights stratégiques
- Wearables au Travail : Défis Émergents de Vie Privée pour Employés et Employeurs
- Principales tendances IoT stimulant la croissance en 2019
- DataOps : Révolutionner l'automatisation santé pour efficacité coût et croissance revenus