



SRAM PUF : la racine de confiance ultime pour appareils IoT sécurisés
Cet article explique les fondamentaux des fonctions physiques in clonables (PUF) SRAM et démontre comment elles servent de pierre angulaire de confiance pour les dispositifs Internet of Things (IoT).
La confiance est le socle de tout système de sécurité. Que vous partagiez un code d'alarme avec un voisin ou un passeport à un poste frontière, vous comptez sur un identifiant unique, infalsifiable. Dans le monde physique, cet identifiant est souvent biométrique et ne peut être copié. Dans le domaine numérique, l'équivalent est une clé racine matérielle qui ne peut être clonée ou extraite de la chaîne d'approvisionnement.
Les fonctions physiques in clonables fournissent précisément cet ancrage. Elles génèrent une clé cryptographique unique au dispositif directement depuis les variations de fabrication infimes qui existent dans chaque puce silicium. Quand cette clé protège certificats et clés, le dispositif devient une entité de confiance dans l'écosystème IoT.
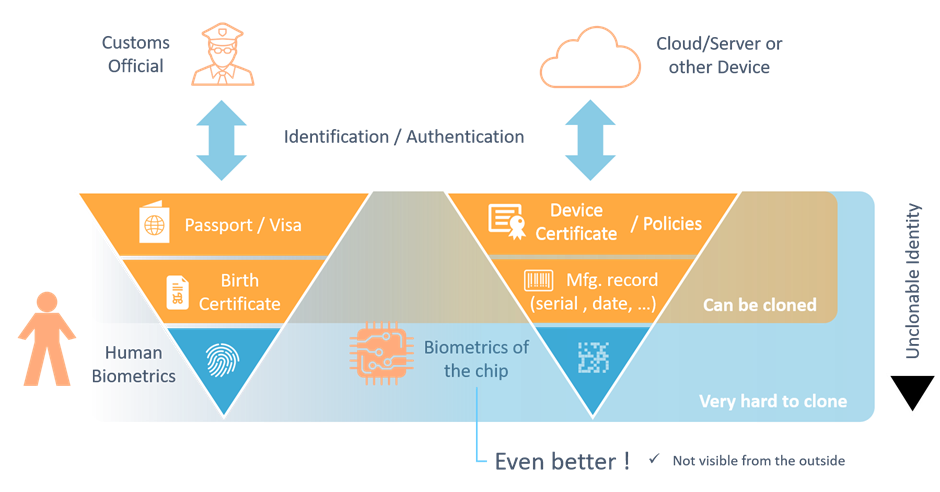
Pourquoi les SRAM PUF se démarquent
Parmi les diverses technologies PUF, la SRAM PUF est favorisée pour sa fiabilité, évolutivité et faible coût d'intégration. Elle peut être activée simplement en chargeant du logiciel sur une puce existante, éliminant le besoin de blocs IP matériels personnalisés. Cela la rend idéale pour des milliards de dispositifs IoT à faible coût.
Qu'est-ce qu'une SRAM PUF ?
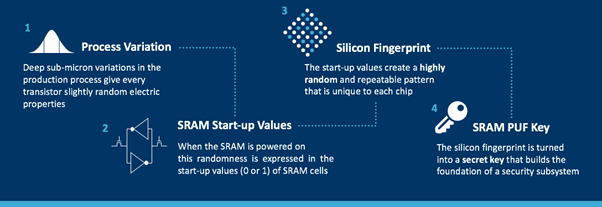
Pendant la fabrication des semiconducteurs, de minuscules variations dans les tensions de seuil des transistors créent une signature électrique aléatoire, mais reproductible, dans chaque cellule SRAM. Quand la puce s'allume, chaque cellule se stabilise dans un état 0 ou 1 préféré, produisant un motif unique — essentiellement une empreinte digitale pour ce silicium.
Puisque ce motif est intrinsèquement bruité, un Fuzzy Extractor est employé pour reproduire de façon fiable la même clé cryptographique sous conditions environnementales variables. Le résultat est une clé qui ne réside jamais en mémoire non-volatile, éliminant ainsi le vecteur d'attaque « clé au repos » qui afflige les méthodes de stockage traditionnelles.
Utiliser les SRAM PUF comme racine de confiance
Les dispositifs IoT ont besoin d'une base sécurisée pour les clés protégeant données, firmware et communications. La SRAM PUF délivre cette base en générant une clé racine dans le silicium lui-même. Les OEM peuvent choisir de pré-provisionner cette clé ou laisser la puce la générer pendant la fabrication — les deux approches évitent les processus d'injection en usine coûteux et complexes.
Contrairement à la mémoire non-volatile, qui peut être lue par des attaquants matériels, la clé de la SRAM PUF n'existe que dans des registres volatils et est régénérée à chaque cycle d'alimentation. Combinée avec un élément sécurisé ou les propres données de correction d'erreur du PUF, elle forme un coffre-fort de clés robuste qui peut supporter multiples clés d'application.
Construire un coffre-fort de clés basé sur SRAM PUF
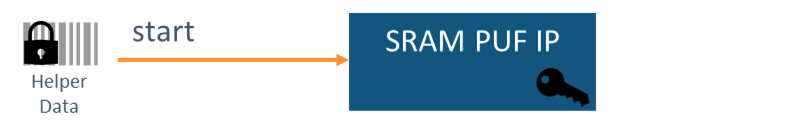
- Enrôlement (Enroll) : Opération unique qui génère la clé racine et stocke des données d'aide non-sensibles en NVM. La clé racine ne quitte jamais le dispositif.
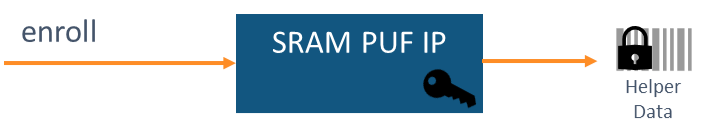
- Démarrage (Start) : Recrée la clé racine en utilisant les données d'aide stockées et un nouvel instantané SRAM. Le processus échoue si les données d'aide ne correspondent pas au dispositif.
- Emballage/Déballage (Wrap/Unwrap) : Chiffre sécurisément des clés externes en codes de clés (KCs) qui peuvent être stockés sans protection. Le KC ne peut être déballé que sur le dispositif d'origine.
- Arrêt (Stop) : Efface toutes les données sensibles des registres avant veille ou états inactifs, minimisant la surface d'attaque.
Dériver multiples clés d'application
La meilleure pratique de sécurité dicte que chaque application utilise une clé distincte. Depuis la racine unique SRAM PUF, une fonction de dérivation de clé (KDF) cryptographiquement sécurisée génère de nombreuses clés indépendantes, assurant que la compromission de l'une n'affaiblit pas les autres. Le KDF peut produire des clés de toute longueur et structure requise par différents algorithmes ou durées de vie.
Implémenter la SRAM PUF en logiciel
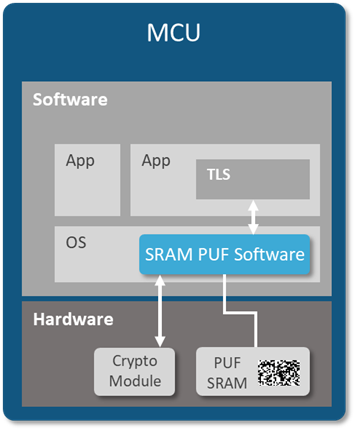
Puisque la SRAM est omniprésente survirtuellement chaque puce digitale, une SRAM PUF peut être instanciée purement en logiciel — aucun nouveau silicium requis. Cette fonctionnalité permet le déploiement distant, brownfield, d'une racine de confiance matérielle, étendant la sécurité IoT à des milliards de dispositifs sans redessiner le matériel.
Conclusion
La confiance est la fondation de toute sécurité. Les SRAM PUF fournissent une clé racine infalsifiable, unique au dispositif, générée et stockée entièrement dans le silicium, éliminant risques chaîne d'approvisionnement et attaques matérielles. Qu'implémentée comme matériel dédié ou comme logiciel, la SRAM PUF forme une racine de confiance résiliente, permettant coffres-forts de clés sécurisés et multiples clés d'application — protégeant les dispositifs IoT dès les fondations.
Technologie de l'Internet des objets
- Sécurité Industrial IoT : tendances clés et meilleures pratiques 2020
- Comment l'IoT atténue les risques de sécurité dans l'industrie Oil & Gas
- Pourquoi pas de standard universel de sécurité IoT ? Comprendre le paysage complexe
- Préparer vos opérations manufacturing pour l'IA avec l'IoT
- La sécurité et la confidentialité peuvent-elles freiner la révolution IoT ?
- Évaluer le risque IT : stratégies, frameworks et meilleures pratiques pour la protection business
- Exploiter l'IoT et le LPWAN pour transformer la collecte de données dans les industries du commerce
- Automatisation & IoT : Révolutionner la logistique et la sécurité de la santé
- Sécuriser l'IoT mondial : trois étapes essentielles