



Sécuriser l'IoT Industriel avec Intel SGX : Aperçu de la sécurité DDS
Partie 1 d'une Série Multi-Parties
Protéger environnements IoT industriels critiques exige sécurité qui scale de l'edge au cloud, traversant multiples systèmes et fournisseurs. En tant qu'auteur principal du standard OMG DDS Security, RTI a aidé définir les exigences essentielles pour sauvegarder environnements distribués. Les plugins DDS Security délivrent protection robuste, data-centrique pour données en transit, tandis que RTI Connext DDS Secure fournit framework connectivité de confiance prouvé sécurisant systèmes avec contrôles flexibles, granulaire et performance optimale device-to-cloud.
La sécurité reste défi complexe. Bien que framework Connext DDS de RTI incorpore sécurité logicielle haut grade, notre équipe recherche explore activement couches additionnelles pour fortifier déploiements IIoT. Dans cette série, nous partageons insights de RTI Research sur approches sécurité innovantes.
L'expert sécurité Jason Upchurch examine mécanismes hardware protégeant applications sur systèmes non fiables. Il se concentre sur Intel SGX® dans contexte RTI Connext® DDS Micro et Security Plugins, repoussant les frontières de protection.
Plongeons.
Qu'est-ce que SGX et Pourquoi est-ce Important ?
SGX (Software Guard Extensions) est une extension ISA Intel offrant Trusted Execution Environment (TEE) pour exécuter applications manipulant données sensibles. Bien que processeurs Intel ne dominent pas dispositifs IIoT, ils apparaissent fréquemment en salles serveur soutenant nombreuses architectures IIoT. Ces applications côté serveur sont cibles haute valeur pour attaquants, faisant SGX outil précieux pour sécuriser flux critiques.
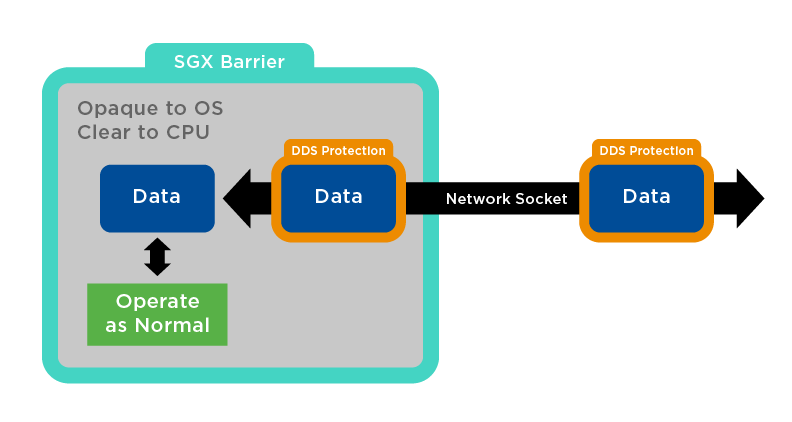
Figure 1: Connext DDS Secure Inside SGX Space
La Sécurité Over-the-Wire Peut Ne Pas Suffire
Considérez le scénario classique Alice-et-Bob : messages voyagent sur réseau qu'un écouteur, Eve, pourrait intercepter. Bien que chiffrement protège données en transit, attaquants réels compromettent souvent endpoints eux-mêmes. En tant qu'ancien enquêteur intrusions large échelle, j'ai vu qu'Eve capture rarement trafic chiffré mais vole fréquemment secrets depuis systèmes compromis.
En pratique, Alice et Bob comptent sur multitude composants – OS, applications, firmware, hardware réseau – pour transmettre messages. La Trusted Computing Base (TCB) pour tel système peut englober centaines éléments de différents vendors, rendant difficile confiance stack entière.
Comme l'a remarqué un pro sécurité, "C'est comme construire porte acier avec serrures élaborées sur maison aux murs papier."
Pour mitiger ce risque, l'industrie adopte stratégie isolant ensemble minimal composants qui doivent être de confiance, certifiant chacun, et assurant aucun code non autorisé n'entre dans TCB.
Sécurité à l'Endpoint (et Chaque Point Entre-deux)
Environnements informatiques d'aujourd'hui balancent fonctionnalité riche et sécurité. En IIoT, développeurs favorisent souvent OS riches, largement supportés pour raisons coût et compatibilité, ce qui agrandit TCB. Pour réconcilier ces demandes, nombreux dispositifs tournent maintenant OS standard alongside TEE (Trusted Execution Environment) séparé.
TEEs typiques opèrent avec deux OS parallèles : OS riche pour tâches générales et OS sécurisé pour opérations sensibles. Transition entre eux est hardware-contrôlée et vérifiée via mécanismes comme chain loading root-of-trust.
SGX offre approche distincte. Sa TCB se limite au CPU et l'application elle-même, éliminant besoin de faire confiance OS, firmware, hyperviseur, ou BIOS. Seul logiciel qui doit être de confiance est l'application, et chaîne confiance n'est que trois maillons – Root Attestation, CPU, Application – fournissant surface d'attaque substantiellement plus petite.

Figure 3: Surface d'Attaque en Environnement SGX
Dans mes expériences, je fais tourner application DDS inside enclave SGX sur système vanilla Ubuntu 16.04. Données chiffrées par DDS Secure arrivent à l'OS, puis forwarded into SGX, où chiffrement est retiré et traité par application en environnement isolé, opaque. Résultats sont re-chiffrés avec Connext DDS Secure avant de quitter l'enclave. Cette approche protège données de l'OS et tout logiciel malveillant, assurant qu même attaquant privilégié ne peut accéder données application.
Pour plongée plus profonde sur SGX et DDS Security, n'hésitez pas me contacter directement.
Technologie de l'Internet des objets
- Sécuriser l'Industrial IoT : une feuille de route pratique
- Pourquoi les systèmes IoT industriels sont des cibles privilégiées pour les cyberattaques — et comment les sécuriser
- Sécuriser l'IoT : Protéger votre réseau des cyberattaques
- Sécuriser votre écosystème IoT : stratégies expertes contre ransomware et cybermenaces
- Sécuriser le paysage IdO : Menaces clés et solutions stratégiques – Partie 2
- Sécurité IdO : Décrypter le paysage de menaces unique pour les dispositifs connectés (Partie 1)
- Sécurité IoT industriel : un blueprint next-gen — Partie 2
- La sécurité libère le plein potentiel de l'IoT
- Série aperçu UID – Partie III : Façonner l'avenir de l'identification unique dans la défense