



Microchip lance le MCU CEC1712 avec démarrage sécurisé pour systèmes flash externe
Microchip Technology a dévoilé le CEC1712, un MCU crypto-activé qui protège les systèmes d'exploitation démarrant depuis une mémoire SPI flash externe. Le dispositif contrer les rootkits et bootkits malware en imposant un processus de démarrage sécurisé reposant sur une racine de confiance matérielle conforme NIST 800-193.
Alors que les déploiements 5G s'étendent et l'infrastructure cloud croît, les développeurs doivent s'assurer que les systèmes d'exploitation restent non compromis. Les rootkits chargent avant le démarrage de l'OS, contournant les solutions anti-malware conventionnelles. Le démarrage sécurisé, propulsé par une racine de confiance matérielle, est le seul bouclier fiable qui permet le démarrage seulement de firmware de confiance du fabricant.
Construit sur un cœur Arm Cortex-M4, le CEC1712 est la troisième génération dans la gamme de Microchip. Associé au firmware Soteria-G2, il détecte et stoppe le firmware malveillant avant l'exécution, permettant l'adoption rapide du démarrage sécurisé. Soteria-G2 repose sur le bootloader immuable basé ROM du CEC1712 comme racine de confiance du système.
« Nous ciblons tout système qui démarre depuis flash SPI », a dit Jeannette Wilson à embedded.com. « Les moteurs cryptographiques embarqués du CEC1712 économisent jusqu'à 15 ko d'espace code et permettent une vérification complète en moins de 70 ms. »
Au-delà de protéger les systèmes d'exploitation 5G et data-center, le combo CEC1712/Soteria-G2 renforce aussi la sécurité pour véhicules autonomes connectés, plateformes ADAS automobiles, et tout système qui démarre depuis flash SPI externe.
En plus de la protection pré-démarrage, le CEC1712 supporte la révocation de clés et sauvegardes contre rollback de code tout au long du cycle de vie du dispositif, permettant des mises à jour firmware sécurisées sur le terrain. Ces fonctionnalités s'alignent avec les exigences de résilience firmware plateforme NIST 800-193 : maintenir intégrité code, détecter corruption, et récupérer vers état de confiance connu.
- Maintenir intégrité et authenticité des mises à jour firmware.
- Détecter changements non autorisés au firmware ou données critiques.
- Récupérer firmware vers état de confiance quand corruption détectée.
La révocation de clés est essentielle quand les OEM font face à compromission de credentials. « Cela peut sembler évident, mais introduire de nouvelles clés et rejeter les compromises est surprenamment complexe », a expliqué Wilson.
Le bootloader sécurisé dans la ROM du CEC1712 charge, déchiffre, et authentifie le firmware stocké en flash SPI externe. Une fois vérifié, le bootloader passe le contrôle au premier processeur d'application. Le dispositif supporte jusqu'à deux processeurs d'application, chacun avec deux modules flash SPI.
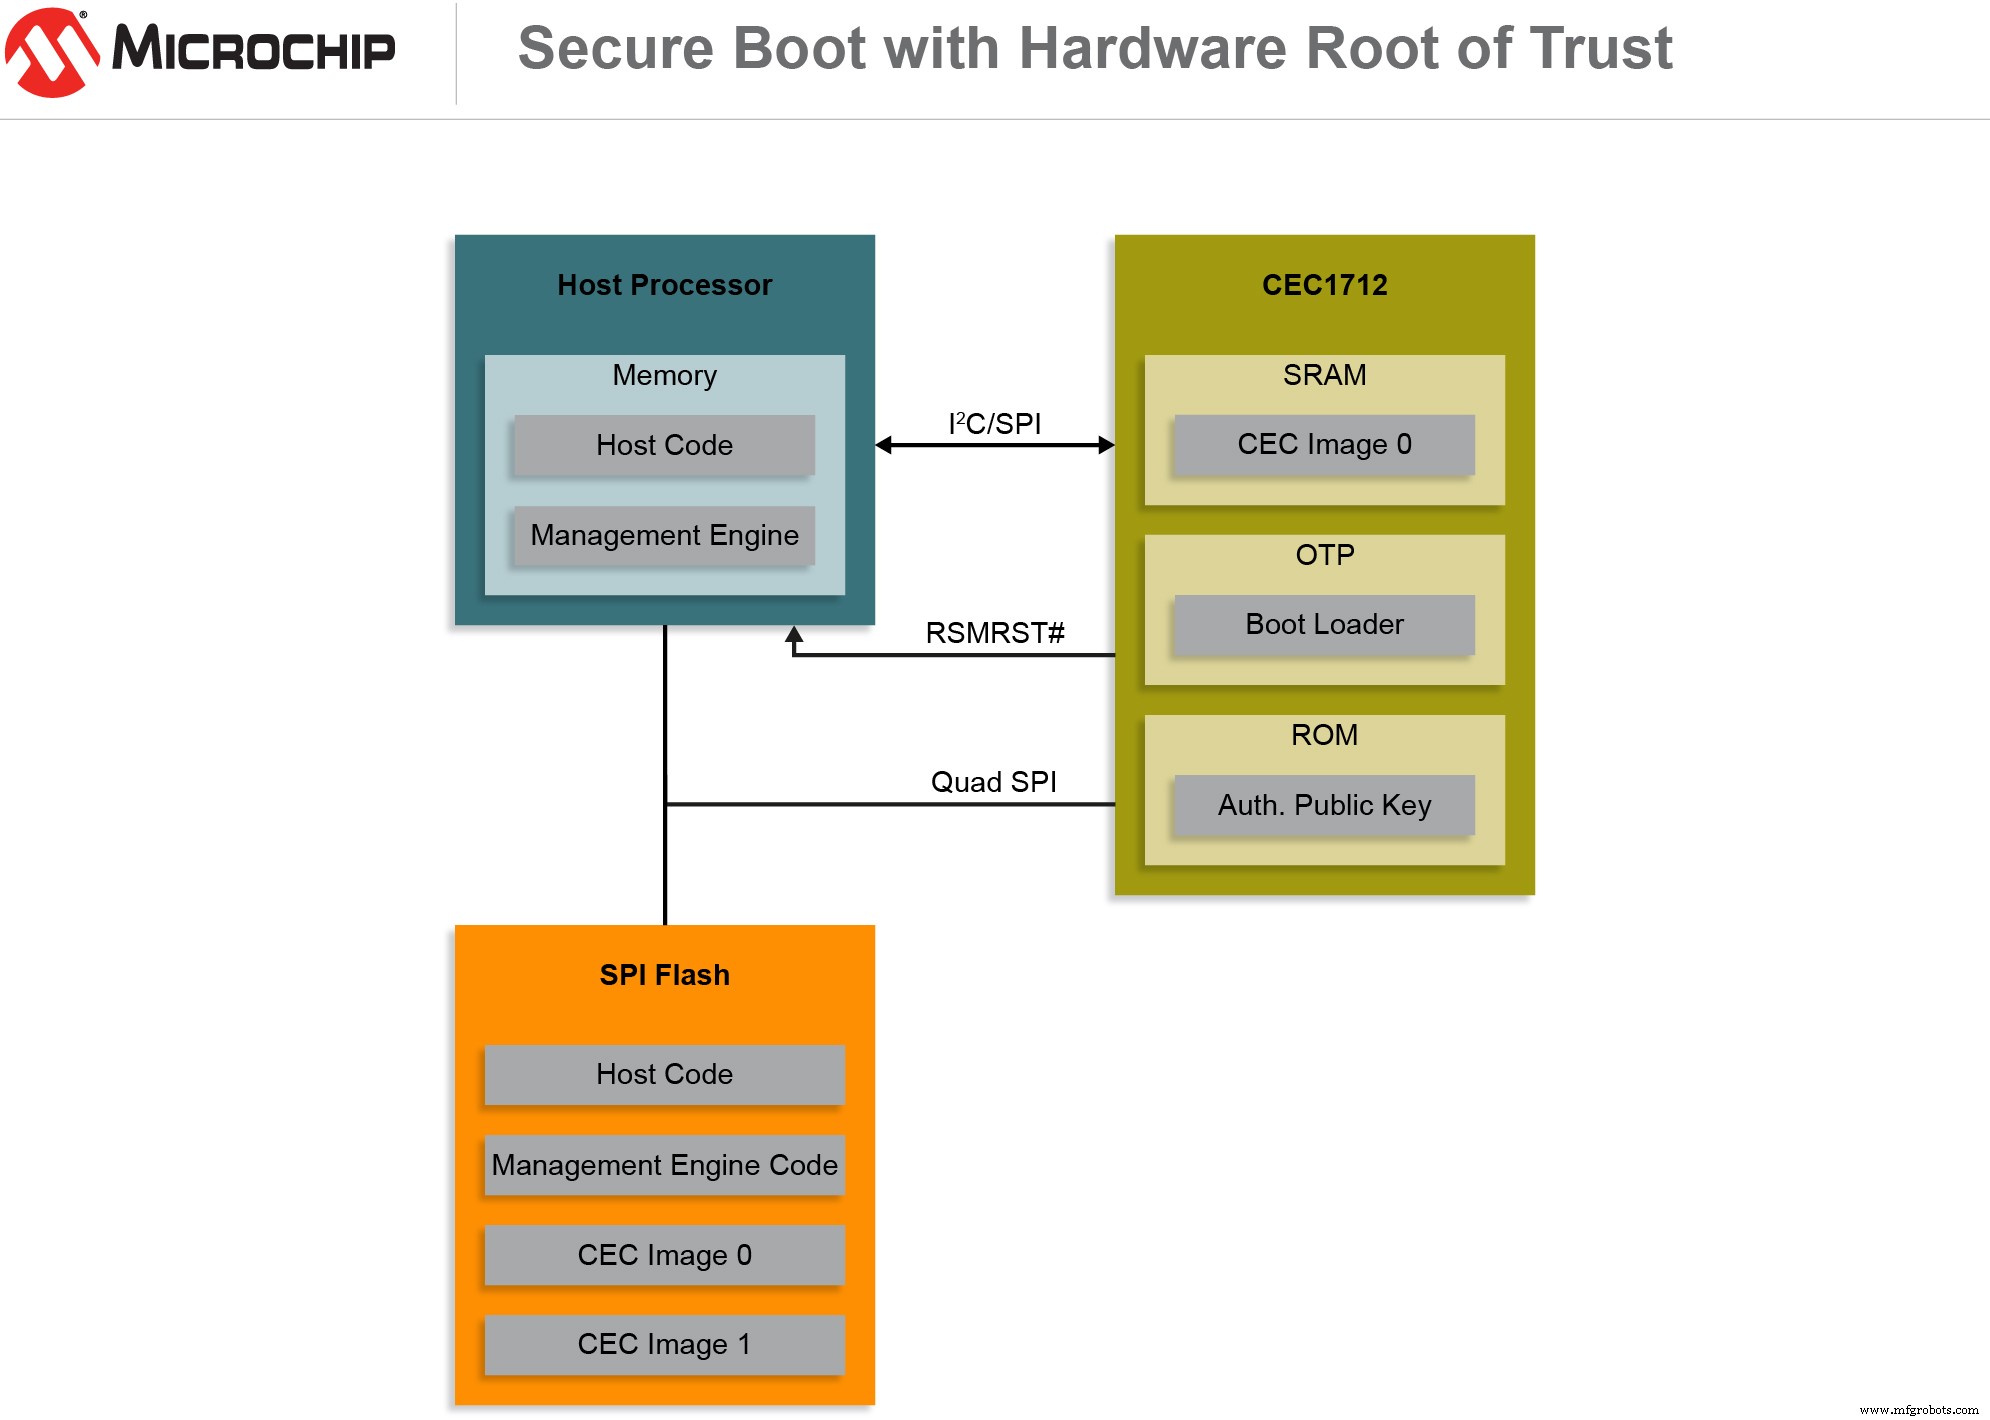
L'exécution code commence dans ROM CEC1712. Code application, signé avec clé privée OEM, réside en flash SPI. La ROM maintient le processeur en reset jusqu'à authentification du code, après quoi le processeur hôte charge et exécute le code vérifié. (Image : Microchip)
Microchip et Arrow Electronics offrent du pré-provisioning de données client-spécifiques comme solution de fabrication sécurisée qui atténue le sur-stockage et la contrefaçon. Le service réduit le temps de développement de mois et élimine le besoin de provisioning tiers ou autorités de certification.
« Bien que beaucoup de clients soient sophistiqués, tous n'ont pas une expertise sécurité profonde », a ajouté Wilson. « Soteria leur donne les outils pour implémenter démarrage sécurisé sans code interne. » Le développement est effectué dans la suite MPLAB IDE.
Comparant le CEC1712 à son prédécesseur, le CEC1702, Wilson a souligné que le modèle antérieur ne pouvait pas effectuer de démarrage redondant complet. Le CEC1712 répond maintenant aux exigences NIST 800-193, supporte mode adresse SPI 4-octets, utilise hachage SHA-384 au lieu de SHA-256, et offre OTP en-circuit pour claviers personnalisés et autres applications programmables.
Le bundle CEC1712/Soteria-G2 est supporté par MPLAB X IDE, MPLAB Xpress, et compilateurs MPLABXC32 de Microchip, et compatible avec programmeurs/débogueurs MPLAB ICD 4 et PICkit 4. La variante CEC1712H-S2-I/SX est disponible en production volume de 10 000 unités à partir de 4,02 $, incluant le firmware Soteria-G2.
Wilson a noté que plusieurs clients sont déjà en phase d'échantillonnage, d'autres passant à la production pleine échelle. Marchés cibles incluent vendeurs serveurs, fabricants imprimantes multifonction, aérospatiale et défense, ainsi que segments gaming, automobile, et ordinateurs portables.
Embarqué
- Mouser Élargit sa Ligne de Produits avec 51 Nouveaux Fournisseurs, Renforçant son Focus IoT
- Microchip et The Things Industries Livrent Sécurité LoRaWAN Bout-en-Bout pour Provisioning Clés de Confiance
- Renesas Lance un MCU Automobile 28 nm avec Fonctionnalités Sécurité Assistées par Virtualisation
- SMART Modular Technologies Lance les SSD SATA N200 – Économiques, Haute Performance 32 Go à 1 To
- Renesas Étend la Série Synergy avec MCU S5D3 Basse Consommation et Sécurité Avancée
- Microchip Lance Board Développement PIC MCU Rapid-Connect pour Intégration Google Cloud IoT Transparente
- Cypress Révèle PSoC 64 Secure MCUs : PSA-Certifiés, Arm Cortex-M, Prêts pour Sécurité IoT
- Mouser propose le DS2477 DeepCover de Maxim : coprocesseur sécurisé pour authentification appareil avancée
- Microchip lance la série SST26VF : Flash NOR avec adresses MAC préprogrammées intégrées