



MCU exploitant la technologie PUF pour combler le fossé de sécurité des clés privées
De plus en plus de fournisseurs de circuits intégrés se tournent vers les fonctions physiquement non-clonables (PUF) comme stratégie de sécurité au niveau dispositif. Bien que les processus semiconducteurs soient hautement précis, chaque die de silicium exhibe encore des variations minuscules, inhérentelement aléatoires. Un PUF capture ces variations pour générer une valeur numérique unique qui sert de clé secrète — un composant essentiel des systèmes cryptographiques modernes.
La sécurité est devenue une préoccupation primordiale pour développeurs d'appareils connectés, ou Internet-des-Objets (IoT). Hackers et incidents de violation de données menacent l'intégrité et la vie privée de millions d'unités déployées mondialement.
Ajouter une sécurité robuste à un appareil IoT est un défi car les fabricants doivent éviter d'augmenter la surface silicium ou le coût tout en maintenant une consommation ultra-basse et un traitement efficace. Les PUF adressent ces contraintes en éliminant le besoin de matériel de stockage de clés dédié.
La circuitry PUF ne requiert aucune source d'alimentation permanente. Toute tentative de sondage physique de la clé altère les caractéristiques du circuit, causant une valeur de sortie différente. Conséquemment, la clé est générée à la demande pour opérations cryptographiques et effacée immédiatement après, la rendant virtuellement impossible à extraire.
Puisque les PUF peuvent remplacer les coffres-forts de clés traditionnels, ils réduisent la complexité de nomenclature (BOM) tout en offrant une protection tamper-resistant comparable au SRAM sécurisé. Bien que les PUF seuls ne garantissent pas une sécurité absolue des clés, ils réduisent dramatiquement la surface d'attaque pour appareils embarqués.
Les lancements récents de produits de Maxim Integrated et Silicon Labs démontrent comment les PUF sont intégrés dans microcontrôleurs sécurisés et solutions système-sur-puce (SoC). Les SoC Wireless Gecko Series 2 de Silicon Labs incorporent un PUF basé SRAM qui génère une clé symétrique device-unique. Le MCU MAX32520 ChipDNA Secure ARM Cortex-M4 de Maxim Integrated embarque un PUF qui produit une clé ChipDNA utilisée pour chiffrer la mémoire non-volatile, sécuriser le firmware, et permettre le démarrage sécurisé.
Un porte-parole de Maxim a dit à EE Times que le MAX32520 « n'est pas limité à l'IoT ; il sert aussi applications industrielles, santé, et informatiques. » L'architecture du MCU inclut émulation flash série, blindage die, et circuitry détection falsification. Il supporte primitives cryptographiques robustes — SHA-512, ECDSA-P521, et RSA-4096 — et exploite la clé ChipDNA pour chiffrer toutes données stockées, incluant firmware utilisateur, protégeant ainsi la propriété intellectuelle.
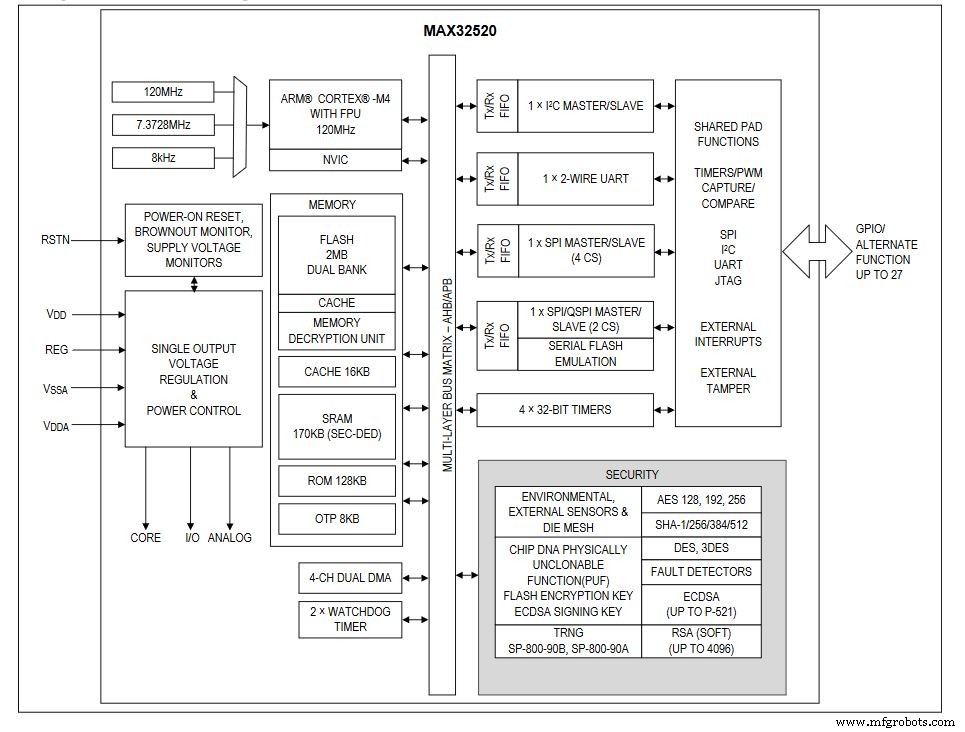 Diagramme de blocs simplifié du microcontrôleur ChipDNA de Maxim (Image : Maxim Integrated)
Le ChipDNA peut aussi servir de clé privée pour signature ECDSA. Le MAX32520 offre un générateur de nombres aléatoires vrai conforme FIPS/NIST, surveillance environnementale, et détection falsification, tous contribuant à une pile de sécurité système robuste. Toute tentative d'observation ou sondage du circuit ChipDNA modifie ses caractéristiques, contrecarrant les efforts d'ingénierie inverse.
Mike Dow, Silicon Labs
Le senior product manager pour sécurité IoT de Silicon Labs, Mike Dow, a expliqué comment la compagnie emploie un PUF basé SRAM dans ses technologies secure vault et secure element. Le SRAM PUF exploite le hasard inhérent des bits SRAM à la mise sous tension pour générer une clé symétrique unique par dispositif. L'équipe a sélectionné le SRAM PUF car il a le plus long record de fiabilité prouvé — critique pour appareils qui peuvent opérer plus d'une décennie sur le terrain.
Dans le design Silicon Labs, le PUF est utilisé exclusivement pour générer une Key Encryption Key (KEK) qui enveloppe d'autres clés stockées en mémoire interne ou externe. Parce que le KEK n'est actif que pendant un reset de mise sous tension, sa fenêtre d'exposition est minimale, réduisant la surface d'attaque. La reconstruction du KEK survient seulement sur événements POR, limitant davantage l'accès.
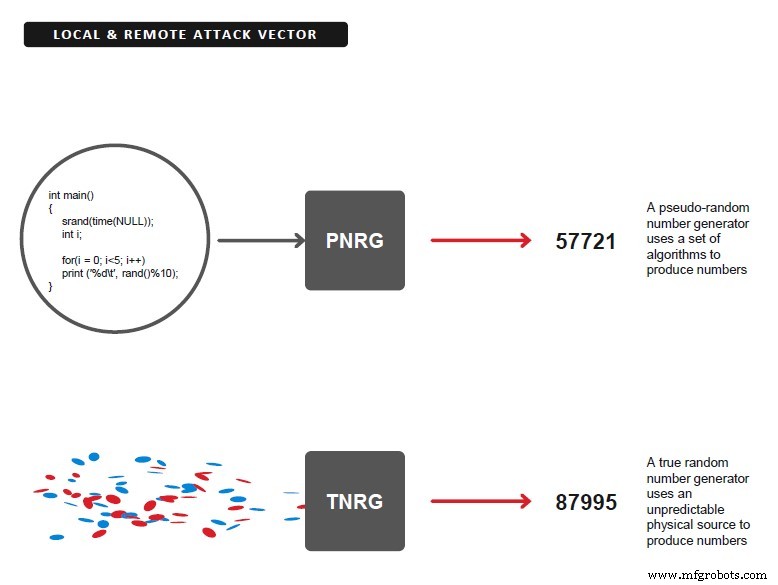 Dans le design Silicon Labs, toute autre génération de clé hors key encryption key est effectuée par un générateur aléatoire vrai (TRNG) conforme NIST. (Image : Silicon Labs)
Tout matériel de clé non-KEK est généré par un TRNG conforme NIST et enveloppé avec chiffrement AES-256. L'utilisation d'une clé 256-bit, combinée avec protection canal latéral analyse de puissance différentielle (DPA), assure que l'implémentation AES résiste aux attaques cryptographiques avancées. Matériel de clé — incluant paires de clés identité ECC privée/publique — est stocké en mémoire programmable une fois (OTP), préservant confidentialité même si le dispositif est physiquement compromis.
La capacité de stocker de vastes quantités de matériel de clé de manière sécurisée en mémoire interne ou externe est un avantage décisif pour implémenter des schémas de sécurité cloud complexes qui requièrent multiples paires de clés asymétriques. Stocker les clés en texte brut nécessiterait des mémoires physiquement sécurisées, qui sont coûteuses et difficiles à protéger.
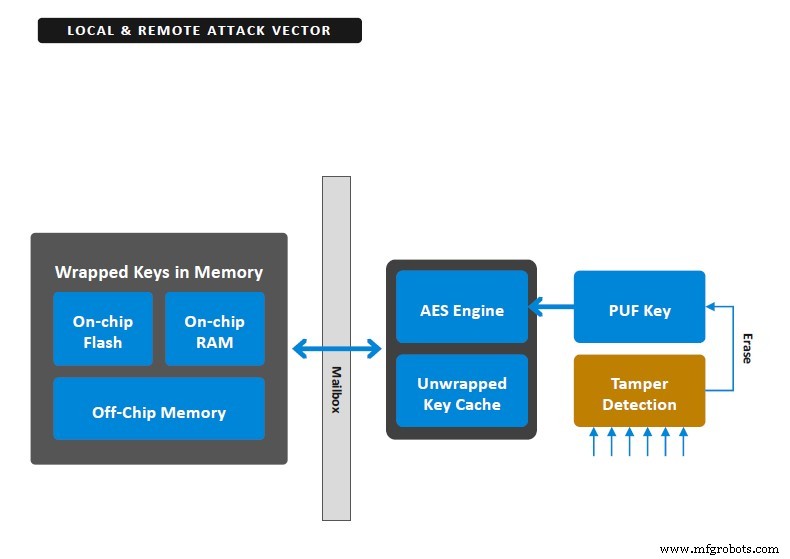 Un PUF crée une clé secrète, aléatoire et unique ; la clé PUF chiffre toutes les clés dans le stockage sécurisé, générée au démarrage et pas stockée en flash. (Image : Silicon Labs)
Silicon Labs renforce son secure vault en requérant un vecteur initial (IV) pour alimenter l'algorithme AES. L'IV agit comme un mot de passe additionnel 128-bit, permettant une authentification à deux facteurs — soit par un opérateur humain ou une autre application s'exécutant sur la puce — pour accéder à la clé.
De plus, le secure vault inclut un schéma de protection falsification sophistiqué qui peut effacer les données de reconstruction PUF si un événement de falsification est détecté. Une fois effacé, le matériel de clé stocké devient inaccessible, « briquant » efficacement le dispositif et prévenant toute opération cryptographique additionnelle, incluant démarrage sécurisé.
En sélectionnant la technologie PUF la plus fiable sur le marché et limitant son rôle à générer un unique KEK, Silicon Labs assure que même si un attaquant compromet un dispositif, l'impact est confiné à ce dispositif seul. Sources additionnelles de protection falsification peuvent détruire la clé PUF, rendant toutes les clés enveloppées inutiles. Combiné avec authentification deux facteurs et implémentation AES robuste, cette stratégie délivre une sécurité forte, en couches, pour appareils connectés.
Embarqué
- Cybersécurité dans le Cloud : Surmonter les menaces clés à l'ère Multi-Cloud
- Sécurité et fragmentation IoT restent les défis majeurs, révèle l'enquête GSMA
- Microchip et The Things Industries Livrent Sécurité LoRaWAN Bout-en-Bout pour Provisioning Clés de Confiance
- Renesas Étend la Série Synergy avec MCU S5D3 Basse Consommation et Sécurité Avancée
- Cypress Révèle PSoC 64 Secure MCUs : PSA-Certifiés, Arm Cortex-M, Prêts pour Sécurité IoT
- Infineon & Elektrobit livrent une sécurité next-gen pour voitures connectées
- Découvrez votre clé de sécurité réseau : étapes simples pour trouver et protéger votre Wi‑Fi
- 8 techniques de chiffrement essentielles pour protéger vos données privées
- Top 5 percées cybersécurité pour protéger les solutions digitales en 2021