



Sécurité et confidentialité Bluetooth Mesh : Construire un réseau IoT de confiance
Dans les Parties 1 et 2, nous avons exploré l'architecture Bluetooth Mesh et le flux de messages. Dans le monde hyperconnecté d'aujourd'hui, la sécurité n'est pas optionnelle — c'est une base non négociable pour toute solution IoT propulsée par Mesh.
Le Bluetooth SIG exige que chaque dispositif Mesh implémente la sécurité ; la désactiver est interdite. Les connexions BLE point-à-point classiques, par contraste, peuvent fonctionner sans sécurité si le développeur le choisit.
Le processus de provisionnement, qui ajoute un dispositif au Mesh, et tous les échanges de données subséquents sont conçus avec la sécurité comme priorité absolue.
- Les attaques Man-in-the-Middle sont contrées par l'échange de clés Elliptic Curve Diffie-Hellman (ECDH) pendant le provisionnement.
- Les attaques de rejeu sont prévenues avec des numéros de séquence par message.
- Les attaques poubelle (trash-can) depuis des appareils jetés sont neutralisées via la procédure de rafraîchissement de clés (blacklisting).
La topologie Mesh repose sur des clés obligatoires qui protègent chaque couche de la pile. Parcourons en détail les mécanismes clés de sécurité et de confidentialité.
Provisionnement : Ajout d'un dispositif non provisionné au réseau Mesh
Un dispositif Mesh devient un nœud lorsqu'il est provisionné. Le dispositif qui effectue le provisionnement — un provisionneur — est généralement un smartphone. Le provisionneur crée le réseau, attribue une clé réseau et distribue les clés requises. Les nœuds Mesh non provisionnés s'annoncent après la mise sous tension. Le provisionneur scanne ces balises et établit une connexion BLE standard (en utilisant PB-GATT dans les dispositifs d'aujourd'hui) pour échanger les clés via ECDH.
Une fois la clé de session dérivée, elle chiffre la clé réseau, la clé dispositif, l'index IV et l'adresse unicast, qui sont ensuite transmises au nœud. Après un provisionnement réussi, le nœud entre dans la phase de configuration, où le provisionneur découvre les capacités du nœud et attribue les clés d'application. Un nœud peut détenir plusieurs clés d'application ; chaque clé est liée à un modèle Mesh spécifique, assurant que seuls les dispositifs prévus peuvent déchiffrer la charge utile applicative.
La Figure 1 illustre la séquence complète de provisionnement pour une ampoule gradable utilisant le kit d'évaluation CYBT-213043-MESH.
cliquez pour agrandir l'image
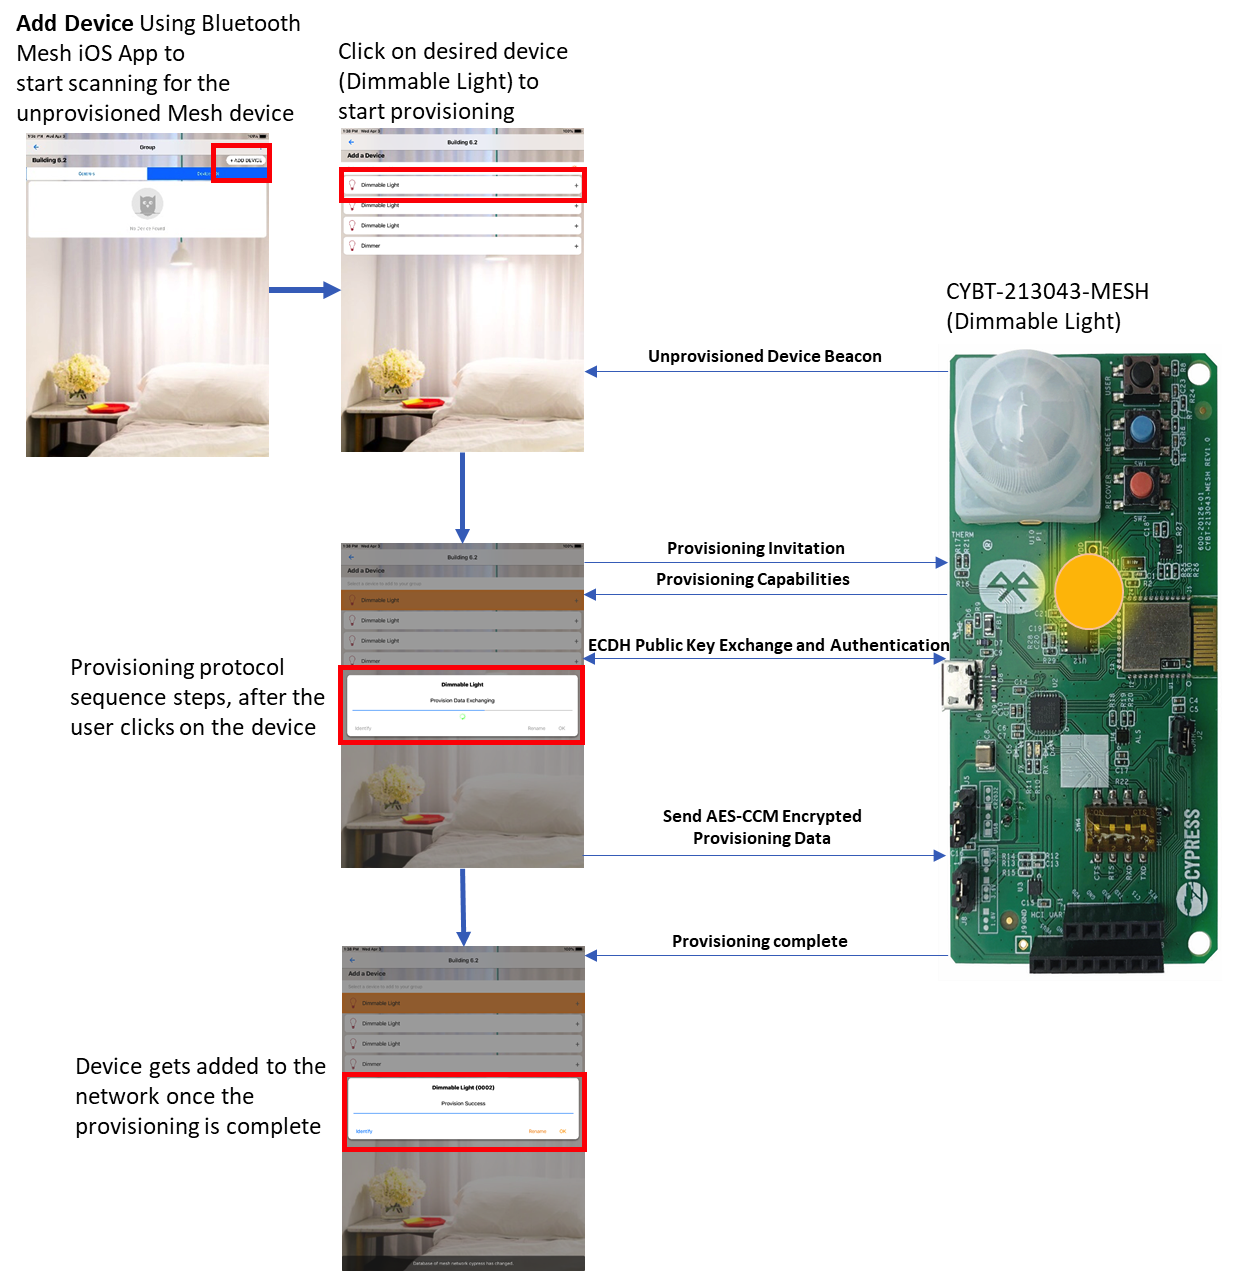
Figure 1 : Le processus de provisionnement pour une ampoule gradable. (Source : Cypress)
Lorsque l'application d'assistance Mesh du smartphone sélectionne l'ampoule dans la liste des non provisionnés, elle initie la poignée de main de provisionnement. L'ampoule répond avec ses capacités — éléments supportés, algorithmes de sécurité, options OOB et méthodes d'entrée/sortie. Basé sur ceux-ci, les clés publiques sont échangées soit via OOB soit sur le lien BLE, suivi de l'authentification. Après l'authentification de l'ampoule, le provisionneur envoie les données de provisionnement chiffrées (clé réseau, clé dispositif, index IV, adresse unicast, etc.). Le nœud est maintenant pleinement provisionné et prêt pour la configuration.
Clés Réseau, Application et Dispositif
Les clés réseau permettent à un nœud de déchiffrer et authentifier les messages jusqu'à la couche Réseau, lui permettant de relayer le trafic. Les clés d'application sont partagées parmi un sous-ensemble de nœuds qui effectuent des fonctions similaires ; seuls les dispositifs détenant la clé d'application correcte peuvent déchiffrer la charge utile. Les clés dispositif identifient de manière unique chaque nœud provisionné et sont utilisées uniquement pendant la configuration.
Clé réseau : Un nœud peut détenir une ou plusieurs clés réseau, permettant la création de plusieurs sous-réseaux au sein d'un seul réseau Mesh. Par exemple, un parking multi-niveaux peut isoler chaque niveau dans son propre sous-réseau, limitant le trafic relais au niveau pertinent.
Clé d'application : Généralement partagée par les dispositifs servant le même but — par ex., toutes les lumières du salon partagent une clé, tandis que les capteurs de mouvement ou serrures en utilisent une autre. Seuls les dispositifs avec la clé appropriée peuvent interpréter un message pour changer l'état d'une lumière.
Clé dispositif : Attribuée pendant le provisionnement, la clé dispositif identifie de manière unique un nœud et est utilisée exclusivement pendant la phase de configuration.
Suppression de nœud : Rafraîchissement de clés et Blacklisting
Pour empêcher un nœud compromis ou jeté de re-rejoindre un réseau cible — un scénario connu sous le nom d'attaque poubelle — la spécification Mesh définit une procédure de rafraîchissement de clés. Le provisionneur peut mettre un nœud sur liste noire et émettre de nouvelles clés réseau et d'application à tous les dispositifs non mis sur liste noire. Les anciennes clés ne peuvent plus accorder l'accès, protégeant le réseau contre l'exploitation.
Confidentialité (Obfuscation des messages)
La confidentialité est obtenue via une clé de confidentialité dérivée de la clé réseau. Le protocole Mesh utilise cette clé pour obfusquer les champs d'en-tête, tels que l'adresse source, empêchant ainsi les écouteurs de tracer les origines des messages.
Attaques de rejeu
Une attaque de rejeu implique la capture d'un message légitime et son renvoi pour perturber le réseau — par exemple, la retransmission d'une commande de déverrouillage vers une serrure de porte. Le protocole Mesh y fait face avec deux garde-fous : l'index IV et le numéro de séquence (SEQ). Chaque message porte un SEQ qui s'incrémente à chaque publication ; les nœuds rejettent tout paquet avec un SEQ égal ou inférieur à la dernière valeur valide. L'index IV doit également être égal ou supérieur à la dernière valeur traitée ; sinon, le paquet est rejeté. Un attaquant aurait besoin de toutes les clés pertinentes pour modifier ces champs, rendant les rejeux réussis infaisables.
En résumé, le processus de provisionnement de Bluetooth Mesh garantit que seuls les dispositifs de confiance rejoignent le réseau et protège contre les attaques MITM, de rejeu et poubelle. Les clés réseau permettent le sous-réseautage, les clés d'application assurent que seuls les dispositifs prévus interprètent les charges utiles, et les mécanismes de rafraîchissement de clés suppriment en toute sécurité les nœuds compromis. Les fonctionnalités de confidentialité masquent les adresses sources, tandis que les numéros de séquence et les index IV préviennent les attaques de rejeu. Ensemble, ces mécanismes établissent Bluetooth Mesh comme une plateforme hautement sécurisée et privée pour les déploiements IoT.
Dans la Partie 3, nous discuterons de comment choisir le bon dispositif Bluetooth Mesh pour votre application spécifique.
Embarqué
- Synopsys dévoile une suite IP HBM3 complète pour systèmes multi-dies, portant la bande passante à 921 Go/s
- Choix de conception Bluetooth Mesh : Module vs dispositif discret
- Cypress Lance MCU Bluetooth 5.0 Dual-Mode avec Mesh Networking, Reliant IoT aux Smartphones
- Future Electronics forme partenariat global avec Silvair pour accélérer solutions Bluetooth Mesh
- Contrinex 2020 : capteurs cloud-ready et rideaux lumineux Bluetooth pour la sécurité
- Swissbit présente une sécurité matérielle de pointe pour dispositifs IoT au it-sa
- MCU Renesas RX23W : sécurité IoT renforcée avec Bluetooth 5.0
- Système de sécurité domestique Raspberry Pi : Détection de mouvement PIR + Alertes par e-mail avec caméra
- Réussite durable : leçons de persévérance d'Abraham Lincoln et du leadership maintenance