



Sécurisez vos actifs manufacturiers : Stratégies de protection cloud éprouvées
Avec les bons outils de sécurité basés sur le cloud, les fabricants peuvent verrouiller et isoler l'équipement du plancher d'usine des pirates potentiels
Les histoires d'horreur en cybersécurité abondent, assez pour donner des cauchemars fréquents aux responsables de la sécurité des données manufacturières. Comme si les récits de Stuxnet et les cas de ransomware « Wanna Cry » ne suffisaient pas, des rapports ont fait surface récemment dans plusieurs publications, dont le Wall Street Journal, de pirates en Australie volant des données sensibles sur des actifs d'équipement de défense de haut profil incluant le F-35 Joint Strike Fighter (JSF). Dans une vaste majorité d'instances, l'erreur humaine, comme ne pas suivre les protocoles de cybersécurité appropriés et utiliser des mots de passe faciles à deviner, semblent être les principaux coupables. Cela laisse les données dans la banque, l'infrastructure énergétique, l'aérospatial/défense, et la fabrication vulnérables aux cybermenaces en constante croissance.
Une des meilleures façons d'améliorer la cybersécurité est l'application diligente de correctifs logiciels. Dans la célèbre violation Equifax, l'entreprise a échoué à appliquer des correctifs critiques au logiciel Apache Struts, un programme open-source utilisé dans son système de cybersécurité. Cela a permis aux pirates d'infiltrer les bases de données d'Equifax pour voler des informations sur jusqu'à 143 millions de personnes aux US, et plus au UK et Canada.
La mauvaise presse comme ça peut donner aux logiciels cloud et opérations d'affaires basées sur le cloud une mauvaise réputation. La réalité est que les pratiques de cybersécurité cloud ne sont pas très différentes de celles utilisées pour les installations sur site seulement, mais être sur le cloud connecté à Internet donne aux pirates plus d'opportunités de s'infiltrer par des portes non verrouillées.
Sécuriser l'usine
Réseaux électriques, institutions financières et détaillants ont tous été sujets à des cyberattaques. Les opérations manufacturières n'ont pas signalé beaucoup d'intrusions majeures, mais selon une étude publiée en septembre, jusqu'à la moitié des petites et moyennes entreprises (PME) paieront une rançon sur des dispositifs Internet des Objets (IoT) pour récupérer leurs données.
L'étude par Arctic Wolf Networks Inc. (Sunnyvale, CA), un fournisseur de centre d'opérations de sécurité (SOC)-as-a-service, a noté que 13 % des PME ont subi une attaque basée IoT, pourtant beaucoup ne prennent toujours pas de mesures de sécurité appropriées. Menée en collaboration avec Survey Sampling International, l'étude a trouvé que la plupart des PME n'ont pas de capacités avancées de détection et réponse pour ransomware, menaces persistantes avancées (APT), et attaques zero-day, comme Stuxnet.
Les professionnels de la sécurité et experts manufacturiers s'accordent que les étapes pour sécuriser les données cloud reflètent celles pour les utilisateurs de données non-cloud, sur site.
« Les gens supposent à tort que les données dans le cloud sont sécurisées, alors qu'elles ne sont aussi sûres que vous les rendez », dit Brian NeSmith, cofondateur et CEO d'Arctic Wolf Networks. « Cela signifie implémenter un pare-feu, surveiller l'activité suspecte et contrôler l'accès aux données sensibles. »
« La responsabilité n'est pas sur le fournisseur de service cloud, mais sur l'équipe IT d'une entreprise pour sécuriser toutes données basées sur cloud », continue NeSmith. « Les entreprises dans des industries réglementées ont tendance à penser conformité = sécurité. La conformité est un moyen d'évaluer les contrôles mais ce n'est définitivement pas la sécurité. »
Le bénéfice des systèmes sur site est que l'utilisateur a un plus grand contrôle sur le réseau depuis lequel les données peuvent être accédées, dit-il. « Pour les données basées sur cloud, n'importe qui avec une connexion Internet peut essayer d'accéder aux données. Des contrôles et processus de sécurité diligents sont la clé, que les données soient dans le cloud ou sur site. Par exemple, si vous fournissez inadvertamment l'accès à votre réseau interne, n'importe qui qui trouve ce trou pourrait potentiellement accéder à vos données, que les données soient dans le cloud ou sur site. »
Idéalement, les fabricants devraient avoir un centre d'opérations de sécurité (SOC) qui collecte, analyse et enquête les menaces potentielles de cybersécurité 24/7, déclare NeSmith. « Le SOC devrait être doté d'experts en sécurité à temps plein. Faire faire ça à l'IT comme travail à temps partiel n'est juste pas suffisant. »
« L'hindsight a montré que presque tous les piratages majeurs étaient prévenables », continue NeSmith. « Equifax avait un correctif de sécurité qu'ils ont échoué à installer. Target avait des alarmes mais elles étaient enterrées dans le bruit de leurs systèmes. La cybersécurité n'est pas facile, et beaucoup d'entreprises font l'erreur de penser que cybersécurité efficace signifie acheter les bons produits. La sécurité n'est pas à propos des produits mais de l'efficacité de vos opérations de sécurité. »
Cloud + Sécurité robuste
Les fabricants utilisant des solutions Siemens peuvent tirer parti d'une combinaison de protocoles et matériel de sécurité réseau durci comme les lignes Siemens Scalance et Ruggedcom, ainsi que de nouvelles offres cloud. Siemens opère aussi ses Centres d'Opérations de Sécurité Cybernétique, qui offrent une surveillance de sécurité des données 24/7 et assistance de remédiation en cas de cyberattaques (voir « Prévenir l'attaque de piratage inévitable », Manufacturing Engineering, octobre 2017).
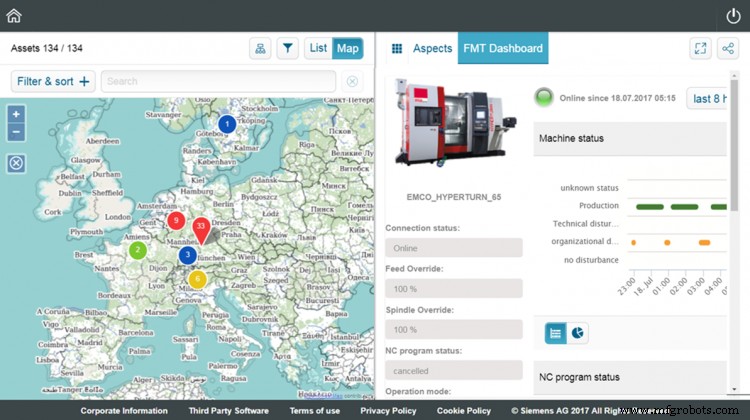
Avec les Services de Sécurité d'Usine Siemens, les menaces et malware peuvent être détectés tôt, les vulnérabilités analysées, et mesures de sécurité appropriées initiées, selon Henning Rudoff, chef des Services de Sécurité d'Usine, Siemens PLM Software (Plano, TX). Il ajoute que la surveillance continue donne aux opérateurs d'usine de la transparence en sécurité.
Les logiciels de cybersécurité basés sur cloud peuvent offrir un déploiement plus facile et de meilleures options d'opération comparés aux déploiements traditionnels sur site pour les clients non liés à des solutions locales par lois ou restrictions internes, selon Rudoff. « Siemens offre des logiciels de cybersécurité basés sur son système d'exploitation IoT, MindSphere, pour aider les clients à implémenter la digitalisation et la sécurité en parallèle », dit-il.
Les opérateurs d'opérations industrielles devraient typiquement commencer avec une évaluation pour établir leurs besoins de sécurité de base et statut actuel, ex., basé sur la CEI 62443, conseille Rudoff. « Les mesures de sécurité nécessaires pourraient être organisationnelles, comme former la main-d'œuvre pour sensibiliser, ou techniques, comme l'implémentation d'une segmentation de réseau ou durcissement de dispositifs d'automatisation. »
« En plus des concepts de protection, les clients avec des besoins avancés devraient aussi déployer des concepts de détection et remédiation », continue-t-il. « La détection peut être atteinte, par exemple, avec des systèmes Security Information and Event Management [SIEM] qui aident les clients à surveiller le comportement de leurs systèmes [ex., nouveaux dispositifs sur le réseau ou événements de connexion échoués]. En cas d'incident de sécurité, une analyse forensique est recommandée ; elle répond à deux questions — comment le système peut être ramené à un comportement normal, et comment les futurs incidents peuvent être prévenus ? »
Pour prévenir les intrusions, Siemens recommande fortement que les fabricants appliquent les mises à jour de produit dès qu'elles sont disponibles et utilisent toujours les dernières versions de produit. Pour information sur les mises à jour de produit, les clients peuvent s'abonner au flux RSS Siemens Industrial Security à https://www.siemens.com/industrialsecurity.
Avantages de la sécurité cloud
Des systèmes forts et l'application de la diligence raisonnable sont des must pour les fournisseurs cloud, note Srivats Ramaswami, CTO et vice-président, IT, pour le développeur de logiciels systèmes d'exécution manufacturière (MES) 42Q (San Jose, CA).
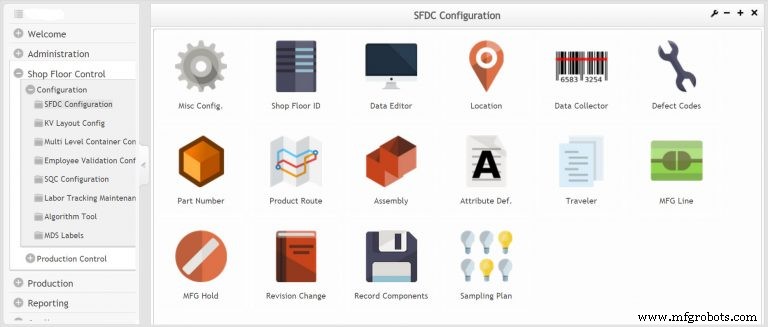
« Les fabricants traitent des données sensibles chaque jour : données de traçabilité, informations de garantie, historiques de dispositifs, et surtout les spécifications d'ingénierie pour un produit sont tous hautement confidentiels. Confier ces données à un système basé sur cloud nécessite de la diligence raisonnable pour s'assurer que le fournisseur a pris les bonnes étapes pour sécuriser les données », dit Ramaswami. Il conseille aux utilisateurs de rechercher des fonctionnalités clés de cybersécurité telles que :
- Une approche de sécurité multi-niveaux qui englobe le code d'application, défense physique dans le centre de données et barrières logiques au pare-feu, ainsi que surveillance d'activité continue et scan malware.
- Contrats avec des tiers qui effectuent des tests de sécurité, avec rapports mis à disposition des clients.
- Certification telle que SOC 2 de l'AICPA (American Institute of Certified Public Accountants), qui exige des entreprises d'établir et suivre des politiques et procédures strictes de sécurité de l'information.
À quel point les données cloud d'une opération manufacturière sont-elles sécurisées ? « Quand les données manufacturières sont stockées dans le cloud, la sécurité est généralement renforcée plutôt que diminuée », affirme Ramaswami. « C'est parce que les fournisseurs cloud dédient d'énormes ressources à assurer que leurs systèmes sont aussi sécurisés que possible, et sont constamment mis à jour pour réagir aux menaces potentielles. Bien que des tentatives de piratage se produisent des dizaines de fois chaque jour sur les systèmes basés sur cloud, à ce jour il n'y a eu aucune violation de sécurité majeure sur les systèmes utilisés par les fabricants. »
Il y a une méconception commune que les données basées sur cloud ne sont pas aussi sécurisées que les serveurs sur site, selon Ramaswami. « La vérité est que la plupart des systèmes sur site sont bien en deçà de la sécurité que les meilleurs fournisseurs cloud ont déployée. En fait, j'ai personnellement vu des mots de passe pour des systèmes supposément "sécurisés" postés sur des Post-it à côté d'un rack de serveurs où l'application tourne. L'architecture de sécurité des fournisseurs cloud avancés est virtuellement impossible à dupliquer dans une solution sur site », ajoute Ramaswami. « Par exemple, le système de stockage cloud utilisé par 42Q a été conçu pour 99,999999999 % de durabilité et jusqu'à 99,99 % de disponibilité des objets sur une année donnée ; en raison du coût élevé de ce système, c'est hors de portée pour pratiquement toute organisation IT. Déployer des outils comme ceux-ci dans un environnement sur site nécessiterait non seulement de gros investissements en infrastructure, mais de grosses équipes pour les gérer aussi. »
Ramaswami note qu'Equifax n'utilise pas de fournisseur cloud externe, mais construit et gère sa propre infrastructure et applications. « Selon l'information rendue publique jusqu'ici, il semble qu'Equifax aurait pu faire plus pour protéger la sécurité des données — le piratage s'est produit en mai », observe-t-il, « alors qu'un correctif pour la vulnérabilité exploitée était disponible plus de deux mois plus tôt ! C'est un exemple de pourquoi les entreprises devraient regarder des fournisseurs de service cloud de haute qualité qui surveillent la sécurité des données et du réseau en temps réel. »
« Il n'y a pas de balle magique pour la sécurité dans le cloud ; ça prend une entreprise avec la sécurité dans son ADN, et une attention acharnée aux détails au quotidien », continue Ramaswami. Il note que la sécurité de 42Q inclut défense physique dans le centre de données et barrières logiques au pare-feu, standards pour codage et force de mot de passe, surveillance d'activité continue et scan malware, et tests tiers.
Données d'usinage depuis le cloud
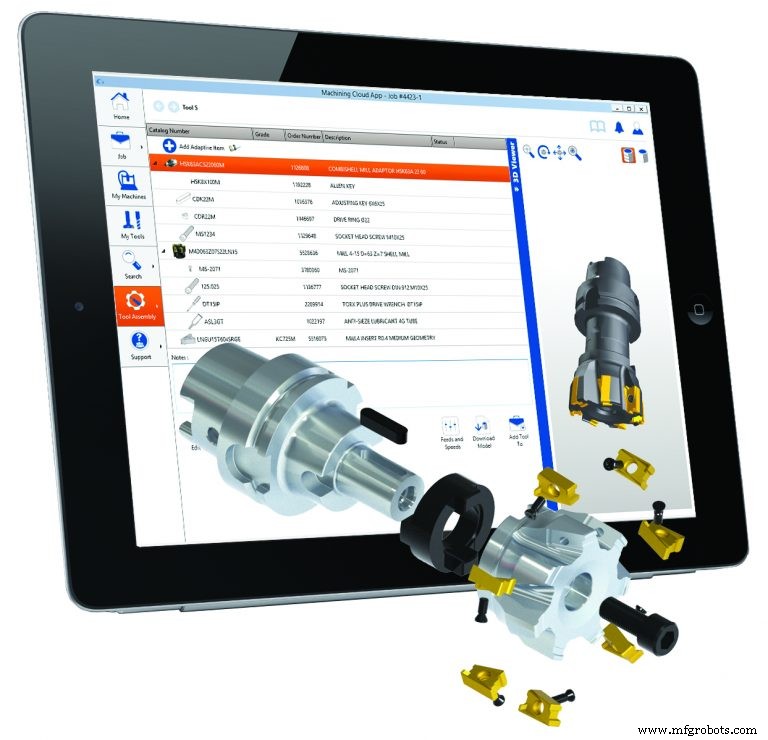
Dans la plupart des cas, les données sont en de bonnes mains dans le cloud — si les étapes ou mesures de cybersécurité communes sont prises et suivies à la règle, selon les partisans du cloud.
« Les bonnes pratiques de sécurité sont de bonnes pratiques, peu importe l'emplacement physique du calcul et stockage, sur site ou basé sur cloud », dit Chuck Mathews, évangéliste cloud, MachiningCloud Inc. (Camarillo, CA, et Stans, Suisse). « Notre top 10 inclut :
- Garder logiciels, BIOS et firmware à jour,
- Garder anti-virus et détection malware à jour,
- Sauvegarder les informations importantes,
- Utiliser des mots de passe forts, pas mots de passe par défaut ou noms de compte,
- Activer l'authentification à deux facteurs quand disponible,
- Ne pas partager comptes ou mots de passe,
- Réfléchir avant de partager information,
- Utiliser le chiffrement sur réseaux sans fil,
- Maintenir la conscience des principes de sécurité informatique, et,
- Limiter l'accès et rôles au besoin-de-savoir.
« D'une manière générale, les données basées sur cloud sont plus sécurisées que les données sur site », concède Mathews. « Les entreprises cloud emploient des experts en sécurité et ont une responsabilité fiduciaire de fournir des niveaux élevés de sécurité ; c'est ce qu'elles font. Le magasin moyen n'a pas typiquement une telle expertise en personnel. »
MachiningCloud est un fournisseur indépendant de données produit d'outils de coupe CNC et bridage offrant la récupération de données d'usinage basées sur cloud pour machinistes et fabricants.
« La majorité d'entre nous aux États-Unis utilise des services basés sur cloud chaque jour de la semaine », ajoute Mathews. « Surfer le web, envoyer un e-mail, réserver un avion ou hôtel, banque, payer nos factures — tout sont des services basés sur cloud. Cependant, l'utilisation de systèmes basés sur cloud en CAO/FAO est très limitée ; la plupart des logiciels CAO/FAO sont basés sur bureau et peuvent seulement accéder aux services cloud pour licences, mises à jour logicielles, ou données de référence/bibliothèques. »
Beaucoup d'événements de piratage hautement médiatisés sont des valeurs aberrantes, des choses qui auraient pu être facilement prévenues avec des mesures de cybersécurité appropriées, selon Mathews. « Cependant, certains services basés sur cloud, comme la connexion unique [versus double-authentification], présentent des risques de sécurité inhérents et devraient être évités dans les situations de haute sécurité », dit-il.
Technologie cloud pas pour tout le monde
Dans certains cas, les données basées sur cloud peuvent ne pas être un ajustement parfait pour certaines applications, incluant CAO/FAO ou applications à haute réactivité, et dans certaines technologies opérationnelles (OT) trouvées dans l'automatisation quasi-temps-réel sur le plancher d'usine.
« Le consensus général est que les mesures de cybersécurité cloud-only ne seront jamais suffisamment robustes pour complètement éliminer la cybermenace à l'infrastructure critique », dit JC Ramirez, directeur de l'ingénierie, responsable produit, ADL Embedded Solutions (San Diego), un développeur de PCs systèmes embarqués et matériel d'automatisation. « Donc, la tendance est vers l'apport de solutions matériel/logiciel de sécurité cybermenace plus près de ces actifs critiques. Cela parallélise des tendances similaires dans l'IoT/IIoT industriel avec de nouveaux paradigmes comme Fog et Mist computing apportant le cloud computing plus près du bord du tissu pour une variété de raisons ayant à voir avec le contrôle robuste de système industriel, mais aussi sécurité cybermenace renforcée pour actifs industriels de haute valeur. »
La cybersécurité pour actifs industriels et d'infrastructure utilise beaucoup des mêmes mesures de sécurité réseau communes depuis des années dans les systèmes IT, note Ramirez. « La différence critique est que les menaces à l'infrastructure critique et équipement peuvent avoir des répercussions réelles significatives sur le personnel, la sécurité publique, ou actifs de haute valeur. Pour cette raison, les meilleures mesures de cybersécurité devraient s'appuyer sur une approche par équipe qui inclut non seulement le personnel IT, mais aussi ingénieurs de contrôle, opérateurs, représentants de gestion sur site, et personnel de sécurité physique sur site au minimum. » Il ajoute que la publication 800-82 du National Institute of Standards and Technology (NIST), « Guide to Industrial Control Systems (ICS) Security », est une bonne référence.
Quelques fournisseurs d'automatisation semblent couvrir leurs paris sur les systèmes cloud, peut-être avec de bonnes raisons. En septembre, Rockwell Automation Inc. (Milwaukee) a lancé un nouveau service de détection de menaces sur site visant à aider les entreprises à détecter et récupérer des intrusions. Il présente une technologie du développeur d'applications OT Claroty (New York) qui vise à offrir « clarté » à l'espace OT.
Le service de détection de menaces est une solution de sécurité passive, non-intrusive, et prend une approche agnostique de produit pour créer un inventaire d'actifs à travers les systèmes IT et OT dans une opération industrielle, selon Umair Masud, responsable portefeuille services conseil chez Rockwell. Le système va profond dans les protocoles de réseau industriels et utilise un logiciel de détection de menaces pour mapper les actifs réseau de l'utilisateur final et comment ils communiquent entre eux.
« Il y a encore, peut-être à juste titre, de l'appréhension à connecter les environnements OT directement au cloud », dit Masud. « C'est une approche sur site disciplinée et responsable. »
Le système Claroty, sous pilote depuis environ trois ans, est déployé maintenant, dit Masud. En plus de Rockwell, le système est aussi utilisé par Schneider Electric et d'autres fournisseurs d'automatisation.
« Nous voulons aider les clients à se défendre », dit Masud. « Dans un continuum d'attaque, il y a ce que vous faites avant, pendant et après une attaque. Vous devez être conscient de ce que vous avez et trouver des contre-mesures pour le protéger, en utilisant des choses comme pare-feu de zone et authentification à deux facteurs ou deux étapes. Et après une attaque, vous devez vous assurer que vos ressources et les gens impliqués peuvent récupérer en ayant les bons outils de sauvegarde et récupération en place. »
Système de contrôle d'automatisation
- Top 3 facteurs à évaluer avant de migrer les données vers le cloud
- Prévenir les échecs cloud : exploiter les SLAs pour une migration et opérations fiables
- Comprendre la sécurité Cloud : pourquoi votre entreprise en a besoin
- Menaces critiques de sécurité Cloud que toute entreprise doit adresser
- Pourquoi la sécurité Cloud est la pierre angulaire de la cyberdéfense moderne
- Pourquoi la sécurité des données Cloud devient programmable
- Le Cloud Menace-t-il les Emplois Data Center ? Évaluation Réaliste
- Maîtriser la Sécurité Cloud : Stratégies Prouvées pour Atténuer les Risques et Protéger Votre Organisation
- Comment les capteurs transforment l'efficience et l'insight dans la manufacture