



Stratégies proactives pour prévenir les cyberattaques manufacturières
Les fabricants doivent lutter contre les "Black Hats" du cybermonde pour garder les processus sécurisés
Ce n'est pas une question de si, mais de quand vous serez piraté.
C'est ce que disent les experts en cybersécurité, citant la vague récente d'attaques par ransomware, y compris le tristement célèbre malware « Wanna Cry » qui a explosé globalement l'été dernier, chiffrant les données des utilisateurs jusqu'à ce qu'ils paient — ou trouvent un moyen de déverrouiller leurs systèmes.
Pour combattre des cybercriminels de plus en plus rusés, les opérations manufacturières doivent se tourner vers une forte combinaison de solutions logicielles de cybersécurité et de matériel « durci » dans leurs contrôles d'automatisation d'usine et équipements réseau, et aussi déployer de nouvelles normes et meilleures pratiques de cybersécurité. Avec ces outils en main, les fabricants ont une meilleure chance de prévenir les attaques, ou de les résoudre après qu'elles se soient produites.
« Les attaques sont généralisées et constantes », dit Timothy Crosby, consultant senior en sécurité, Spohn Security Solutions (Austin, TX), une entreprise de conseil en cybersécurité. Il note que de nombreux systèmes industriels sont vulnérables car ils utilisent d'anciens systèmes d'exploitation embarqués, y compris Windows XP, Windows 2003, et Windows 2000. « Beaucoup de systèmes embarqués ne peuvent pas être patchés, et parce que ces systèmes ne peuvent pas être patchés et que les exploits sont facilement disponibles, ils seront ciblés régulièrement », dit-il. « Il faut une approche holistique — il n'y a pas de balle d'argent. »
Les violations de données ont augmenté de 40 % en 2016, selon un rapport publié en janvier par l'Identity Theft Resource Center (Scottsdale, AZ) et CyberScout (San Diego). Le nombre de violations a atteint un record de 1083 en 2016, éclipsant facilement un quasi-record de 780 violations signalées en 2015, avec des vols touchant une large gamme d'institutions commerciales, éducatives, gouvernementales/militaires, santé/médicales, et bancaires/financières. Pour la huitième année consécutive, le piratage, le skiming et le phishing étaient la cause principale des incidents de violation de données, représentant 55,5 % de l'ensemble des violations, une augmentation de 17,7 % par rapport à 2015, selon le rapport.
Adopter l'approche holistique
Des attaques récentes comme Wanna Cry, ou la perturbation majeure en Ukraine avec le malware Petya qui a fait surface en 2016, ont ciblé des infrastructures critiques, y compris les services publics et autres installations gouvernementales. « Quand les attaques se produisent, elles saignent généralement depuis le site », dit Ken Modeste, ingénieur principal, UL LLC (Northbrook, IL). Comparées à celles en Ukraine, les installations aux US et dans le reste de l'Amérique du Nord ont plus de soutien du FBI et d'autres agences gouvernementales pour remettre les opérations critiques en marche, ajoute-t-il.
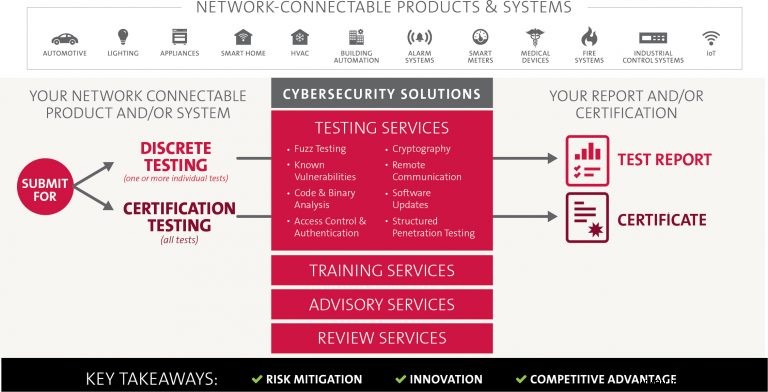
L'an dernier, UL a lancé le programme UL Global Cybersecurity Assurance Program (UL CAP) qui aide à atténuer les risques de sécurité et de performance qui viennent avec la prolifération des dispositifs en réseau dans l'Internet Industriel des Objets (IIoT). UL CAP aide les entreprises à identifier les risques de sécurité suivant la série de normes de cybersécurité UL 2900 et suggère des méthodes pour minimiser les risques dans les systèmes de contrôle industriels, dispositifs médicaux, automobile, automatisation du bâtiment, et autres domaines.
« Les normes que nous avons construites dans nos tests sont [basées sur les] meilleures pratiques des entreprises », dit Modeste. L'utilisation de mots de passe codés en dur — ceux qui sont embarqués dans les dispositifs et ne peuvent pas être changés — est un exemple de ce qu'il ne faut pas faire, ajoute-t-il. « C'est une faille fondamentale », dit-il. « Le ransomware entre dans les organisations par des méthodes de phishing. Ils cliquent dessus et ce malware commence à se propager. C'est comme ça que le ransomware entre la plupart du temps. »
Former les employés à la sécurité cyber est une grande clé pour contrecarrer les cyberattaques. « La formation est une façon monumentale de résoudre ce problème. Le phishing est un problème majeur. Les méchants font de la reconnaissance physique », dit Modeste. « Les chances sont en leur faveur. »
Les récentes attaques par ransomware ont montré les vulnérabilités des environnements industriels, déclare Henning Rudoff, chef des services de sécurité d'usine, Siemens PLM Software (Plano, TX). « Afin de protéger les usines, systèmes, machines et réseaux contre les cybermenaces, il est nécessaire d'implémenter — et de maintenir continuellement — un concept holistique de sécurité industrielle à la pointe de la technologie comme décrit, par exemple, par la CEI 62443 », dit Rudoff. « Avec la digitalisation croissante, la sécurité industrielle devient de plus en plus importante. »
« La sécurité industrielle est un élément central de l'Entreprise Numérique, l'approche de Siemens sur la voie vers l'Industrie 4.0 », note Rudoff. « Contrairement aux attaques dédiées sur des cibles ciblées, les attaques par ransomware actuelles sont larges et peuvent impacter tout opérateur de réseaux industriels. »
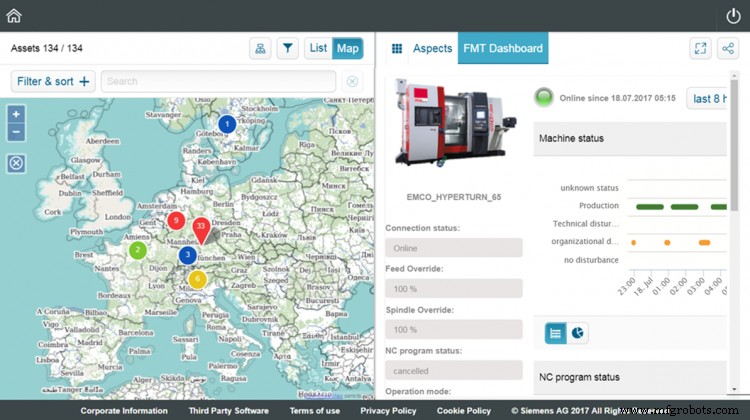
Siemens s'attaque aux cybermenaces sur de nombreux fronts, y compris la création de ses CSOC (Centres d'Opérations de Sécurité Cybernétique) globalement avec des opérations de sécurité à Munich, Lisbonne, et Milford, OH, où des spécialistes de la sécurité industrielle surveillent les installations dans le monde pour les incidents de sécurité et réagissent avec des contre-mesures appropriées (voir « Sécuriser les données manufacturières dans le cloud », Manufacturing Engineering, juillet 2016.)
Que d'autre peut être fait par les entreprises pour empêcher les pirates de perturber les opérations manufacturières ou d'infiltrer les installations gouvernementales et l'infrastructure des services publics ? « Tous les niveaux doivent être protégés simultanément et indépendamment — allant du niveau de gestion d'usine au niveau terrain et du contrôle d'accès à la protection contre la copie », dit Rudoff. « C'est pourquoi l'approche de Siemens pour une protection complète offre une défense à travers tous les niveaux — défense en profondeur. » Cela est basé sur les recommandations de l'ISA99/CEI 62443, la norme principale pour la sécurité dans les applications industrielles.
Pour faire cela, les produits et solutions de Siemens subissent un développement continu pour les rendre plus sécurisés, ajoute Rudoff. Pour ses propres produits industriels, Siemens a défini un concept de sécurité holistique industriel (HSC), basé sur la CEI 62443, dit-il. « Le HSC protège l'intégrité et sauvegarde la confidentialité de l'environnement de développement et de fabrication. Les mesures HSC sont définies et surveillées dans les départements de développement et de production tout au long du cycle de vie des produits, solutions et services. »
Le HSC de Siemens a cinq leviers : sensibilisation, fonctionnalité à la pointe, amélioration des processus, gestion des incidents, et sécurité des produits, solution, service et sécurité dans l'infrastructure IT environnante, ajoute Rudoff. « Siemens a reçu une certification CEI 62443 du TÜV allemand [Association pour l'Inspection Technique] pour ses processus de développement dans les divisions Digital Factory et Process and Drives, démontrant son engagement à protéger les propres processus de développement de l'entreprise. En plus, des systèmes industriels comme PCS 7 ont été certifiés selon les normes CEI 62443. »
Appliquer les mises à jour de produit dès que possible et utiliser les dernières versions de produit sont fortement recommandés, dit Rudoff. « En plus de rendre nos propres produits industriels plus sécurisés, Siemens offre des fonctionnalités de sécurité avancées pour nos produits d'automatisation, et nos propres produits de sécurité réseau et services de sécurité. Les fonctionnalités de sécurité des contrôleurs S7, par exemple, incluent la protection du savoir-faire des blocs de programme PLC, protection contre la copie, protection d'accès et intégrité de communication. Les produits de sécurité réseau de Siemens [tels que les lignes Scalance et Ruggedcom] supportent des cas d'utilisation pour l'accès à distance, la construction de zones démilitarisées, la redondance sécurisée et la protection cellulaire », dit Rudoff.
Les Services de Sécurité d'Usine Siemens représentent une approche holistique, dit-il. Les menaces et malware sont détectés à un stade précoce, les vulnérabilités analysées, et des mesures de sécurité complètes initiées. « La surveillance continue donne aux opérateurs d'usine de la transparence concernant la sécurité de leur installation industrielle. »
Intégrer la sécurité avec la cybersécurité
La menace globale du ransomware a mis fin au sentiment de complaisance de l'industrie. « NotPetya a ciblé avec succès l'infrastructure critique de l'Ukraine et affecté plus de 80 autres pays ; les plus touchés étaient l'Allemagne, la Russie et le UK », note Crosby de Spohn Security Solutions, qui dit que 49 % des entreprises US ont des programmes dédiés IT/sécurité des données. « En Europe, les pourcentages les plus élevés que j'ai vus étaient 37 % pour le UK et 34 % pour l'Allemagne. Vu comment NotPetya fonctionne, il y a une possibilité que d'autres attaques se produisent avec des identifiants récoltés pendant l'étape Mimikatz [un outil utilisé par les pirates]. Basé sur une enquête Tripwire, la plupart des organisations ne seront pas beaucoup mieux préparées si cela se produit qu'elles ne l'étaient avant que WannaCry et NotPetya ne frappent en mai et juin. »
Dans les attaques Petya/NotPetya, un malware chiffrant répandu visait le déni de service distribué (DDoS) pour ces entreprises affectées, note Lee Lane, chef de la sécurité produit pour Rockwell Automation Inc. (Milwaukee). « Cela a fait de vrais dégâts à des entreprises comme Maersk, FedEx, et quelques entreprises de sciences de la vie. Avec le déni de service, ils suscitent un tas de serveurs pour attaquer des cibles à la fois. Ce serait un style d'attaque différent, mais ça aurait un impact énorme », dit Lane. « Ils entrent et arrêtent la cible finale de pouvoir opérer. »
De tels arrêts n'handicapent pas seulement les entreprises directement affectées, mais ont aussi un effet en chaîne, dit-il. « Pensez à ce qui [se passerait] sans votre logiciel ERP [planification des ressources d'entreprise] manufacturier », dit Lane. « Cela enlèverait tous les ordres, tous les plans de fabrication, et l'information sur où vous expédiez. »
Le code malveillant — qu'il soit ransomware, DDoS, ou malware zero-day, comme le code Stuxnet qui est dormant et reste en état retardé jusqu'à ce qu'il soit activé — est employé par une large gamme de cyberattaquants. « Il y a beaucoup de soi-disant "mauvais acteurs", tout, des États-nations cherchant à cibler Lockheed ou d'autres entreprises de défense, à celui que beaucoup de gens manquent : les initiés, employés à l'intérieur d'une entreprise », dit Lane.
Des groupes terroristes comme ISIS et des hacktivistes ciblent aussi des infrastructures cruciales comme les réseaux électriques et les services publics, dit-il. « Un récent rapport d'intelligence sécurité IBM a noté que de 2015 à 2016, il y a eu une augmentation de 110 % du nombre d'attaques, et c'est juste ce qui a été signalé », ajoute Lane.
Rockwell Automation, concentré uniquement sur l'automatisation industrielle, développe non seulement le matériel et le logiciel impliqués dans l'intégration de la sécurité avec la sûreté, mais offre aussi aux clients du conseil sur la sécurité industrielle, l'automatisation et la cybersécurité. « Vous avez besoin d'avoir les bonnes personnes, processus, et les bons outils en place », dit Lane, « et la même chose serait vraie pour la cybersécurité. Vous devez avoir des gens disponibles pour défendre vos réseaux. »
Identifier et documenter les actifs est un point de départ clé, dit-il. « Les cybermenaces sont réelles, en hausse, et peuvent faire des dommages matériels », note Lane. « Vous devez identifier et peser la criticité de l'actif. » Utiliser le Cybersecurity Framework du National Institute of Standards and Technology est aussi un bon point de départ, ajoute Lane.
Rockwell offre son logiciel FactoryTalk Asset Manager avec des fonctionnalités de sécurité et durcissement pour la protection cyber. « Avant d'acquérir un système d'automatisation, parlez à une entreprise et voyez si elles ont un programme de sécurité. Feuille de route comment les fonctionnalités de sécurité et le durcissement sont faits à travers l'entreprise », dit Lane. « Cherchez des produits avec des fonctionnalités de durcissement qui sont mieux capables de résister à une cyberattaque. Par exemple, si vous êtes frappé par une tempête de données, votre système de communication s'arrête-t-il juste ou se met-il en veille ? »
Certaines protections incluent la capacité de détecter les changements de matériel comme les systèmes de contrôle ControlLogix de Rockwell qui peuvent alerter les opérateurs de l'existence de malware, leur permettant d'arrêter le système et/ou de remédier au problème. « Vous pouvez protéger le PLC par mot de passe », dit Lane. « Il y a un commutateur à clé sur le contrôle. Chaque PLC a un port, ainsi qu'un commutateur de port à clé. » Le système donne aussi aux utilisateurs une capacité d'archivage qui aide à la récupération. La récupération automatique ou contrôlée de ces situations est une fonctionnalité clé des outils avancés de cybersécurité.
« Aujourd'hui, nous avons des systèmes de sécurité qui sont dans la fabrication depuis des ans. Si vous avez une violation cyber, vous ne pouvez pas compter sur beaucoup de ces systèmes de sécurité », dit Lane. « Mettre les deux ensemble est critique. C'est la bonne pratique. La sécurité et la sûreté ont traditionnellement été séparées. »
Le programme UL CAP donne aux utilisateurs des directives et outils pour combattre les cybermenaces. L'an dernier, UL a publié la première édition de sa norme UL CAP et UL teste 35 produits aujourd'hui, note Modeste. « Ils ont des outils anti-malware et ils commencent à ajouter plus d'outils ransomware », dit-il. Les contrôles de système d'exploitation comme empêcher l'écrasement du registre de démarrage ou l'administration du système de fichiers sont importants, dit-il. « De plus en plus d'outils arrivent et il y a des capteurs déployés dans beaucoup de produits différents. »
Tapis dans l'ombre
Dans certains cas, les cyberattaques ne sont pas découvertes jusqu'à bien après l'intrusion, rendant la résolution encore plus difficile. Des cyberattaquants ont installé avec succès du malware sur le firmware de routeurs Cisco en 2015, sur des systèmes de la National Security Agency (NSA), et même dans des composants électroniques installés dans des applications militaires, note Steve Chen, co-fondateur et CEO de PFP Cybersecurity (Vienna, VA), formellement appelé Power Fingerprinting Inc.
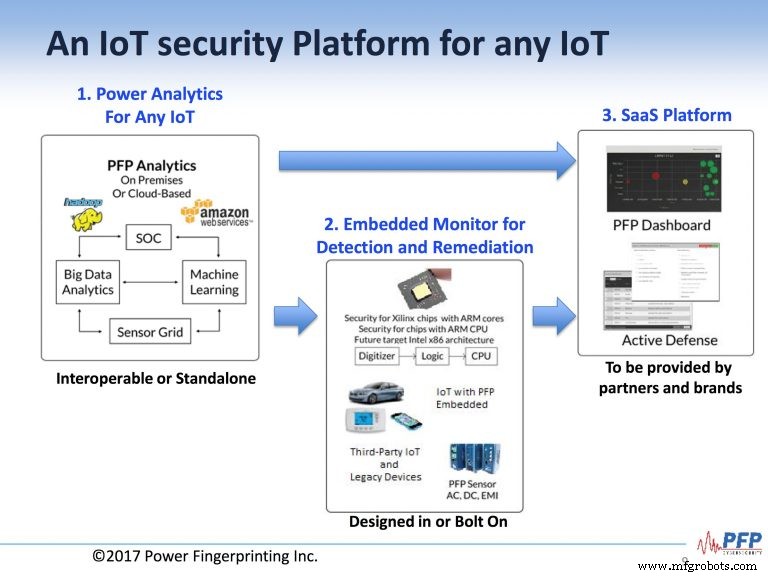
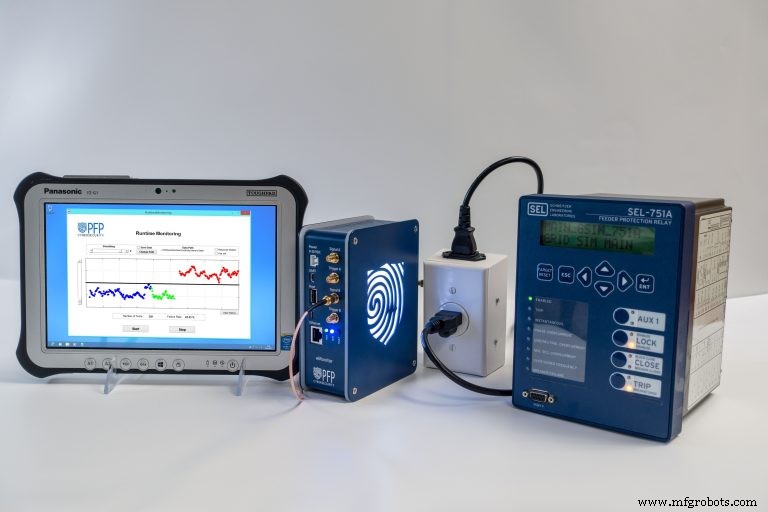
Le système de cybersécurité de PFP utilise la surveillance de dispositifs, le traitement de signal avec radiofréquence (RF), l'analytique Big Data et les outils de détection et remédiation en temps réel. En utilisant une technologie licenciée de Virginia Tech, PFP Cyber a commencé à obtenir des contrats gouvernementaux et l'an dernier a reçu quatre nouveaux brevets, en plus de deux brevets précédemment licenciés, pour son système de cybersécurité, dit Chen.
« Nous utilisons la détection d'anomalies au lieu de la détection de signature », dit Chen. « Le prochain défi est comment détecter le malware plus vite. Le soi-disant écart de détection est d'environ 200 jours typiquement. Notre croyance est que nous pouvons détecter et remédier une attaque, et nous l'avons démontré. »
PFP a montré son système à la conférence Black Hat USA, tenue à Las Vegas en juillet. « Vous ne pouvez pas prévenir une attaque », dit Chen. « Vous devez supposer que vous serez attaqué. » L'entreprise a deux modèles de déploiement, un en interne dans le dispositif, et d'autres à l'extérieur, ajoute-t-il.
« Si on est à l'intérieur, alors on peut détecter [anomalies] et remédier automatiquement », dit Chen.
PFP vise à offrir une plateforme de sécurité pour dispositifs IoT, en utilisant des logiciels et services basés sur le cloud, ou pour des logiciels sur site, avec sa technologie de balayage RF pour détecter et remédier le malware. Le tableau de bord PFP est utilisé dans une plateforme SaaS (Software-as-a-Service) fournie par ses partenaires.
« Nous essayons d'émuler ce qu'est le Stuxnet », dit Chen. « Il ne peut pas être vu. »
En plus de la détection de malware, le système pourrait être utilisé pour la détection de puces contrefaites sans ouvrir les boîtes dans lesquelles les produits sont expédiés, dit Chen. « Dans ce cas, le client peut les tester à l'aveugle. Cela fait un scan doux de la puce mémoire. » Cela peut potentiellement économiser beaucoup d'argent, ajoute-t-il, pour les entreprises qui achètent leurs produits en gros depuis l'étranger.
« Nous avons un brevet en instance sur ceci. Nous utilisons le même processus, les mêmes maths, la même solution », dit Chen. « Dans ce cas, on met juste de l'énergie, radiofréquence, dans un dispositif qui n'est pas alimenté. »
Chen espère éventuellement licencier la technologie de PFP aux fabricants de semi-conducteurs. Le kit de cybersécurité de l'entreprise est actuellement visé vers les applications entreprise et gouvernementales, mais l'objectif est de sortir avec une antenne pour routeurs Cisco qui étaient les cibles d'attaques d'implant firmware.
« Pour l'utilisateur domestique, notre plan était de sortir avec un scanner portable », dit Chen. « Le monde sera plus sûr. Maintenant, avec tous les dispositifs IoT, il n'y a pas de sécurité. »
Système de contrôle d'automatisation
- L'impression 3D industrielle propulse la fabrication de masse vers les technologies additives
- Sécuriser l'IoT : Protéger votre réseau des cyberattaques
- Accélération de l'adoption de l'Internet des Objets Robotiques (IoRT)
- Sécuriser l'IoT industriel : stratégies pratiques pour les systèmes cyber-physiques
- La menace croissante des attaques kill-chain sur les appareils IoT — Ce que les entreprises doivent savoir
- Services publics nord-américains : sont-ils sécurisés contre les cyberattaques avancées ?
- Assurer de meilleures vies aux travailleurs de la supply chain mondiale : au-delà de la technologie et de la conformité
- Ransomware-as-a-Service : comment les chaînes d'approvisionnement basées sur le cloud sont facilement ciblées
- Le projet Accelerate se lance avec l'externalisation stratégique