



Renforcer le réseau électrique américain grâce à une cybersécurité basée sur la physique
Moderniser le vieillissant réseau électrique américain pour répondre aux besoins énergétiques du 21e siècle signifie mettre à jour le vaste et complexe réseau avec une technologie « intelligente » afin de tirer parti de l'automatisation, de la connectivité et des ressources d'énergie renouvelable nécessaires pour fournir l'électricité de manière plus fiable et efficace.
Si un réseau électrique plus intelligent et plus connecté peut augmenter la résilience face aux menaces comme les événements météorologiques extrêmes, la taille et la complexité croissantes du réseau augmentent sa vulnérabilité aux cyberattaques. Un réseau électrique de plus en plus numérisé peut créer de nombreux points d'entrée pour des acteurs malveillants cherchant à perturber l'approvisionnement en électricité du pays.
Protéger le réseau américain — un réseau massif, interconnecté et transcontinental qui génère, transporte et distribue l'électricité — est essentiel pour la sécurité nationale.
Mais à mesure que le réseau devient plus complexe et que les pirates deviennent plus sophistiqués, l'approche informatique traditionnelle de la cybersécurité n'est plus suffisante, selon des scientifiques du laboratoire national Argonne du département de l'Énergie (DOE) des États-Unis, qui travaillent à rendre le réseau électrique plus résistant aux cyberattaques.
« Parce que le réseau de services publics traditionnel était physiquement isolé du réseau public, une approche informatique était suffisante pour la plupart des menaces », a déclaré Bo Chen, ingénieur en calcul à Argonne. « Le réseau de services publics d'aujourd'hui crée plus de vulnérabilités à mesure que de nouvelles technologies sont intégrées. De nombreuses attaques sophistiquées peuvent se cacher de manière à ce qu'une approche informatique ne puisse pas les détecter. »
De nouvelles protections sont nécessaires pour garder le réseau électrique à l'abri des attaquants, a déclaré Chen, qui a travaillé avec la scientifique en calcul d'Argonne Hyekyung (Clarisse) Kim pour développer une approche de cybersécurité basée sur la physique et les règles, qui ajoute une couche de sécurité contre les attaques ayant pénétré le périmètre informatique.
« Les méthodes basées sur la physique sont des solutions attrayantes, offrant la capacité de vérifier l'intégrité des données et de maintenir la stabilité du système même en présence de signaux et de commandes malveillants », a déclaré Kim.
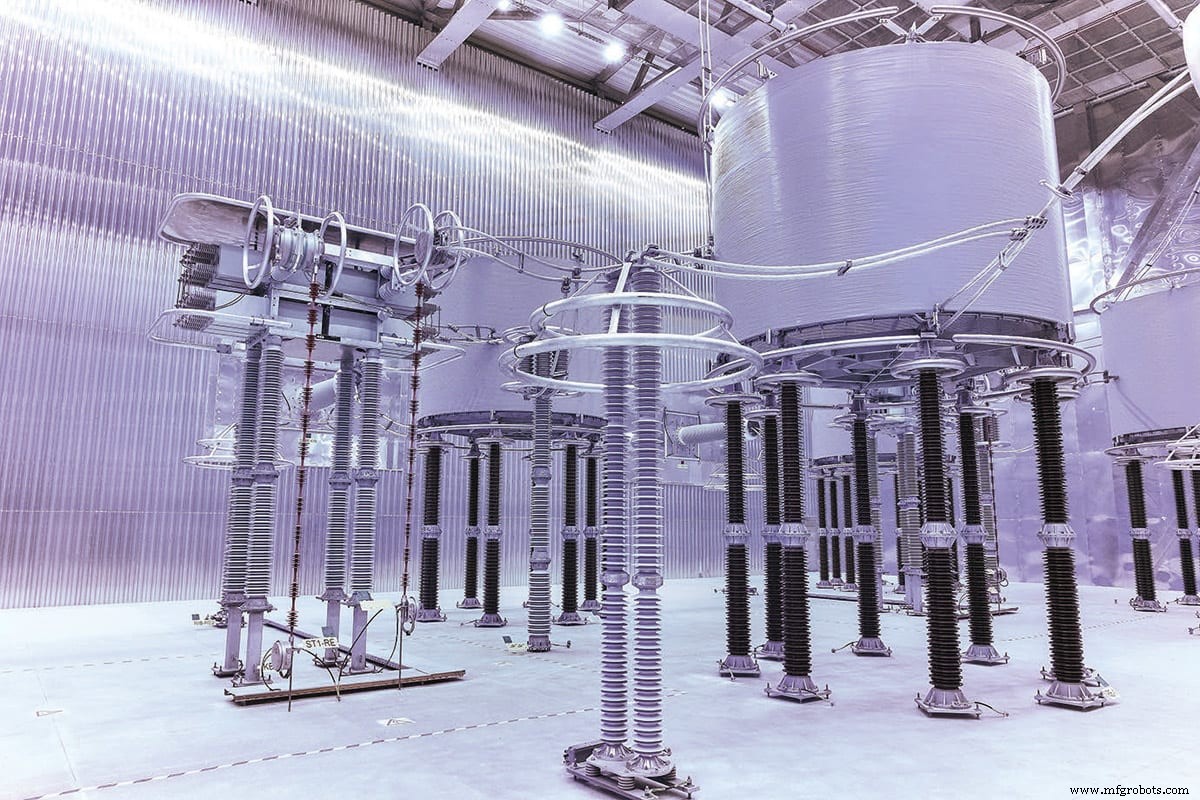
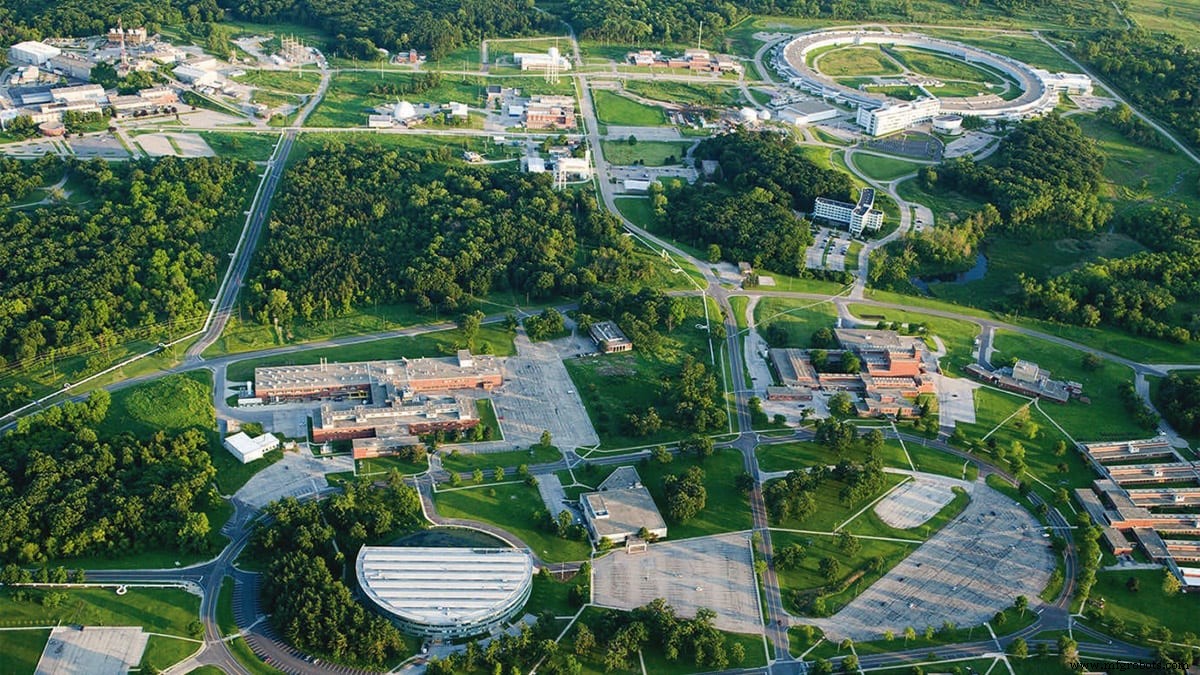
Chen et Kim ont récemment aidé des ingénieurs de Hitachi ABB Power Grids, une entreprise technologique mondiale de premier plan, à ajouter une nouvelle couche de sécurité et un cadre de décision pour aider à identifier et arrêter les cybermenaces, afin de maintenir le réseau en fonctionnement même en cas d'attaque. Leur travail est paru dans le journal IEEE Transactions on Power Systems.
Le travail de l'équipe d'Argonne fait partie d'un projet plus large géré par Hitachi ABB Power Grids pour le Bureau de la cybersécurité, de la sécurité énergétique et de la réponse aux urgences (CESER) du DOE, afin de sécuriser les lignes de transport à courant continu à haute tension (HVDC).
Protéger les systèmes HVDC des cyberattaques
Le réseau électrique américain se compose d'environ 700 000 miles de circuits, qui fonctionnent principalement en courant alternatif (CA) pour fournir l'énergie. À mesure que le réseau est modernisé, cependant, les systèmes HVDC ont dépassé leur objectif initial de complément à la transmission CA et émergent comme un système de transmission d'énergie efficace et flexible.
Outre la capacité d'envoyer de grandes quantités d'électricité sur de très longues distances avec de faibles pertes électriques, les systèmes HVDC peuvent intégrer plus facilement des énergies renouvelables telles que l'éolien et le solaire dans le réseau et améliorer les performances du réseau.
Parce qu'ils ont un impact direct sur la stabilité du système, protéger les systèmes HVDC des cyberattaques est critique, a déclaré Chen. Par exemple, une cyberattaque pourrait provoquer une « défaillance en cascade », dans laquelle la défaillance d'une ou de quelques parties d'un système électrique peut déclencher la défaillance d'autres parties, causant potentiellement des pannes d'électricité à grande échelle, voire des blackouts totaux.
« Bien que le nombre croissant de points d'accès distants et locaux aux postes HVDC facilite grandement diverses applications HVDC, ces points d'accès augmentent également de manière significative la surface d'attaque qui peut être potentiellement exploitée par des attaquants malveillants à l'intérieur et à l'extérieur », a déclaré Chen.
De nombreuses applications HVDC reposent sur des données en temps réel collectées via la plateforme de surveillance, de protection et de contrôle à grande zone (WAMPAC), utilisée pour analyser et contrôler à distance la puissance de sortie du système HVDC. Bien que bénéfique, la plateforme WAMPAC peut ouvrir la porte aux pirates.
« Parce que les unités de mesure de phaseurs sont réparties à différents endroits, il existe un cadre de communication pour soutenir la collecte de données et le contrôle à distance, créant ainsi des vulnérabilités aux cyberattaques », a déclaré Chen.
Adoptant une approche basée sur les règles pour la cybersécurité, Chen et Kim ont créé un algorithme qui utilise les lois physiques pour vérifier les données collectées via les plateformes WAMPAC afin de détecter les attaques par injection de fausses données. Dans une telle attaque, les adversaires tentent de perturber l'électricité en injectant de fausses données pour tromper ou induire en erreur le système de gestion de l'énergie.
Les opérateurs de réseau maintiennent une conscience situationnelle grâce à un vaste réseau de dispositifs électroniques qui collectent et traitent des informations en temps réel sur le réseau avec une très haute résolution, a déclaré Kim.
« Notre technologie de détection utilise les lois de la physique pour détecter les attaques par injection de fausses données sur ces dispositifs tout en respectant des exigences strictes de performance temporelle », a expliqué Kim. « Le fonctionnement est le suivant : nous générons des règles basées sur les interdépendances inhérentes entre les données reçues de ces dispositifs pour déterminer si elles correspondent aux valeurs attendues ou s'il peut s'agir de faux échantillons de données.
« Notre outil alerte l'opérateur d'un statut d'attaque, identifie le dispositif compromis et remplace les données corrompues par des valeurs correctes afin que les opérations du réseau puissent se poursuivre sans interruption même pendant une attaque », a poursuivi Kim.
Chen a déclaré que l'algorithme de détection est essentiellement une réplique numérique, ou un jumeau numérique, du système réel.
« Nous pouvons simuler en continu le système réel et fournir des données représentant le véritable état du système », a déclaré Chen. « Nous sommes en mesure d'identifier tout signal ou comportement anormal, et aussi de différencier s'il s'agit d'une véritable défaillance ou d'un piratage. »
L'algorithme dispose d'une interface utilisateur graphique pour notifier les opérateurs d'une attaque en cours, identifier le dispositif compromis et afficher les résultats pour une analyse plus approfondie.
L'algorithme de détection fait ses preuves
Après avoir développé un modèle de simulation, l'équipe a utilisé un grand nombre de cas pour tester l'algorithme sous diverses conditions d'exploitation à Argonne. Les résultats montrent que l'algorithme détecte toujours la première attaque malveillante et était précis à près de 100 % pour différencier les données compromises des données non compromises.
L'algorithme de détection a ensuite été testé au centre de recherche d'entreprise ABB aux États-Unis en Caroline du Nord. La technologie d'Argonne a été intégrée dans le banc de test de simulateur numérique en temps réel d'Hitachi ABB. Une attaque a été simulée sur le banc de test et a été détectée avec succès.
Une démonstration finale a eu lieu à l'administration de l'énergie de Bonneville (BPA) en Oregon, où l'algorithme de détection a été utilisé dans une station réplique de BPA. Cette démonstration réussie a mis en évidence une gamme de protections potentielles qui pourraient être mises à disposition pour les systèmes HVDC.
« Il s'agit d'une approche générale basée sur des règles qui peut être utilisée pour d'autres systèmes et produits physiques, elle peut donc être intégrée en tant que module fonctionnel ou développée en tant que dispositif distinct attaché aux systèmes existants », a déclaré Chen, qui continue d'étudier l'algorithme.
L'avenir du réseau électrique
À mesure que le réseau électrique américain évolue et que les cybermenaces grandissent et deviennent plus sophistiquées, la sécurisation des postes HVDC est cruciale pour le fonctionnement fiable, la protection et le contrôle des systèmes d'énergie en vrac. En regardant vers l'avenir, le paysage cyber changeant signifie que les protections informatiques ne suffisent plus.
« Bien que de nombreuses méthodes de détection existent pour surveiller le trafic réseau du point de vue informatique, des lacunes subsistent dans la vulnérabilité des systèmes de distribution d'énergie », a déclaré Chen. « Par exemple, les attaques au niveau du firmware peuvent contourner le système d'exploitation et les logiciels de détection de logiciels malveillants, même si les services informatiques suivent les meilleures pratiques de cybersécurité. Par conséquent, il est essentiel de protéger les systèmes de distribution d'énergie sous un angle au-delà de l'informatique. »
Cet article a été rédigé par Beth Burmahl, rédactrice contributrice au laboratoire national d'Argonne. Pour plus d'informations, contactez Cette adresse e-mail est protégée contre les robots spammeurs. Vous devez activer le JavaScript pour la visualiser. ou visitez ici .
Capteur
- Comprendre la puissance dans les circuits électriques : Mesure et signification
- Exploiter les données dans l'Internet de la fiabilité : stratégies pour une gestion efficace
- Grille de réseau IoT mondiale : autonomiser la connectivité pour la transformation industrielle
- Pourquoi le cloud reflète l'évolution du réseau électrique
- Cybersécurité simplifiée : commencez par la fin pour les fabricants
- Sécuriser la chaîne d'approvisionnement mondiale : exploiter les données sans frontières pour la cyberdéfense
- La centrale électrique virtuelle de Tesla : transformer le réseau énergétique mondial
- Le bandage de doigt : exploiter le toucher pour alimenter de petits appareils électroniques
- L'alimentation sans fil RF propulse l'adoption universelle des réseaux de capteurs