



Systèmes de détection d'intrusion : protéger votre réseau avec alertes intelligentes
"La vie était plus simple avant la Seconde Guerre mondiale. Après, nous avons eu les systèmes." — Amiral Grace Hopper. L'expansion rapide des réseaux informatiques a rendu le partage de données essentiel, mais expose aussi actifs critiques aux cybermenaces évolutives. Les pare-feu agissent comme première ligne de défense, filtrant le trafic, mais ne notifient pas administrateurs quand une attaque est en cours. C'est là qu'intervient un Système de Détection d'Intrusion (IDS).
Un IDS fonctionne comme une alarme anti-intrusion pour environnements IT. Il surveille l'activité, identifie tentatives malveillantes, alerte administrateur en temps réel, permettant réponse rapide avant dommages.
Comprendre Pare-feu vs IDS
Pare-feu — logiciels ou matériels — servent de gardiens, bloquant paquets nuisibles connus. Ils peuvent inspecter seulement portions paquet ou payload entier, mais ne peuvent informer quand intrusion a réussi. IDS complète pare-feu en fournissant surveillance continue et conscience situationnelle.
Classification des Systèmes de Détection d'Intrusion
IDS peuvent être catégorisés par système protégé et méthodologie détection.
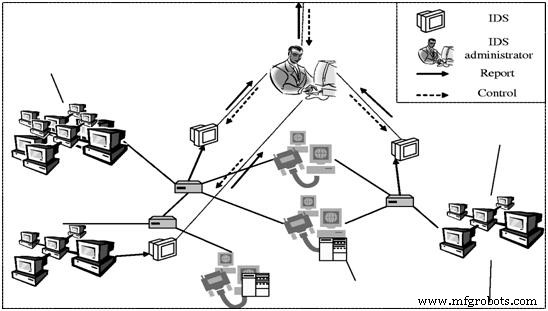
- IDS Réseau (NIDS) : Déployé frontières réseau ou entre réseaux et serveurs, un NIDS scanne trafic sous-réseaux, le comparant base données signatures d'attaque connues. Avantage : couverture large sans installer logiciel chaque hôte.
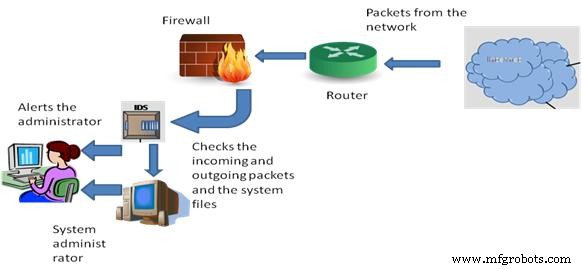
- IDS Hôte (HIDS) : Installé machines individuelles, HIDS scrute paquets entrants/sortants et audite fichiers système pour changements non autorisés. Visibilité profonde hôte unique sans matériel extra.
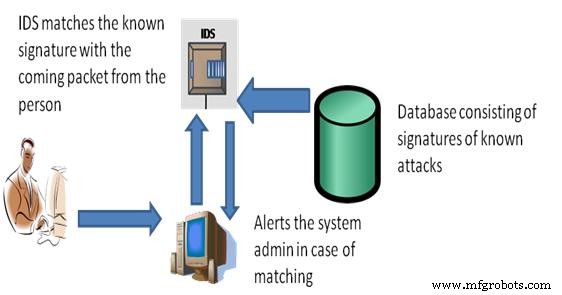
- IDS Basé Signatures : Repose base données signatures d'attaque connues. Quand paquet correspond signature, alerte déclenchée. Haute précision menaces connues.
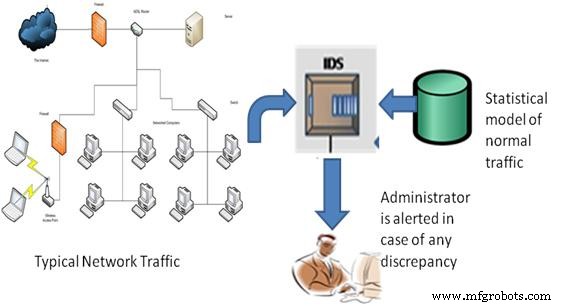
- IDS Basé Anomalies : Construit modèle statistique comportement normal réseau — bande passante, protocoles, ports, dispositifs — et signale écarts. Excelle détection attaques zero-day ou nouvelles.
- IDS Passif : Détecte activité malveillante et émet alertes ; administrateur décide action corrective.
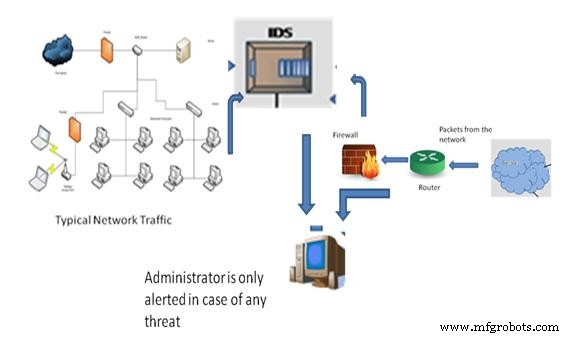
- IDS Réactif (Système Prévention Intrusion) : En plus détection, bloque ou réinitialise activement connexions suspectes, défense temps réel.
Fonctionnalités clés d'un IDS robuste
- Surveillance continue activité utilisateur et système.
- Intégrité fichiers et audit configuration.
- Analyse motifs contre signatures d'attaque connues.
- Détection mauvaises configurations et failles sécurité.
- Alertes temps réel et journalisation détaillée.
Outils IDS gratuits à considérer
Snort
Snort est l'IDS open-source standard industrie, largement adopté entreprises et professionnels sécurité. Capture paquets temps réel, décodage protocoles, détection basée règles, alertes. Selon projet Snort, traite jusqu'à 1 Gbps matériel standard.
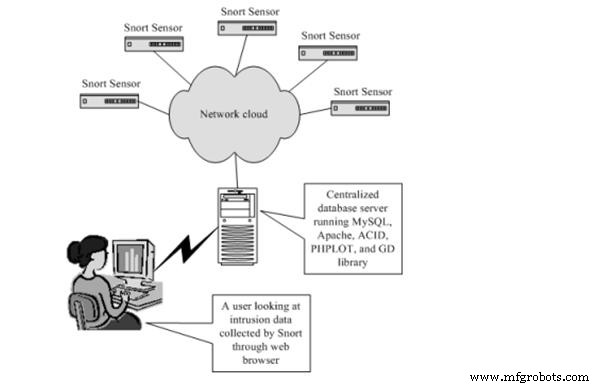
Architecture Snort
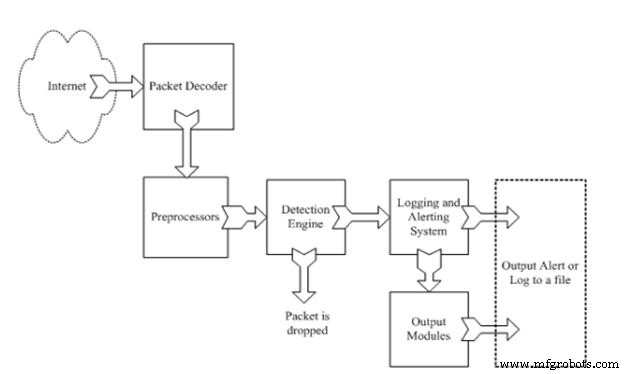
- Décodeur Paquets : Extrait paquets interface réseau et prépare analyse.
- Préprocesseur : Normalise données, réassemble paquets fragmentés, décode flux TCP.
- Moteur Détection : Applique règles utilisateur à chaque paquet ; paquets correspondants déclenchent alertes ou actions.
- Journalisation & Alertes : Capture logs événements détaillés notifie admins via email, syslog, intégrations tierces.
- Modules Sortie : Interfaces personnalisables export alertes vers SIEMs ou tableaux de bord.
Pourquoi déployer un IDS ?
- Visibilité continue activité réseau et hôte.
- Personnalisable paysage menaces spécifique organisation.
- Prévient ou atténue dommages attaques internes et externes.
- Tableaux de bord conviviaux simplifient réponse incident.
- Détection rapide changements fichiers non autorisés et violations politiques.
Bien que IDS ne puisse pas toujours identifier origine attaque, ses alertes temps réel permettent confinement et récupération plus rapides. Pour insights plus profonds ou guidance implémentation, partagez questions commentaires ci-dessous.
Capteur
- Maîtriser les directives using C# : Imports, alias et directives static
- Maîtriser l'entrée/sortie Java : Afficher, lire et formater vos données
- Système d'alarme détection mouvement avec Java et Reactive Blocks – Déploiement sur Raspberry Pi et envoi SMS
- Renforcer votre système de maintenance avant d'ajouter de nouveaux programmes
- 3 raisons clés d'installer un système de détection piétons dans votre entrepôt
- 5 stratégies essentielles de sécurité réseau pour les petites entreprises
- Dryad Networks obtient 2,1 M$ en seed funding pour déployer l'IoT « Internet des Arbres » pour la détection ultra-rapide des incendies
- Pourquoi la détection de fuites d'eau IoT de Biz4Intellia booste l'efficacité industrielle – 5 avantages clés
- Comprendre les afficheurs Braille portables : insights clés et innovations