



6 étapes éprouvées pour sécuriser les systèmes embarqués IoT
Mark Pitchford de LDRA
La sécurité reste préoccupation primordiale pour le vaste array d'appareils embarqués alimentant l'Internet des objets — réseaux électriques, systèmes auto, dispositifs médicaux, appareils quotidiens. Si compromis, ces systèmes peuvent exposer infrastructures critiques, données personnelles, sécurité publique à risque significatif, dit Mark Pitchford de LDRA.
La prévention est la stratégie la plus rentable, écho à la philosophie « shift left » qui déplace la sécurité de la fin du process au tout début. En embarquant la sécurité dans les étapes design et développement, équipes peuvent réduire vulnérabilités early et éviter rework coûteux plus tard.
Voici six pratiques industry-backed qui délivrent logiciel embarqué haute qualité, sécurisé.
1. Intégrer la sécurité dans le cycle de vie développement logiciel
Les checks secure-code traditionnels sont souvent réactifs — code écrit per guidelines larges puis inspecté pour failles. Qu'on utilise Agile ou waterfall classique, la clé est de traiter exigences sécurité comme first-class citizens tout au long du lifecycle. Intégrer threat modeling, secure design patterns, contrôles sécurité code-level dès le départ assure produit final plus robuste.
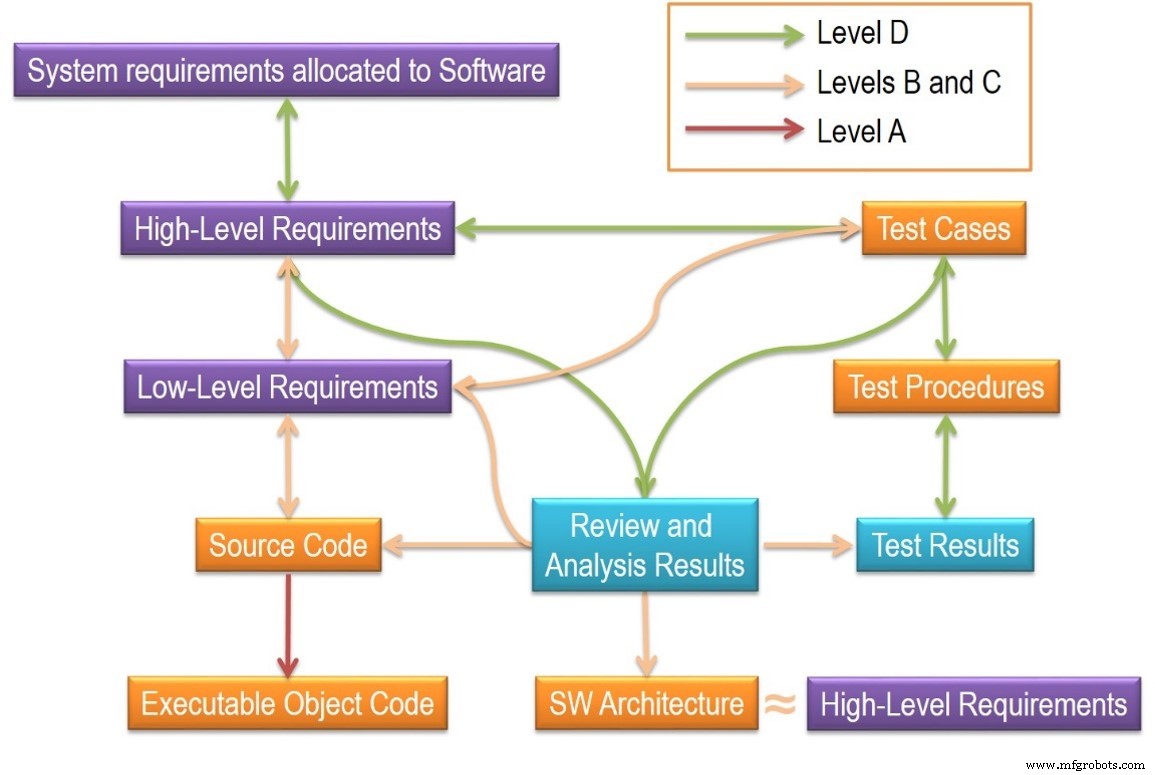
Dans modèles linéaires et itératifs, la sécurité doit être tissée dans chaque phase — exigences, design, implémentation, test — plutôt que traitée comme add-on post-hoc.
2. Assurer traçabilité bidirectionnelle
Standards functional-safety mandent evidence traçabilité bidirectionnelle across toutes phases développement. Cette même rigueur s'applique à la sécurité : traçabilité garantit que chaque exigence a élément design, bloc code, test case correspondants, et que changements propagent correctement. Outils automatisés peuvent régénérer artefacts compliance on demand, simplifiant audits et réduisant risque backdoors cachés.
3. Choisir un sous-ensemble langage sécurisé
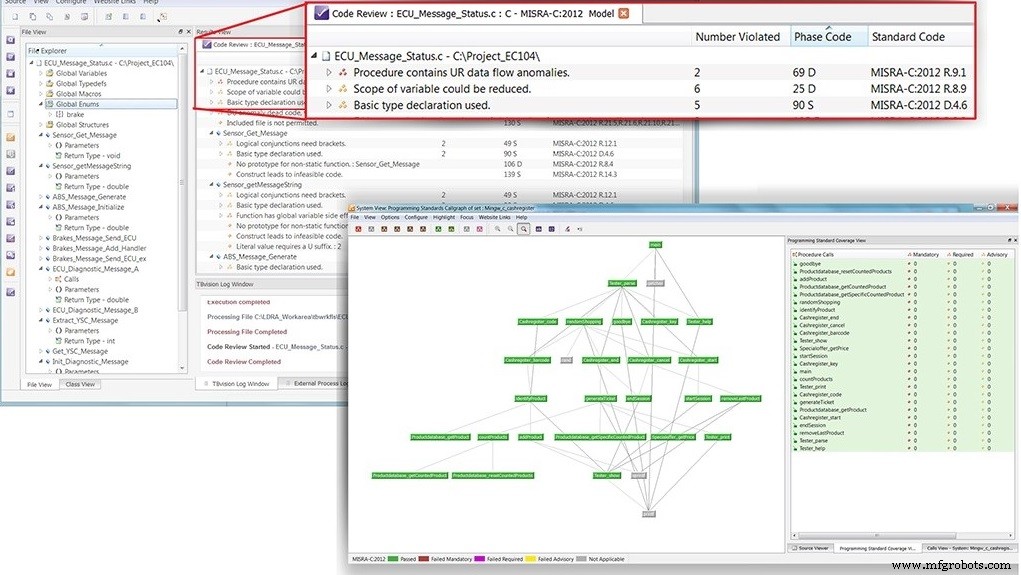
En C et C++, environ 80 % des défauts proviennent de mauvaise utilisation d'une petite portion de features langage. En restreignant le langage à un sous-ensemble vetté — comme MISRA C ou CERT C — développeurs peuvent éliminer beaucoup vulnérabilités communes au compile time. Si enforcement manuel est laborieux, intégrer analyseurs statiques dans pipeline build automatise compliance et préserve productivité.
4. Utiliser un standard de processus axé sécurité
Bien que standards sécurité évoluent encore, leaders industrie les adoptent rapidement. Exemple : ISO/SAE 21434 « Road Vehicles Cybersecurity Engineering » fournit guidance détaillée pour connectivité auto, complétant le higher-level SAE J3061. Adopter tels standards assure approche structurée, répétable, atténuation menaces.
5. Automatiser au maximum
Automatisation à chaque stade — de capture exigences dans outils comme IBM Rational DOORS à test model-based — réduit erreur humaine et accélère boucles feedback. Moteurs analyse statique vérifient conformité standards coding et safety, tandis que analyse dynamique et penetration testing confirment que software se comporte securely sous attaque.
6. Sélectionner une fondation logicielle sécurisée
Logiciel embarqué sécurisé doit tourner sur plateforme trustworthy. Séparation domaines isole application d'autres composants, limitant blast radius d'un compromis. Harnais de test intégrés spanning exigences à documentation permettent développeurs de valider sécurité tout au long de l'environnement build.
Adopter ces six processus fournit stratégie cohérente pour construire systèmes embarqués IoT qui sont sûrs, sécurisés, fiables.
L'auteur est Mark Pitchford de LDRA.
Pour plus d'infos cliquez ici : En savoir plus sur sécurité embarquée
Technologie de l'Internet des objets
- Sécuriser l'Industrial IoT : comment Cisco Cyber Vision complète le paysage sécurité
- Sécuriser l'Industrial IoT : une feuille de route pratique
- Pourquoi les systèmes IoT industriels sont des cibles privilégiées pour les cyberattaques — et comment les sécuriser
- Sécuriser l'IoT : Protéger votre réseau des cyberattaques
- Sécuriser votre écosystème IoT : stratégies expertes contre ransomware et cybermenaces
- Protéger les appareils IoT avec la technologie de tromperie (deception technology)
- Pourquoi le SD-WAN est la colonne vertébrale de l'ère IoT
- Sécuriser l'IoT du matériel à l'application : un blueprint couche par couche
- Comment recruter le CISO idéal pour une entreprise pilotée par l'IoT