



Sécuriser les designs IoT embarqués avec CI de sécurité avancés
Sécuriser les designs IoT embarqués avec CI de sécurité avancés
Dans le monde connecté d'aujourd'hui, chaque nouveau dispositif intelligent que vous développez porte le risque de devenir un vecteur d'attaque. Cet article décrit les menaces de sécurité les plus pressantes pour designs IoT, les fonctions essentielles qui doivent être intégrées, et comment les CI de sécurité modernes simplifient la tâche de protéger votre produit dès le départ.
Pourquoi le timing compte : des copieurs au préjudice client
La sécurité doit être intégrée tôt, pas en après-pensée. Les dispositifs IoT non protégés peuvent servir de passerelles vers réseaux d'entreprise, compromettant données sensibles et, dans certains cas, la sécurité utilisateur. Contrefaçon et clonage sont courants ; ils érodent revenus et endommagent la réputation de marque. Les composants authentiques garantissent non seulement la performance mais aident aussi à prévenir l'infiltration de malware.
Exemples à enjeux élevés incluent dispositifs médicaux. Un avis 2023 du Department of Homeland Security US avertissait qu'un pacemaker Wi-Fi pourrait être compromis par un attaquant courte portée capable d'injecter, rejouer ou modifier données télémétriques. De même, la FDA permet le refurbishing de dispositifs médicaux, mais ce processus peut saper les fonctions à usage limité, créant risque additionnel.
Les CI de sécurité équipées de fonctions cryptographiques avancées peuvent protéger les nœuds capteurs IoT dans infrastructures critiques — comme centrales électriques — de ces menaces.
Figure 1. CI de sécurité avec fonctions cryptographiques avancées peuvent protéger nœuds capteurs IoT dans centrales électriques et applications similaires des menaces de sécurité.
Cryptographie rendue accessible
La sécurité IoT efficace repose sur quatre piliers :
- Communication sécurisée et authenticité des endpoints
- Gestion robuste de clés pour chiffrement données
- Secure boot pour valider firmware et bloquer malware
- Contrôle fonctionnalités pour activation/désactivation sûre options usine
Les CI de sécurité embarquent ces capacités, permettant aux concepteurs d'exploiter la cryptographie de grade industriel sans expertise profonde. Une approche purement logicielle demande développement extensif et peut introduire vulnérabilités exploitables.
Technologie Physically Unclonable Function (PUF)
La technologie PUF génère des clés cryptographiques uniques à la volée, s'appuyant sur l'aléatoire inhérent des dispositifs MOSFET. Comme la clé n'est jamais stockée, un attaquant ne peut l'extraire. De plus, sonder un PUF altère son comportement, contrecarrant l'ingénierie inverse.
Les PUF agissent comme empreinte digitale matérielle, idéales pour sécuriser clés utilisées pour chiffrer contenus EEPROM. Même si un attaquant lit la mémoire, le déchiffrement est impossible sans la clé dérivée PUF.
Algorithmes symétriques et asymétriques
Les algorithmes symétriques utilisent une clé secrète unique partagée, tandis que les schémas asymétriques emploient une paire clé privée/publique. Les deux sont essentiels : clés symétriques fournissent chiffrement bulk rapide, alors que clés asymétriques permettent authentification et signatures numériques.
Advanced Encryption Standard (AES)
AES est le standard industriel pour chiffrement bulk. Il traite blocs 128-bit à travers une série d'opérations substitution, permutation et XOR pilotées par clé secrète. La même clé sert chiffrement et déchiffrement, assurant confidentialité données.
Signatures numériques pour la confiance
Les signatures numériques confirment qu'un message provient d'un expéditeur connu et reste intact. Algorithmes symétriques et asymétriques peuvent produire signatures, avec schémas asymétriques (ex: ECDSA) offrant assurance plus haute.
Secure Boot avec SHA et ECDSA
Le secure boot vérifie l'intégrité du firmware avant exécution. En pratique, le hash SHA-256 du firmware est calculé, puis signé avec clé privée ECDSA stockée sécurément en environnement développement. Le firmware signé et la clé publique sont embarqués dans la flash du dispositif. Au boot, le microcontrôleur recalcule le hash, vérifie la signature avec la clé publique, et seulement alors exécute le firmware.
Les CI de sécurité modernes intègrent SHA-256, ECDSA, et mécanismes échange clés, permettant à un coprocesseur cryptographique basse consommation de délester les opérations complexes du microcontrôleur hôte.
Un exemple est le DS28S60 : un coprocesseur SPI 20 MHz basse consommationfeaturing PUF, SHA-256/ECDSA-P256 pour secure boot, et échange clés intégré pour chiffrement bout-en-bout.
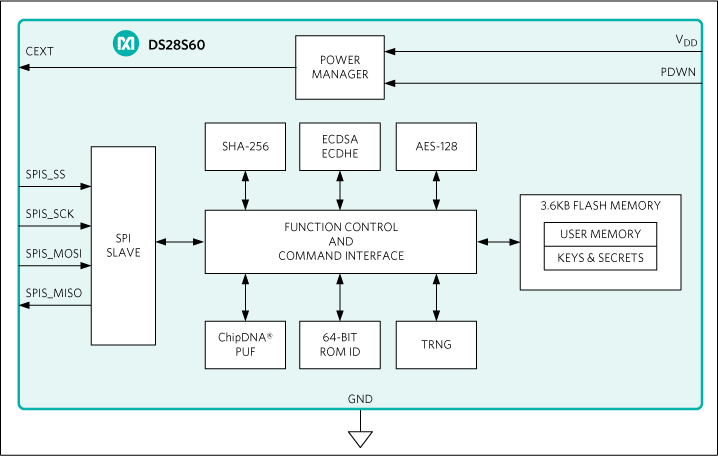
Figure 2. DS28S60 diagramme de blocs simplifié
À retenir
Alors que les nœuds capteurs IoT alimentés par batterie deviennent ubiquitaires, embarquer une sécurité robuste dès le départ est non-négociable. Les CI de sécurité d'aujourd'hui fournissent une suite complète de fonctions cryptographiques — PUF, AES, SHA, ECDSA — permettant aux concepteurs de protéger leurs produits sans devenir experts en cryptographie.
Cet article a été co-écrit par Zia Sardar et Nathan Sharp de Maxim Integrated.
Les Articles Industriels permettent aux partenaires de partager actualités, messages et technologies avec les lecteurs d'All About Circuits d'une façon que le contenu éditorial ne permet pas. Tous les Articles Industriels sont soumis à des directives éditoriales strictes dans l'intention d'offrir aux lecteurs actualités utiles, expertise technique ou histoires. Les opinions exprimées sont celles du partenaire et pas nécessairement celles d'All About Circuits ou ses rédacteurs.
Technologie de l'Internet des objets
- Sécuriser l'Industrial IoT : une feuille de route pratique
- IBASE AGS100T/AGS102T : Passerelles IoT grade entreprise avec sécurité TPM
- Révolutionner la lutte contre l'incendie : Comment l'IoT améliore sécurité, réponse et sauvetage
- Sécurité IoT — Qui porte la responsabilité ?
- Aligner les stratégies sécurité IoT avec les ambitions des opérateurs sur le marché IoT croissant
- Maxim Integrated lance l'authentificateur sécurisé DS28E38 utilisant ChipDNA PUF pour une protection IoT inégalée
- L'essor de l'IdO : Pourquoi la sécurité doit être intégrée dès le premier jour
- Sécurité IoT : surmonter les obstacles au déploiement
- Comment l'IoT transforme le business grand public et la fabrication