



Sécuriser le cycle de vie des compteurs intelligents : six stratégies éprouvées pour confidentialité et résilience
L'Internet des objets se développe à un rythme sans précédent, conduisant à la projection de mille milliards d'appareils connectés d'ici 2035 — bien au-delà des volumes de données actuels. Les compteurs intelligents sont parmi les segments IoT à la croissance la plus rapide. iHS Markit estime que les dépenses en infrastructure de comptage avancé atteindront 13 milliards $ en 2023, contre 9 milliards $ en 2018. Les services publics récoltent les bénéfices de la relève automatisée, facturation précise, et contrôle à distance, tout en réduisant la consommation de ressources.
Cependant, cette expansion explosive élargit la surface d'attaque pour les cybercriminels ciblant les infrastructures critiques ou dérobant des données sensibles. En décembre 2016, le malware « Crash Override » a détourné le réseau électrique ukrainien, désactivant 30 sous-stations et réduisant l'alimentation de Kiev à un cinquième de sa capacité.
Les menaces de sécurité des compteurs intelligents se manifestent tout au long de la vie opérationnelle de l'appareil. Les services publics doivent anticiper divers vecteurs d'attaque — des exploits par canaux auxiliaires comme l'analyse de corrélation de puissance révélant des identifiants, aux violations de données en périphérie ou dans le cloud. Imposer une sécurité de bout en bout, y compris les mises à jour firmware OTA, est essentiel. Comment les services publics peuvent-ils garantir que les déploiements de compteurs intelligents protègent chaque partie prenante ?
Les données résidant dans le compteur — contenant souvent des Informations Personnellement Identifiables — ont des implications directes sur la confidentialité. Les services publics utilisent ces données pour prévoir la demande, déployer la réponse à la demande, et recommander des modèles de consommation, mais elles doivent être gérées responsablement et en conformité avec des réglementations comme le RGPD de l'UE. Une base de données de confiance, ancrée dans la sécurité au niveau appareil, l'authentification, et le chiffrement au repos et en transit, est donc obligatoire.
Six façons dont une plateforme IoT permet des compteurs intelligents sécurisés et privés
Atteindre une sécurité robuste des compteurs intelligents exige une stratégie de cycle de vie holistique — de la production en usine à l'intégration et aux opérations continues (voir Figure 1). La plateforme Arm Pelion IoT intègre les fonctionnalités essentielles de gestion d'appareils et de contrôle d'accès pour soutenir ce parcours. Ci-dessous, nous décrivons six façons clés dont la plateforme protège la confidentialité tout au long du cycle de vie du compteur.
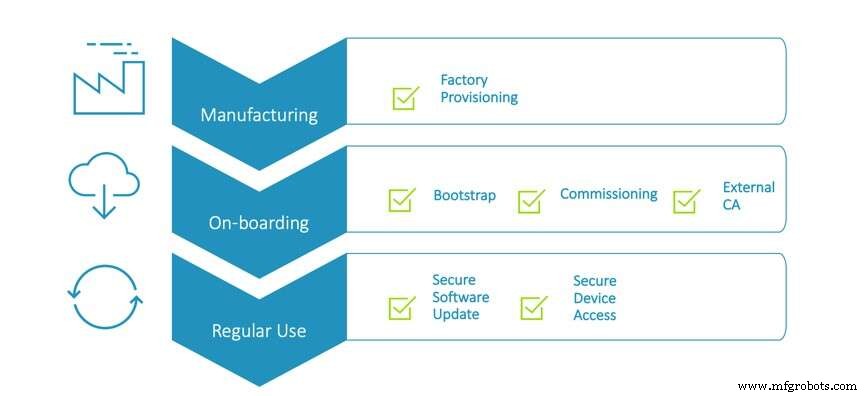
Figure 1 : Exemple de cycle de vie d'appareil sécurisé. (Source : plateforme Arm Pelion IoT)
1. Établir une racine de confiance pour des millions de compteurs lors du provisionnement usine
Les usines de fabrication doivent jongler entre haut débit et robustesse, assurant que chaque compteur est intrinsèquement fiable et démarre sa vie sur le terrain sur un pied sécurisé.
Les installations de production chargées de fabriquer les compteurs intelligents doivent équilibrer scalabilité et résilience pour garantir un appareil de confiance, offrant une base sécurisée pour la vie du compteur sur le terrain. L'injection d'identifiants sur un seul appareil peut atténuer ce risque, mais la capacité d'étendre ce processus à des millions d'appareils est clé pour maintenir l'équilibre entre efficacité et sécurité. La question de la confiance en une usine devient plus préoccupante quand on considère que les entreprises de services publics ne sont pas elles-mêmes fabricantes et sous-traitent souvent production et confiance à des OEM. Comment rendre une usine tierce « de confiance » ?
La confiance est instaurée en administrant des autorités de certification qui référencent croisé la plateforme IoT, le bootstrap, et les serveurs LwM2M (Lightweight M2M). Une gamme d'outils fournie par le fournisseur de plateforme IoT offre un processus linéaire pour la configuration de l'autorité de certification (CA) assurant que seuls les compteurs possédant un certificat signé par une CA et une clé publique peuvent établir une connexion entre l'appareil et son gestionnaire d'appareils.
cliquer pour agrandir l'image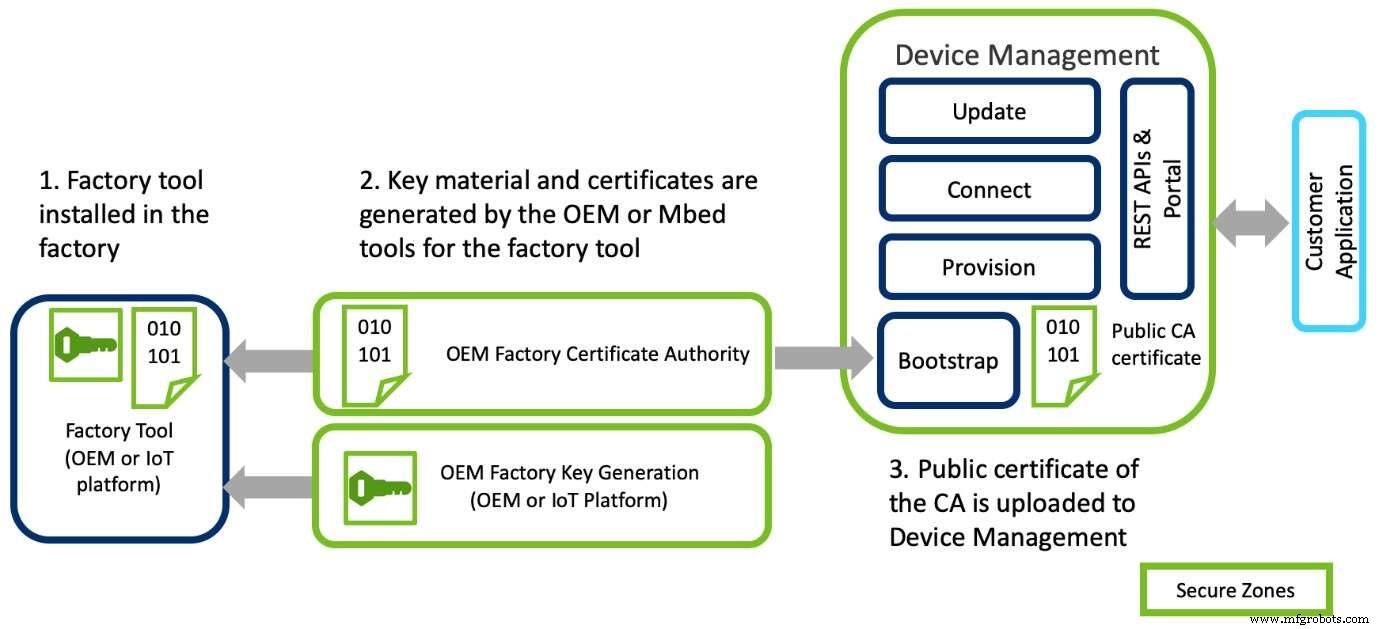
Figure 2 : Exemple de provisionnement usine sécurisé (Source : plateforme Arm Pelion IoT)
Une fois la CA configurée et liée au compte individuel du fabricant, la ligne d'usine est prête à provisionner les appareils en masse. Ce processus en cinq étapes implique :
- Injection de l'image logicielle
- Génération des clés, certificats et paramètres de configuration de l'appareil
- Utilisation d'un outil usine pour injecter les clés, certificats et paramètres générés dans l'appareil sur la ligne de fabrication
- Utilisation d'un gestionnaire de configuration de clés et APIs client configurateur usine (FCC) dans l'appareil pour valider les informations
- Finalisation du processus de provisionnement et blocage du code FCC dans l'image de production pour s'assurer qu'il ne peut pas être accédé après provisionnement
2. Établir des connexions de confiance vers le réseau lors de l'intégration
Comme les OEM sont souvent à un pas du client final, le provisionnement doit rester flexible pour accommoder leurs workflows établis.
Certains fabricants créent clés et certificats en interne avant de les regrouper dans un utilitaire configurateur usine (FCU). Le FCU opère aux côtés de l'outil usine du fabricant pour configurer et injecter un appareil avec les identifiants, qui valident à leur tour les paramètres opérationnels du compteur intelligent. Bien que cette méthode soit efficace, les deux approches offrent une sécurité comparable.
Puisqu'un OEM ne peut pas prévoir où un compteur sera ultimement déployé ou quel compte de service public il rejoindra, garantir que la connexion finale au réseau est fiable est primordial. Fabricants et services publics utilisent donc des clés pré-partagées (PSK) couplées à une liste d'enrôlement. Ce processus vérifie l'ID unique, le faisant correspondre aux identifiants stockés dans un compte Device Management spécifique ; l'appareil est alors assigné à ce compte seulement si l'ID correspond à celui téléchargé dans le portail IoT du fournisseur de services publics.
Les PSK fournissent une clé commune provisionnée de manière sécurisée dans l'appareil et représentant le niveau de sécurité le plus basique. Cependant, comme l'identifiant est pré-distribué, il y a un risque que la liste soit compromise, exposant des millions de compteurs et leurs données. Une infrastructure à clés publiques (PKI) offre une alternative plus forte. En utilisant la PKI, l'introduction entre un appareil et la plateforme IoT est authentifiée avec de la cryptographie asymétrique, liant la signature cryptographique au tiers qui valide le compteur. Cela assure que les identifiants sont générés uniquement sur l'appareil et jamais stockés ailleurs.
Tout en offrant flexibilité aux OEM, tout partenaire IoT réputé maintiendra la sécurité en garantissant une identité unique lors de l'étape de bootstrap. L'interaction se produit dans le cadre du transfert de données avec le serveur de bootstrap sur des communications TLS chiffrées, conçues pour contrer l'écoute, la falsification ou la contrefaçon de messages.
Technologie de l'Internet des objets
- Sécuriser l'IoT pour l'avenir : stratégies d'experts pour un monde connecté plus sûr
- Comment les villes intelligentes exploitent l'IoT, microservices et tableaux de bord pour une gestion d'actifs efficace
- Sécuriser l'adoption IoT : stratégies cybersécurité et vie privée éprouvées pour entreprises
- Naviguer les défis de sécurité dans les réseaux 5G et IPv6 de nouvelle génération
- Sécuriser le 20e anniversaire de l'Internet des objets : protéger notre avenir hyperconnecté
- Usines intelligentes : de la vision à la réalité — pourquoi la plupart des entreprises UK manquent encore la cible
- Comment l'IoT et le cloud computing façonnent l'avenir des données d'entreprise
- Connectivité rurale intelligente : comment le boom du haut débit 2020 transforme entreprises et consommateurs
- Intégration de données en 2024 et au-delà : tendances façonnant l'avenir