



Les programmes de divulgation de vulnérabilités obscurs laissent l'IoT et les systèmes de contrôle industriels exposés
La plupart des vulnérabilités de produits aujourd'hui sont découvertes par des chercheurs indépendants plutôt que par les fournisseurs eux-mêmes, créant un patchwork d'exposition à travers l'industrie.
Les appareils Internet des objets (IoT) et systèmes de contrôle industriel (ICS) deviennent un foyer pour les failles de haute sévérité. Le dernier Rapport sur les risques et vulnérabilités ICS de Claroty note que plus de 600 problèmes critiques ou de haute sévérité ont été divulgués au premier semestre de cette année seulement. Près d'un quart de ces failles n'ont pas de correctif ou ne peuvent être que partiellement corrigées, et beaucoup peuvent être exploitées à distance pour rendre les composants inopérants.
Un exemple récent est le groupe BadAlloc découvert dans les systèmes d'exploitation temps réel (RTOS) et bibliothèques associées de plusieurs fournisseurs. Les attaquants peuvent exploiter ces vulnérabilités pour le déni de service ou l'exécution de code à distance, menaçant toute la chaîne d'approvisionnement logicielle.
cliquer pour image en taille réelle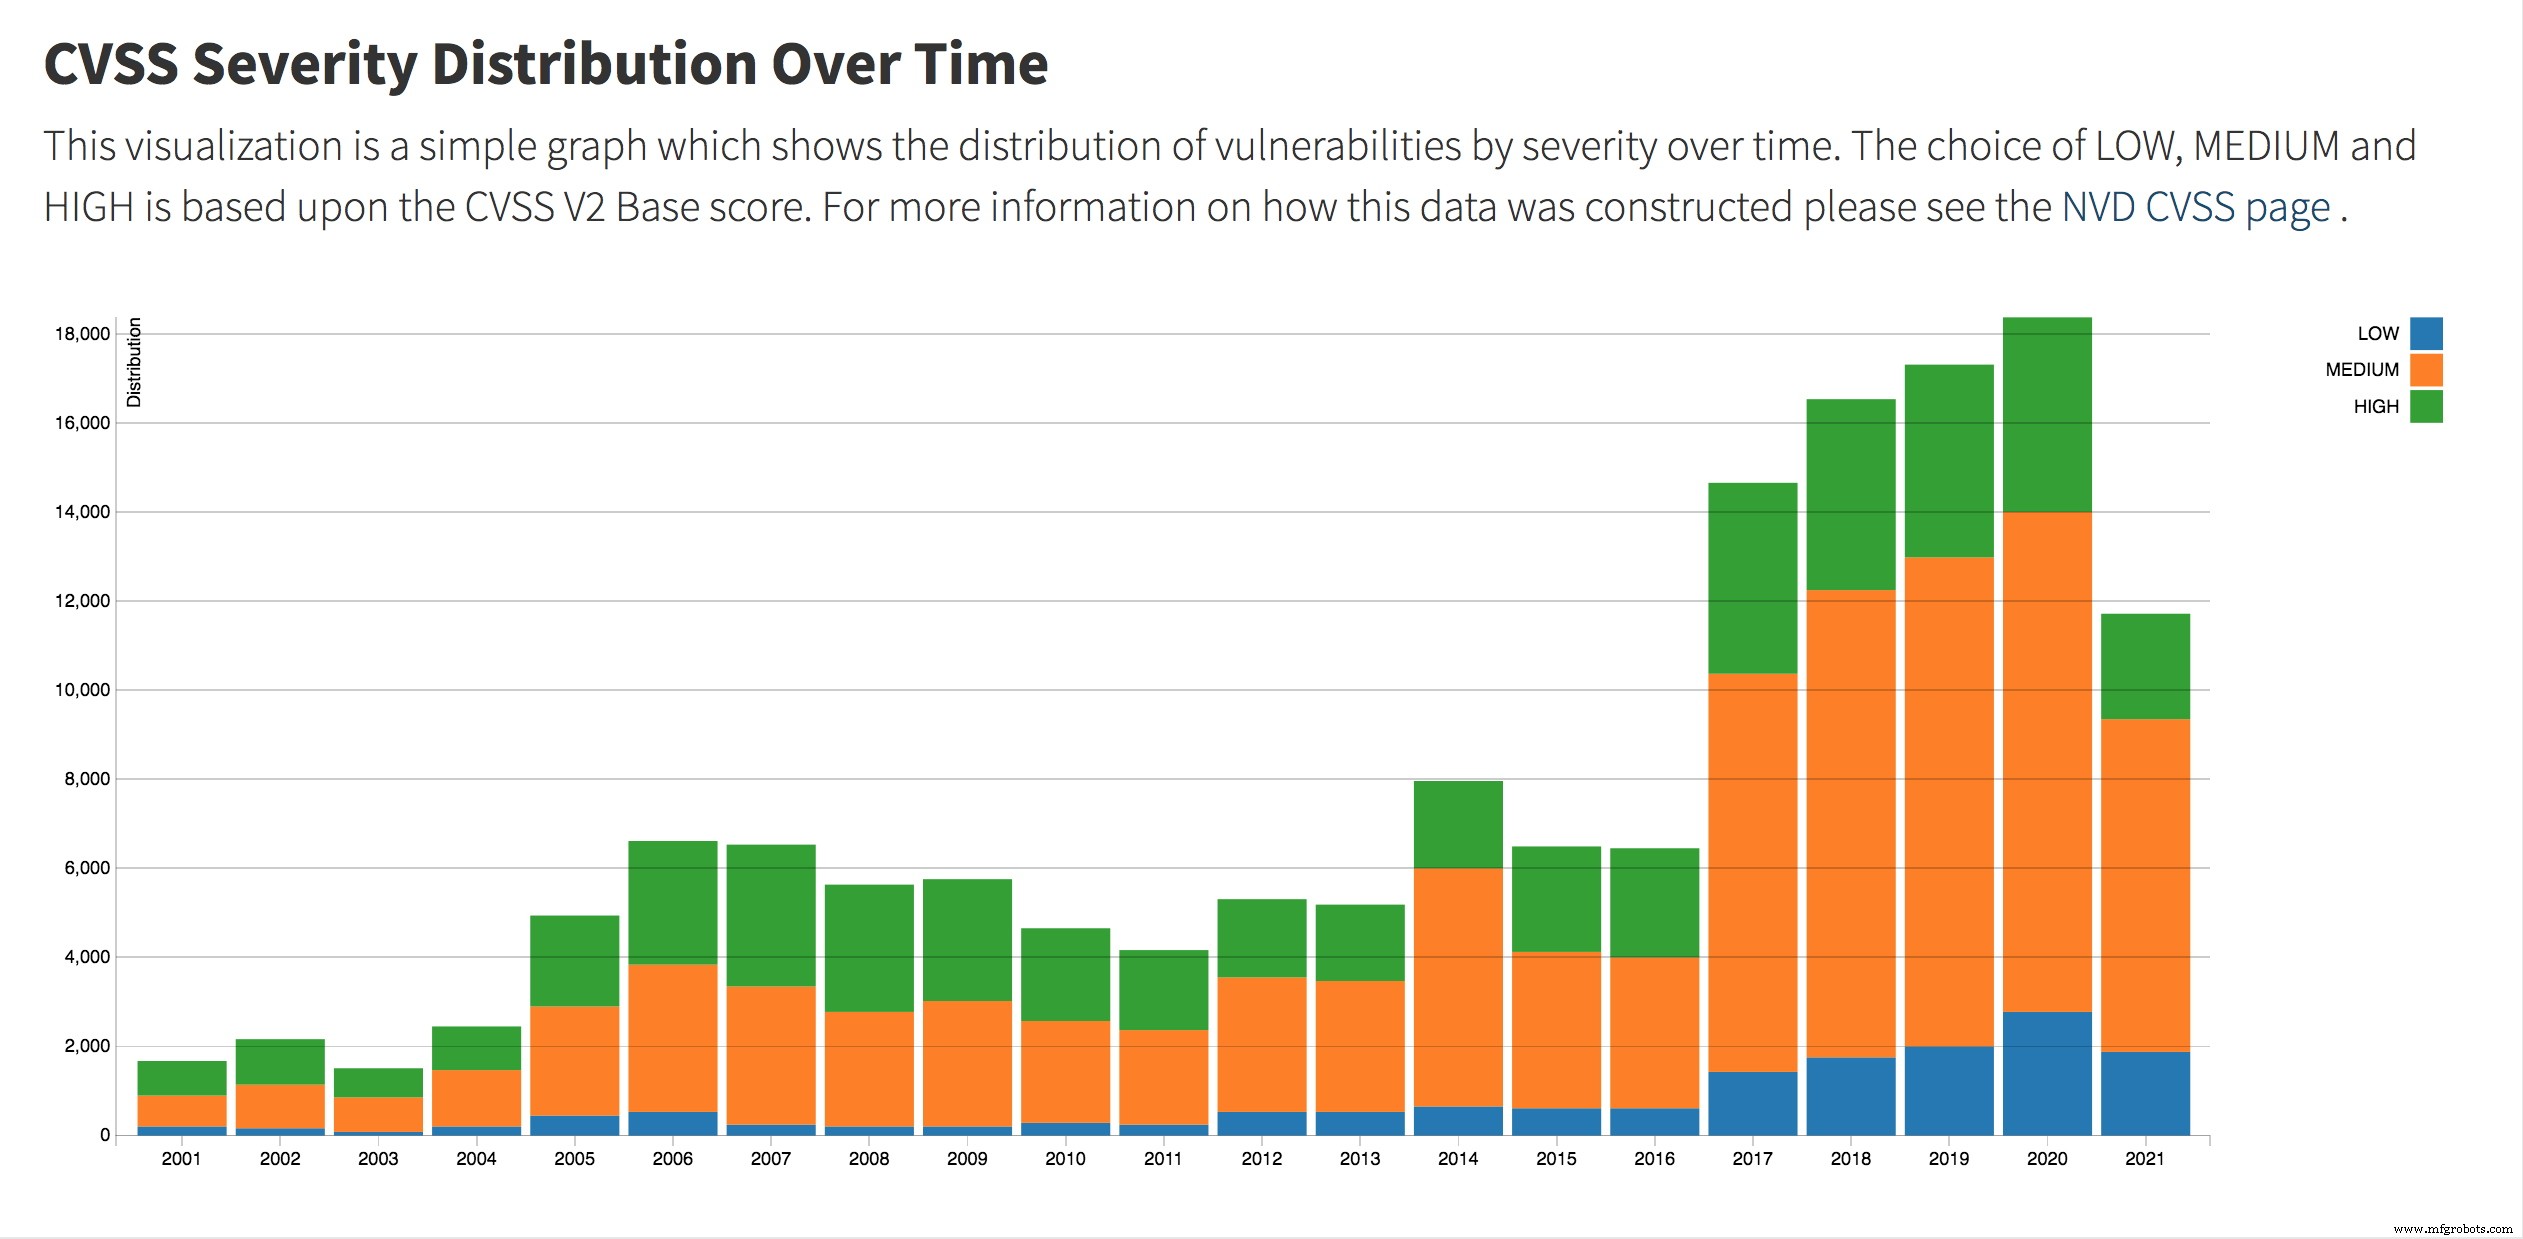
(Source : National Institute of Standards and Technology)
Des millions d'appareils IoT, de technologie opérationnelle (OT) — y compris véhicules et équipements médicaux — sont potentiellement en danger. Pourtant, de nombreux OEM et propriétaires d'actifs ignoraient ces failles jusqu'à ce que Microsoft les divulgue en avril.
Les programmes de divulgation de vulnérabilités (VDP) ont été créés pour combler ce fossé. Comme l'explique le Guide ultime 2021 de Bugcrowd, les VDP « fournissent un mécanisme pour identifier et corriger les vulnérabilités découvertes en dehors du cycle de développement logiciel typique ». Ils sont généralement gérés par des agences fédérales, des groupes industriels ou de grands fournisseurs.
Aucune cohérence entre les programmes
En septembre 2020, la Cybersecurity and Infrastructure Security Agency (CISA) a émis une directive contraignante exigeant que les agences fédérales publient leurs politiques de divulgation de vulnérabilités — une initiative qui a conduit à une prolifération de VDP disparates. La Plateforme VDP de CISA, fournie par Bugcrowd et EnDyna, sert les agences fédérales civiles comme hub centralisé pour que les chercheurs signalent les problèmes de sécurité sur les sites web des agences.
Ron Brash
Cependant, la plupart des VDP se concentrent sur les vulnérabilités de produit plutôt que sur les faiblesses de processus ou de configuration, et il y a peu d'alignement entre eux. « Ces programmes sont partout sur la carte : même les agences fédérales américaines font leur propre chose », déclare Ron Brash, directeur des insights en cybersécurité chez Verve Industrial Protection, dans EE Times. « Aucun d'entre eux n'est configuré pour une efficacité maximale. » Même des cadres respectés comme NIST et ISO/IEC souffrent d'incohérences dans le reporting, l'application et les flux de travail de remédiation.
Brash souligne également un manque de transparence. Les agences fédérales ne possèdent pas les produits commerciaux prêts à l'emploi (COTS) qu'elles achètent, agissant plutôt comme intermédiaires. « Les personnes qui surveillent ces produits manquent de connaissances techniques approfondies, de contraintes budgétaires et de goulots d'étranglement d'approbation », note-t-il, rendant difficile de contraindre les fournisseurs à publier des correctifs ou à faire respecter la conformité.
L'ambiguïté de la propriété s'étend aux avis eux-mêmes. Les grands fournisseurs revendiquent souvent la responsabilité, mais les unités commerciales fragmentées et les piles de produits multi-fournisseurs diluent davantage la responsabilité. « Puisque chaque produit peut combiner plusieurs produits, le nombre de fournisseurs se multiplie encore plus », observe Brash.
Limites du système de rapport CVE
CISA héberge deux VDP centraux aux États-Unis : la National Vulnerability Database (NVD) au NIST et le programme Common Vulnerabilities and Exposures (CVE) géré par MITRE, qui cataloguent les vulnérabilités publiquement connues. CISA publie également les avis ICS-CERT, détaillant les exploits et problèmes opérationnels.
« Même si nous ignorons le processus de divulgation et les aspects de recherche, le système CVE est obscur et complexe », argue Brash. « Les propriétaires d'actifs manquent souvent de l'expertise pour interpréter les avis OT/ICS, conduisant à une paralysie face à des données accablantes. » La complexité est évidente dans la présentation YouTube de Brash, un guide pour naviguer dans les entrées CVE.
De plus, la base de données CVE ne capture pas toutes les vulnérabilités. Selon Risk Based Security, 2 158 vulnérabilités ont été publiées en juillet, dont 670 manquaient d'un identifiant CVE.
John Jackson, fondateur de Sakura Samurai, note que « la couverture CVE se concentre sur les logiciels largement utilisés ; une faille unique à la logique ou au serveur d'une seule entreprise n'apparaîtra jamais dans la base de données. »
Les VDP fédéraux ciblent principalement les agences fédérales, avec des ressources limitées pour les entités commerciales. Bien que certaines industries aient des régulateurs dédiés — comme la North American Electric Reliability Corporation (NERC) pour les services publics — ces cadres peuvent changer avec les changements de politique.
« Certains projets open source gèrent efficacement les divulgations de vulnérabilités », dit Brash. « Certaines parties du noyau Linux ont des processus robustes, tandis que d'autres traînent. Même au sein de l'écosystème Linux plus large, les pratiques de sécurité varient largement. »
Défis du reporting et de la divulgation
Le manque de standardisation dans le reporting place les chercheurs en position d'inconvénient, surtout lorsque des risques juridiques planent sous le Computer Fraud and Abuse Act (CFAA). « De nombreux VDP exigent que les chercheurs s'abstiennent de discuter des résultats, n'offrent aucune compensation et sont supervisés par du personnel non-sécurité », met en garde Jackson. « Cet environnement entrave la collaboration et affaiblit la posture de sécurité globale. »
Un rapport NTIA de 2016 a révélé que 92 % des chercheurs s'engagent dans la divulgation coordonnée, pourtant 60 % citent les menaces juridiques comme facteur dissuasif, et seulement 15 % s'attendent à une prime — bien que 70 % anticipent une communication régulière sur le bogue. Le guide 2021 de Bugcrowd rapporte que 87 % des organisations avec VDP ont reçu une vulnérabilité critique via le programme, mais seulement 79 % compensent réellement les chercheurs pour les découvertes impactantes.
Compte tenu des subtilités des vulnérabilités des produits embarqués, IoT et industriels, Brash appelle à un cadre de divulgation standardisé. Il envisage un registre — semblable aux systèmes de rappel automobile — pour les appareils IoT embarqués, assurant que les OEM et intégrateurs système informent rapidement les propriétaires d'actifs. « Avec un enregistrement clair des vulnérabilités, les propriétaires peuvent choisir d'accepter le risque, d'appliquer des correctifs ou de remplacer l'équipement, imitant le processus de rappel automobile », affirme-t-il.
>> Cet article a été initialement publié sur notre site sœur, EE Times.
Technologie de l'Internet des objets
- Sécuriser l'Industrial IoT : une feuille de route pratique
- Révolutionner la sécurité du firmware : le TCU d'Axiado comme défense de nouvelle génération
- Pourquoi les systèmes IoT industriels sont des cibles privilégiées pour les cyberattaques — et comment les sécuriser
- Sécurité IoT — Qui porte la responsabilité ?
- L'essor de l'IdO : Pourquoi la sécurité doit être intégrée dès le premier jour
- Sécurité IoT : surmonter les obstacles au déploiement
- Rétrofiter la cybersécurité : protéger les systèmes industriels legacy à l'ère de l'IIoT
- Protéger les appareils IoT avec la technologie de tromperie (deception technology)
- Checklist sécurité ICS : 8 étapes éprouvées pour protéger les systèmes de contrôle industriels