



Maîtriser la sécurité IoT : stratégies claires pour la confiance et la résilience
Nous avons rencontré le PDG et fondateur d'Intrinsic ID, Pim Tuyls, pour comprendre le monde de la sécurité PUF, les défis de la sécurité IoT à mesure que la technologie évolue, et comment faire face à l'impact potentiel d'autres menaces, y compris l'informatique quantique.
La plupart des dirigeants avec qui nous parlons de la sécurité de l'Internet des objets (IoT) insistent sur des points similaires : la nécessité d'une racine de confiance forte, de mécanismes d'authentification appropriés et de résilience. Cependant, il existe de nombreuses façons différentes d'activer les divers aspects de cette sécurité. Une entreprise axée sur la propriété intellectuelle de sécurité basée sur la fonction physiquement non clonable (PUF) est Intrinsic ID.
Pim Tuyls a cofondé l'entreprise en 2008 en tant que spin-off de Philips Research. En tant que scientifique principal gérant le cluster de cryptographie chez Philips, il a initié les travaux originaux sur les PUF physiques qui forment la base de la technologie de base d'Intrinsic ID. Fort de plus de 20 ans d'expérience dans les semi-conducteurs et la sécurité, Pim est largement reconnu pour son travail dans le domaine des PUF SRAM et de la sécurité pour les applications embarquées.
Pim Tuyls
Il intervient régulièrement lors de conférences techniques et a écrit abondamment sur le sujet de la sécurité. Il a coécrit le livre Security with Noisy Data, qui examine les nouvelles technologies dans le domaine de la sécurité basée sur des données bruitées et décrit des applications dans les domaines de la biométrie, du stockage sécurisé de clés et de l'anti-contrefaçon. Pim détient un doctorat en physique mathématique de l'Université de Louvain et plus de 50 brevets.
Tuyls a déclaré que son équipe d'environ 30 personnes a beaucoup d'expérience dans l'implémentation de PUF dans de nombreuses situations différentes. Il a souligné lors de notre entretien qu'un différenciateur majeur de la solution d'Intrinsic ID est qu'« il n'y a pas de secrets de clés au repos ».
Que manquent les entreprises de puces ?
EE Times : Selon vous, qu'est-ce que les entreprises de semi-conducteurs manquent lorsqu'il s'agit d'implémenter la sécurité, et sur quoi devraient-elles réfléchir pour garantir que les appareils connectés sont sécurisés ?
Pim Tuyls : La sécurité a pris beaucoup de sens pour beaucoup de gens. Par exemple, la sécurité pour les fournisseurs de semi-conducteurs consiste à protéger les données sensibles, à la fois sur les puces et en transit entre les appareils. Il s'agit de protéger la propriété intellectuelle précieuse qui, lorsqu'elle est volée, altérée ou copiée, peut entraîner des systèmes compromis, de lourdes responsabilités et des pertes majeures. Mais il s'agit aussi de protéger la vie privée et la confidentialité des utilisateurs finaux.
Il y a peu de temps, les entreprises de semi-conducteurs considéraient la sécurité comme un « plus ». Ajouter de la sécurité ressemblait à un fardeau dans de nombreux cas, car elles ne voulaient pas réserver de surface sur la puce pour cela ou ajouter les cycles requis à leurs séquences de démarrage. Nous l'avons vu plus souvent aux premiers jours d'Intrinsic ID, lorsque nous avons débuté en 2008.
Mais les temps ont changé de manière significative. Avec les milliards d'appareils IoT connectés de manière autonome en constante augmentation, les fournisseurs de semi-conducteurs sont parvenus à la conclusion correcte que la sécurité est désormais un « must have » pour eux. Aujourd'hui, nous voyons beaucoup de clients revenir vers nous, qui ne voulaient pas investir dans une sécurité matérielle forte par le passé et qui estiment qu'ils ne peuvent plus s'en passer. Cependant, il reste d'une importance capitale que toute solution de sécurité pour les semi-conducteurs consomme le moins possible de ressources et de coûts, car les volumes énormes de semi-conducteurs pour l'IoT doivent simplement fonctionner avec des marges très minces.
L'authentification et la confiance sont essentielles
EE Times : Y a-t-il des aspects spécifiques de l'IoT qui influencent le besoin de sécurité ? Qu'est-ce qui est exactement nécessaire pour connecter les appareils IoT de manière sécurisée ?
Pim Tuyls : Une chose que tous les problèmes de sécurité IoT ont en commun est qu'ils concernent l'authentification. Quel appareil est autorisé à accéder à certaines données ? Quels appareils sont autorisés sur votre réseau ? Quel matériel est autorisé à exécuter certains logiciels ou à accéder à des données protégées ? Pour pouvoir répondre à ces questions, tous les appareils d'un système doivent être authentifiés. Donc, sans authentification appropriée, il n'y a aucun moyen de commencer à parler de sécurité.
Ainsi, l'un des plus grands défis de la sécurité IoT est de surmonter le problème de la tromperie. Pour être plus précis, dans la plupart des cas liés à la sécurité, la tromperie est causée par l'usurpation d'identité. Dans l'IoT, il s'agit d'appareils malveillants essayant d'obtenir des privilèges qu'ils ne devraient pas avoir. Mais si vous pouvez authentifier l'identité d'un appareil, vous savez ce qui est légitime et ce qui ne l'est pas, réduisant considérablement les chances de tromperie.
Par conséquent, établir une identité de confiance pour les appareils IoT est impératif. C'est particulièrement important pour les semi-conducteurs à haut volume présents dans ces appareils d'avoir une implémentation forte et peu coûteuse d'une racine de confiance. Clairement, toute implémentation de sécurité doit être suffisamment forte, sinon il n'y a pas de sens à cela. Cependant, les volumes énormes dans l'IoT exigent également que la solution ait un faible coût d'implémentation.
Le PUF SRAM assure l'évolutivité
EE Times : Pouvez-vous expliquer un peu plus la sécurité basée sur PUF, et en particulier en quoi votre solution diffère de celle d'autres fournisseurs proposant la sécurité PUF ? Pouvez-vous identifier des fonctionnalités particulières que les clients trouvent utiles ?
Pim Tuyls : Nous fournissons des solutions de sécurité basées sur la technologie de fonction physiquement non clonable, ou PUF, qui est importante pour l'authentification des dispositifs semi-conducteurs. Les PUF convertissent de minuscules variations dans le silicium d'une puce en un motif numérique de 0 et de 1 qui est unique à cette puce spécifique et reproductible dans le temps. Ce motif est une « empreinte digitale de silicium ». L'empreinte est transformée en une clé cryptographique unique pour cette puce spécifique et utilisée comme clé racine pour établir son identité.
La clé racine est reconstruite de manière fiable à partir du PUF chaque fois qu'elle est nécessaire par le système, sans avoir besoin de stocker la clé sous quelque forme de mémoire que ce soit. Puisque les clés ne sont jamais stockées par de vrais PUF, elles sont immuables et inaccessibles pour les adversaires, offrant aux PUF un niveau de sécurité qui leur a permis d'être utilisés dans des marchés de haute sécurité, tels que l'aérospatiale, la défense et la banque. Étant donné que les PUF atteignent ce niveau de sécurité élevé sans utiliser de matériel de sécurité dédié, le coût d'implémentation de la solution totale reste faible, la rendant également idéale pour les marchés à haut volume dans l'IoT.
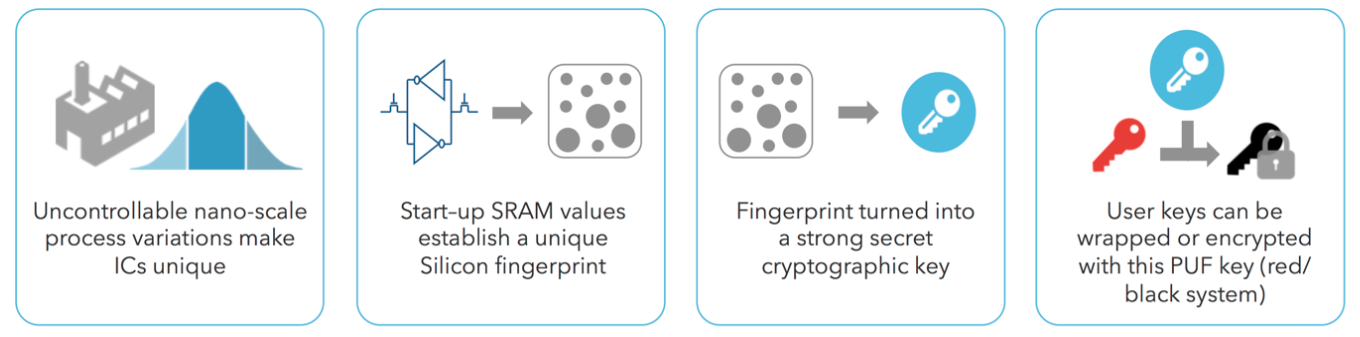
Les PUF convertissent de minuscules variations dans le silicium d'une puce en un motif numérique unique à cette puce spécifique et reproductible dans le temps. Ce motif est une « empreinte digitale de silicium ». L'empreinte est transformée en une clé cryptographique unique pour cette puce spécifique et utilisée comme clé racine pour établir son identité. (Source : Intrinsic ID)
Outre la haute sécurité offerte par la plupart des implémentations PUF, la technologie PUF SRAM déployée par Intrinsic ID, où l'empreinte de silicium est dérivée du comportement aléatoire au démarrage de la mémoire SRAM, offre une fiabilité très élevée dans le temps, une source d'entropie élevée et un historique prouvé avec plus de 250 millions de puces déployées sur le terrain.
Dans certains cas, nous avons vu que la fiabilité de nos PUF SRAM dépassait celle du stockage non volatile pour les clés dans, par exemple, la mémoire flash. En plus de cela, la SRAM est un composant semi-conducteur standard disponible dans n'importe quel nœud technologique et dans chaque processus. Cela assure l'évolutivité des PUF SRAM sur différents nœuds et processus et permet des tests et évaluations faciles car c'est un composant semi-conducteur bien connu. Les PUF SRAM sont également entièrement numériques. L'ajout d'un PUF SRAM ne nécessite aucun jeu de masques supplémentaire, composants analogiques (comme les pompes de charge) ou programmation spéciale.
En quoi différons-nous des autres fournisseurs ? Nous pensons être la seule entreprise de sécurité au monde qui propose des implémentations de la technologie PUF en tant qu'IP matériel, logiciel, et même firmware pour FPGA. Cela signifie qu'en plus des fabricants de semi-conducteurs ajoutant notre IP PUF au matériel de leurs puces, leurs clients peuvent également décider d'ajouter notre technologie à des puces qui ne l'ont pas en matériel. L'implémentation logicielle de notre technologie PUF, appelée BK, s'exécute sur pratiquement n'importe quel type de microcontrôleur (MCU) ou système sur puce (SoC). Et les utilisateurs de FPGA peuvent déployer un PUF Papillon dans la structure programmable de leur FPGA via notre produit Apollo.
Notre technologie a prouvé sa fiabilité pendant de nombreuses années sur le terrain auprès d'un large ensemble de clients et est facile à intégrer dans de nombreux nœuds technologiques différents. De plus, notre technologie PUF offre une entropie très élevée dérivée du silicium d'une puce.
Comment les nœuds en réduction affectent-ils la sécurité ?
EE Times : Les tailles de transistors en réduction en dessous de 5 nm affectent-elles la sécurité, et comment ?
Pim Tuyls : L'impact et l'importance des solutions de sécurité évolutives vers de petits nœuds technologiques peuvent souvent être négligés. En particulier pour la sécurité basée sur le matériel, il n'est pas trivial qu'une implémentation évolue avec la diminution des nœuds technologiques. Par exemple, en dessous de 28 nm, il y a eu de sérieux défis pour faire évoluer la mémoire non volatile (NVM) de la même manière et à la même vitesse que les composants standards. Le développement de la mémoire flash est devenu difficile et coûteux aux nœuds avancés, car la mémoire flash nécessite de nombreuses étapes de masque supplémentaires ajoutant au coût de la mémoire et donc de la puce. Cela cause des problèmes pour de nombreuses solutions de sécurité, car elles utilisent généralement une forme de NVM pour stocker leurs clés secrètes.
Cependant, l'évolutivité est nécessaire pour permettre aux fabricants de puces d'utiliser la même technologie sur différents nœuds, ce qui garantit la continuité et allège le fardeau du développement et de la maintenance du logiciel. Ainsi, le fait que les solutions PUF SRAM aient été déployées dans des nœuds avancés (même en 5 nm) montre que cette technologie permet aux fabricants de puces de faire évoluer leurs conceptions, y compris leur architecture de sécurité, vers des nœuds avancés à l'avenir.
Comment le PUF SRAM gère-t-il le quantique ?
EE Times : Il est clair que des avancées comme l'informatique quantique affecteront la façon dont nous implémentons la sécurité à l'avenir. Comment le PUF SRAM gère-t-il cette avancée, est-il encore efficace ?
Pim Tuyls : Nous voyons qu'il y a beaucoup de confusion dans notre industrie à propos de tout ce qui touche au quantique. La vérité est que la disponibilité réelle des ordinateurs quantiques est encore de plusieurs années. Cependant, cela ne signifie pas que nous devions attendre pour nous y préparer. En examinant le paysage de la technologie PUF, nous voyons que certains des algorithmes cryptographiques utilisés par nous-mêmes et d'autres seront cassés lorsque l'informatique quantique arrivera. Ce sont les mêmes algorithmes qui seront cassés dans toute solution de cryptographie moderne : les chiffrements asymétriques.
Aussi, la longueur de nos clés pour les chiffrements symétriques devra être augmentée. Ces problèmes ne sont pas spécifiques aux fournisseurs de technologie PUF, c'est vrai pour tout fournisseur de sécurité. C'est pourquoi le National Institute of Standards and Technology (NIST) du Département du Commerce américain travaille déjà à la standardisation de la cryptographie post-quantique, les algorithmes que nous devrons tous implémenter à l'avenir pour remplacer la crypto asymétrique actuelle.
En regardant spécifiquement la technologie PUF elle-même, cependant, il n'y a rien à craindre. À l'heure actuelle, il n'y a aucune indication que les extracteurs flous et autres algorithmes utilisés pour dériver des clés à partir des PUF seraient cassés par un ordinateur quantique. En plus de simplement allonger la longueur des clés dérivées, tous les algorithmes liés aux PUF resteront incassables lorsque l'informatique quantique sera disponible. On pourrait dire que les PUF sont « résistants au quantique », mais en réalité, il n'y a simplement aucun lien entre ce que font les ordinateurs quantiques et les algorithmes requis pour dériver des clés cryptographiques à partir d'implémentations PUF. Ni pour nos PUF, ni pour aucun PUF.
Les normes de sécurité IoT aident-elles ?
EE Times : Des normes, certifications et réglementations sont introduites dans le monde entier pour aborder l'IoT et la cybersécurité. Quel rôle ces normes/certifications jouent-elles dans l'industrie — sont-elles utiles ou un obstacle ?
Pim Tuyls : Les normes de sécurité sont incroyablement importantes, mais pas utilisées suffisamment. Avec l'énorme fragmentation du matériel et des logiciels, en particulier dans l'IoT, il y a de graves risques que les normes devront aider à atténuer. Comment pouvons-nous protéger un réseau si tous les appareils jouent selon des règles différentes ? Tant que les réseaux contiennent des appareils qui n'ont même pas les mécanismes de sécurité les plus rudimentaires en place, l'ensemble du réseau restera en danger. Les systèmes de sécurité ne sont aussi forts que leur maillon le plus faible.
Nous voyons certaines initiatives industrielles déterminées à mettre en place des normes pour la sécurité IoT, comme l'initiative PSA d'Arm et l'alliance ioXt dont nous sommes membres. De telles initiatives montrent que les grands acteurs de l'industrie conviennent qu'il faut faire quelque chose pour la sécurité IoT, mais la sensibilisation industrielle à elle seule ne suffit pas. La standardisation de la sécurité doit commencer au niveau gouvernemental pour avoir un réel effet. La seule vraie façon de faire en sorte que tous les fabricants d'appareils se soucient de la sécurité est de les obliger à adhérer à certaines normes, sous peine de responsabilité ou d'amendes.
Le décret exécutif récemment signé par le président Biden est une première étape dans la bonne direction. Cependant, ce n'est pas suffisant. De nombreux autres pays doivent suivre cet exemple, mais les États-Unis devraient également aller plus loin que ce qui est décrit dans ce décret, qui se concentre principalement sur la sécurité logicielle. Toute solution de sécurité forte commence par du matériel de confiance, comme nous le disons : « Rien n'est plus sécurisé que la cybersécurité ancrée dans le matériel. » C'est pourquoi nous pensons que le décret devrait être étendu pour inclure la sécurité du matériel et de sa chaîne d'approvisionnement.
Cultiver une communauté PUF
EE Times : La sécurité est quelque chose de dynamique, qui ne reste jamais immobile. Qu'est-ce qui vous enthousiasme le plus pour un avenir proche, et comment les fabricants d'appareils peuvent-ils garder une longueur d'avance pour s'assurer qu'ils maintiennent une bonne sécurité ? Y a-t-il quelque chose qu'Intrinsic ID fait pour aider dans cet aspect, et qu'est-ce qui arrive de votre part dans un avenir proche ?
Pim Tuyls : Notre priorité absolue en ce moment est d'élargir notre portefeuille de produits et d'améliorer continuellement la qualité des produits existants que nous proposons. Nous nous attendons à avoir de nouveaux produits logiciels plus tard cette année.
Nous avons également une initiative dans laquelle nous essayons de rassembler les différents acteurs de l'écosystème PUF. Nous le faisons via une communauté en ligne appelée PUF Cafe, accessible gratuitement pour toute personne intéressée par la technologie PUF. Ce site partage des actualités et de la documentation mondiales sur la technologie PUF, et organise des « Épisodes PUF Cafe » mensuels, où des intervenants de différentes organisations abordent différents aspects de la technologie PUF et de la sécurité. Un épisode récent portait sur la relation entre le quantique et la crypto. Cette communauté attire des personnes de l'industrie et du monde universitaire, toutes travaillant sur des questions de sécurité ou la technologie PUF elles-mêmes.
>> Cet article a été initialement publié sur notre site sœur, EE Times.
Technologie de l'Internet des objets
- Sécuriser l'Industrial IoT : comment Cisco Cyber Vision complète le paysage sécurité
- Sécuriser l'Industrial IoT : une feuille de route pratique
- Lancer votre projet sécurité IoT/OT : blueprint étape-par-étape
- Comment l'open source propulse l'innovation dans l'Internet des objets
- Pourquoi les systèmes IoT industriels sont des cibles privilégiées pour les cyberattaques — et comment les sécuriser
- Comment le COVID-19 accélère l'adoption de l'IoT dans la fabrication
- Sécuriser l'IoT : Protéger votre réseau des cyberattaques
- Sécuriser votre écosystème IoT : stratégies expertes contre ransomware et cybermenaces
- Sécuriser le paysage IdO : Menaces clés et solutions stratégiques – Partie 2