



CWE matériel piloté par la communauté : Un nouveau cadre pour identifier les faiblesses de conception
Les systèmes informatiques modernes sont plus avancés — et plus complexes — que jamais, et la sophistication des cyberattaques s'intensifie à un rythme stupéfiant. Alors que l'industrie s'est longtemps concentrée sur le durcissement logiciel, les attaquants ciblent de plus en plus la couche matérielle, exploitant des vulnérabilités surgissant lors de la conception, fabrication et exploitation.
La recherche académique et industrielle a documenté des techniques d'attaque avancées basées sur le matériel — mélangeant souvent exploits matériel et logiciel — démontrant que la connaissance du domaine public donne aux pirates un avantage significatif. Les concepteurs matériels, cependant, manquent d'une taxonomie unifiée et d'une base de connaissances partagée comparable aux systèmes bien établis Common Weakness Enumeration (CWE) et Common Vulnerabilities and Exposures (CVE) pour le logiciel.
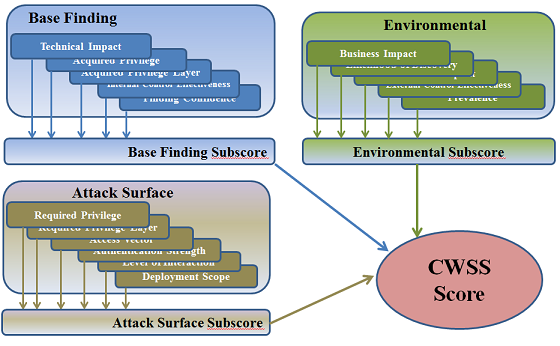
Common Weakness Scoring System (CWSS) (Source : Mitre)
Les architectes et développeurs logiciels s'appuient sur les bases de données CWE et CVE développées par Mitre pour identifier et éviter les failles de sécurité dans le code. Ces ressources permettent un effort collectif pour détecter, cataloguer et corriger les vulnérabilités à travers l'écosystème logiciel.
Alors que le matériel devient une cible primaire, l'industrie doit établir un référentiel tout aussi complet pour les faiblesses de conception matérielle. Un tel cadre permettrait aux praticiens d'adresser des questions clés :
- Où sont les points d'entrée matériels critiques dans ma conception ?
- Quelles faiblesses de conception dois-je surveiller le plus étroitement ?
- Comment les excursions de température, tension ou courant affectent-elles les propriétés du dispositif, et comment les attaquants pourraient-ils exploiter ces anomalies ?
- Quels sont les impacts potentiels d'une attaque matérielle réussie sur le dispositif, la pile logicielle et le système global ?
- Quels incidents récents illustrent ces vulnérabilités ?
- Comment les équipes de validation peuvent-elles détecter et atténuer les failles tôt dans le cycle de vie du produit ?
- Quelles stratégies d'atténuation existent, et quels sont leurs compromis coût-efficacité ?
Pour répondre à ce besoin, un langage standardisé et ouvertement accessible pour la sécurité matérielle est essentiel — permettant aux chercheurs, vendeurs et concepteurs de partager découvertes et meilleures pratiques efficacement.
Dans une étape significative, Intel et Mitre ont collaboré l'été dernier pour lancer la première version d'un CWE centré matériel. En février 2020, Mitre a publié CWE 4.0, étendant son focus au-delà du logiciel pour inclure les vulnérabilités de conception matérielle. L'objectif est d'aider les concepteurs à reconnaître les pièges potentiels dans des blocs IP spécifiques et d'éduquer les futurs professionnels sur les erreurs matérielles courantes.
La nouvelle vue CWE Design Matériel liste déjà 30 problèmes matériels fréquemment négligés. Ceux-ci sont organisés en catégories de haut niveau telles que Fabrication et Gestion du Cycle de Vie, Flux de Sécurité, Séparation des Privilèges, Circuit et Logique Généraux, Cœur et Calcul, Mémoire et Stockage, Primitives Cryptographiques, entre autres.
Bien que cela représente une première étape cruciale, la collection grandira à mesure que la communauté contribuera de nouvelles entrées et exemples. Les parties prenantes de l'industrie, du monde universitaire et gouvernemental doivent collaborer pour étendre et affiner ce CWE matériel cumulatif.
Un CWE matériel robuste permettra aux architectes d'implémenter des atténuations éprouvées, tiendra les concepteurs informés des pratiques secure-by-design, et permettra aux ingénieurs de vérification de détecter les vulnérabilités tout au long du développement. Les chercheurs pourront plus aisément identifier les risques matériels systémiques, concevoir des correctifs efficaces et collaborer across disciplines. En fin de compte, un CWE matériel complet et ouvert accélère l'évolution de matériel sécurisé pour les dispositifs dont nous dépendons quotidiennement.
Depuis trop longtemps, classifier les faiblesses matérielles a semblé intimidant. Alors que le matériel reste un vecteur d'attaque privilégié, l'urgence de cataloguer et d'évaluer ces vulnérabilités — au même niveau que les menaces logicielles — n'a jamais été aussi grande. CWE 4.0 offre une base solide pour que l'industrie se rassemble, favorisant un langage partagé et un écosystème matériel plus sûr.
> Cet article a été publié à l'origine sur notre site sœur, EE Times.
Embarqué
- Éviter les mauvaises surprises dans le design hardware connecté : stratégies éprouvées
- Mouser stocke l'OPTIGA Trust X d'Infineon : sécurité matérielle clé en main pour IoT, maison intelligente et plus
- FPGA MachXO3D de Lattice renforce sécurité hardware avec fonctionnalités Root-of-Trust
- Sécurité matérielle leader de l'IIoT : résistance au sabotage, time-to-market accéléré, protection forte pour fabrication, transport et utilities
- Microchip lance Trust Platform : solutions matérielles IoT sécurisées, pré-provisionnées
- MCU Renesas RX23W : sécurité IoT renforcée avec Bluetooth 5.0
- Comment les accélérateurs matériels alimentent les systèmes IA modernes
- Guide Mis à Jour : Concevoir des Boîtiers Sur Mesure pour Cartes Mères ATX, Mini-ITX et Micro-ATX
- Ingénieurs de Purdue développent un design de transistor caché pour protéger les puces de l'ingénierie inverse