



Renforcer la sécurité dans les systèmes automobiles : Protéger l'avenir des véhicules connectés
À l'avenir, les systèmes d'infodivertissement effectueront des tâches de plus en plus nombreuses. (Image : Fotolia)
En 2015, Audi AG, BMW Group et Daimler AG ont payé un total de 2,8 milliards d'euros pour reprendre l'entreprise de géodonnées de Nokia. L'importance des systèmes de navigation à l'aube de la conduite autonome ne saurait être plus soulignée. Un positionnement exact est requis pour la conduite hautement automatisée et même autonome. Pour cela, les composants les plus importants sont la précision du GNSS Galileo, attendue à l'achèvement final, et les cartes de haute qualité. Les cartes de HERE (précédemment Nokia, précédemment NAVTEQ) sont, selon l'entreprise, déjà utilisées dans quatre systèmes de navigation sur cinq en Europe et en Amérique du Nord. L'investissement de 2015 et toutes les participations supplémentaires faites depuis semblent avoir valu le coup. Mais comment les systèmes de navigation sont-ils protégés des pirates logiciels ? Les licenciés utilisent-ils les possibilités techniques disponibles pour protéger les données suffisamment ? La réponse est probablement non.
Généralement, des cartes mémoire SD sont employées pour charger les données de carte dans un système de navigation. Généralement, l'image de données sur celles-ci est chiffrée — mais seulement en utilisant du logiciel. Ce type de protection contre la copie est apparemment relativement facile à contourner, car la clé de chiffrement du contenu doit être dérivée d'une manière ou d'une autre de l'identifiant de carte publiquement lisible sur la carte même. Un attaquant — ne connaissant pas la clé de chiffrement — clone une carte entièrement, c'est-à-dire copie le contenu chiffré et clone l'identifiant de carte. C'est la réalité à l'ère d'Internet. Peu importe la protection de licence ou contrefaçon ou l'option d'un inventaire de licence central fiable.
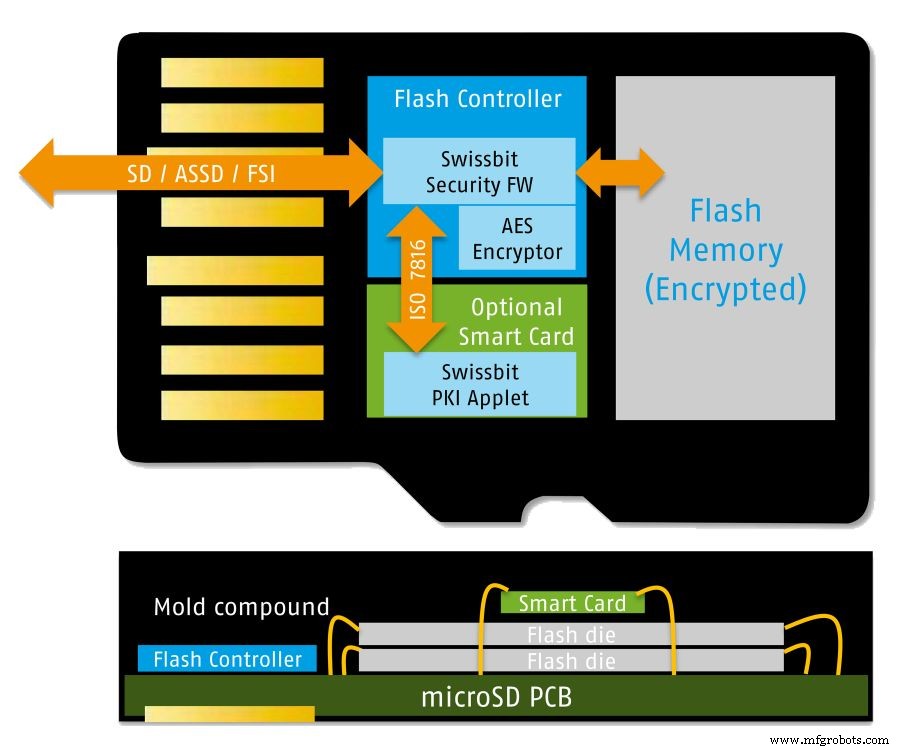
Conception d'une carte microSD sécurisée avec Secure Element (Image : Swissbit)
La protection contre la copie, en revanche, nécessite une fonctionnalité d'authentification cachée qui ne peut pas être piratée. Il existe déjà des solutions qui utilisent des cartes mémoire flash sur le terrain. Swissbit se spécialise dans les produits de mémoire durables pour usage industriel avec disponibilité à long terme et offre des cartes mémoire avec des fonctionnalités de sécurité. Ces cartes mémoire sécurisées combinent une puce de mémoire flash, un SmartCard optionnel et un contrôleur flash. Son firmware spécial avec algorithmes AES et HASH intégrés permet une multitude de scénarios d'application sécurisés.
Le SmartCard JavaCard optionnellement intégré est certifié selon Common Criteria Level EAL 5+. La combinaison de l'identifiant avec la mémoire de données standard offre une solution techniquement élégante. Téléphones portables à l'épreuve des écoutes, bodycams et caisses enregistreuses à l'épreuve de la contrefaçon sont déjà sécurisés avec ce type de carte. La simplicité de distribution et de chargement de contenu ne souffrira pas. Une mise à jour de carte haute résolution serait un test de stress — performance et coût — pour les forfaits de données mobiles. Le chargement à domicile ou le simple remplacement plug-and-play par un mécanicien garantit la simplicité requise.
Une approche au potentiel
L'utilisation de modules de mémoire flash avec Secure Element offre des avantages directs tels que le contrôle des données du système de navigation et la capacité d'assurer la conformité aux termes de licence. Pourtant, en plus, cette approche offre une large gamme de scénarios d'application relatifs à la protection des données et à la cybersécurité dans les voitures. Les systèmes d'infodivertissement sont des plateformes qui offrent une base pour de futurs services de communication. Ces systèmes deviennent de plus en plus importants en tant qu'interface vers les dispositifs TIC et Internet. Lors de l'offre de services payants pour cela, de la réception de contenu média précieux, du paiement de péages, ou du support de cas d'usage de recharge électrique, la question de l'identité unique et, ainsi, d'une entité d'authentification sécurisée se pose à nouveau.
Ici, les cartes mémoire avec un SmartCard intégré offrent la solution idéale également — surtout parce qu'elles peuvent être jumelées de manière sécurisée avec le véhicule et remplacées si facilement quand nécessaire. Une réflexion attentive devrait être prise avant d'abandonner un lecteur de carte SD comme interface sur les dispositifs d'infodivertissement. En utilisant les cartes pertinentes, de nouvelles fonctions peuvent être rétroéquipées et continuellement sécurisées au plus haut niveau cryptographique.
La sécurité comme aspect de sûreté
Ces dernières années, la mise en réseau de plus en plus grande à l'intérieur et à l'extérieur de la voiture — par exemple, la communication Car2Car — a fait de la sécurité au sens de défense contre les cyberattaques un sujet de débat, principalement sur le fond des effets possibles sur la sûreté fonctionnelle. La suggestion d'utiliser des modules de mémoire avec Secure Element, introduite ici, est également intéressante concernant le trafic de données dans les systèmes électriques de voiture. La communication des unités de contrôle électronique (ECU) via des systèmes de bus pourrait être chiffrée si, par exemple, un contrôleur multimédia embarqué (eMMC) avec Secure Element sert de Trusted Platform Module aux nœuds. Grâce à cette fonctionnalité d'authentification, le risque de falsification des communications embarquées peut être évité.
Dans la voiture, il y a deux catégories de sûreté fonctionnelle : liées à la sécurité et non-liées à la sécurité. Cette distinction est généralement faite pour que, par exemple, le système d'infodivertissement n'ait pas accès aux systèmes liés à la sûreté sur la plateforme. Pourtant, même pour les éléments non-liés à la sûreté, l'option de fournir une cybersécurité flexible et durable est requise car le cycle de vie des voitures peut facilement dépasser 10 ans. D'ici là, de nombreuses exigences pas encore évidentes devront être remplies, telles que la collecte de péages, la facturation des recharges électriques, les services médias à valeur ajoutée payants, les abonnements pour les mises à jour de données de cartes de navigation, et bien plus. La valeur ajoutée du système d'infodivertissement augmentera car il effectue des tâches de plus en plus importantes. D'un autre côté, les systèmes IT automobiles seront exposés à des attaques de plus en plus sophistiquées au fil du temps.
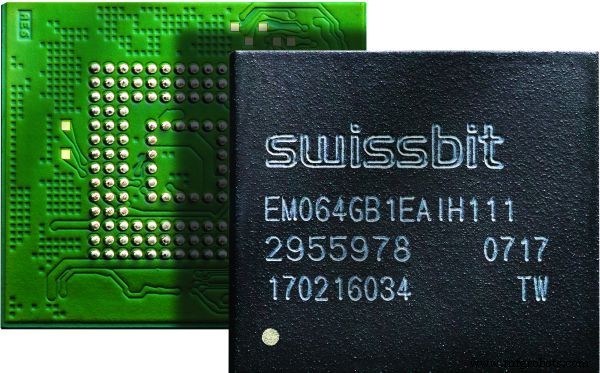
La communication des ECU via les systèmes de bus pourrait être chiffrée si, par exemple, un eMMC avec Secure Element sert de Trusted Platform Module aux nœuds. (Image : Swissbit)
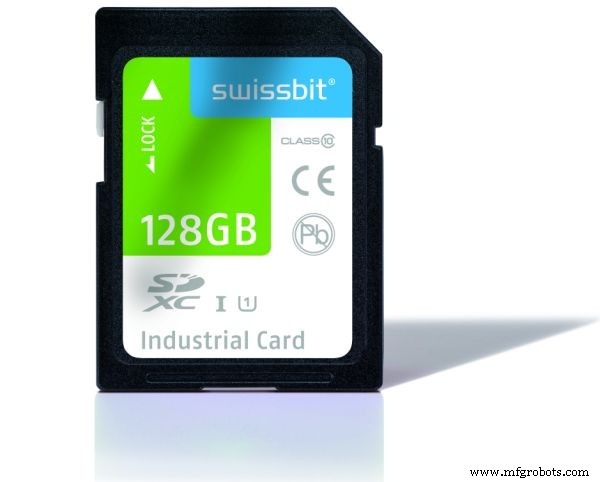
Un support de stockage sécurisé et remplaçable, tel que la carte mémoire SD de Swissbit, serait une solution appropriée pour maintenir la sécurité d'un système d'infodivertissement à jour pendant le cycle de vie d'une voiture. (Image : Swissbit)
Pour des raisons de sécurité et par précaution, un Secure Element flexible et remplaçable dans une carte mémoire devrait être fourni pour la protection des affaires futures. L'institution britannique des normes (BSI) exige l'application cohérente de la technologie de pointe, ce qui ne peut être atteint pour des solutions de sécurité qui ont plusieurs années et surtout basées purement sur la sécurité logicielle, qui offre la flexibilité requise mais jamais la sécurité à long terme requise. Par conséquent, il est conseillé de maintenir l'option d'un module de sécurité matériel remplaçable. Un autre avantage en plus de la modification et du rétrofit faciles : Différentes configurations logicielles-dépendantes du même modèle sont faciles à gérer.
(Image : Fotolia)
Toutes les variantes sont configurées, et avec l'aide du Secure Element sur la carte mémoire, celles achetées par le client sont activées — un moyen efficace de simplifier la diversité des variantes en production. Et quand on décide entre une flash soudée et une mémoire flash amovible, l'effet négatif sur la durabilité des puces NAND dans les modules de mémoire, causé par une combinaison d'accès fréquents et de conditions thermiques difficiles dans la voiture, devrait être considéré. Cela signifie que pour les cartes mémoire qui ne peuvent pas être remplacées par un mécanicien, des solutions significativement plus chères doivent être trouvées.
La protection des cartes à l'aide de cartes mémoire avec une fonctionnalité de sécurité n'est qu'un exemple d'application dans laquelle la combinaison de carte mémoire et SmartCard permet un degré plus élevé de contrôle et de sécurité. En s'orientant vers les technologies de l'information et de la communication et l'électronique grand public, d'autres considérations de sécurité, cycles de développement et mécanismes de marché prévalent que dans la fabrication automobile ; ainsi, l'utilisation d'un élément standard remplaçable offre l'option de créer un haut niveau de sécurité en utilisant la cryptographie basée sur le matériel tout en restant permanemment flexible concernant l'intégration de services additionnels.
>> Cet article a été publié à l'origine sur notre site sœur, EE Times Europe.
Embarqué
- Microprocesseurs : l'évolution de l'informatique à programme stocké
- STMicroelectronics présente des MCUs 28 nm FD-SOI avec PCM embarqué pour groupe motopropulseur, ADAS et électrification
- Swissbit présente une sécurité matérielle de pointe pour dispositifs IoT au it-sa
- Melexis lance un capteur Hall ASIL‑ready pour systèmes automobiles critiques
- Rétrofiter la cybersécurité : protéger les systèmes industriels legacy à l'ère de l'IIoT
- Checklist sécurité ICS : 8 étapes éprouvées pour protéger les systèmes de contrôle industriels
- Sécurité IoT démystifiée : protéger vos appareils connectés
- L'informatique de pointe transforme l'industrie automobile : innovation et conduite autonome
- Intégrer transparente les données de mesure QC dans les systèmes de fabrication pour améliorer le TRG