



Architecture hybride cloud : Moderniser les systèmes legacy avec contrôle on-premise et puissance cloud public
L'architecture hybride cloud permet à une entreprise de combiner une infrastructure sur site étroitement contrôlée avec la puissance d'un service cloud public. Grâce à des niveaux élevés de flexibilité, les solutions hybrides cloud sont l'option privilégiée pour moderniser les applications existantes et legacy.
Cet article est une introduction à l'architecture hybride cloud. Lisez la suite pour apprendre comment les entreprises configurent des systèmes hybrides pour atteindre leurs objectifs techniques et commerciaux plus efficacement qu'avec un cloud public ou privé seul.
Architecture hybride cloud expliquée
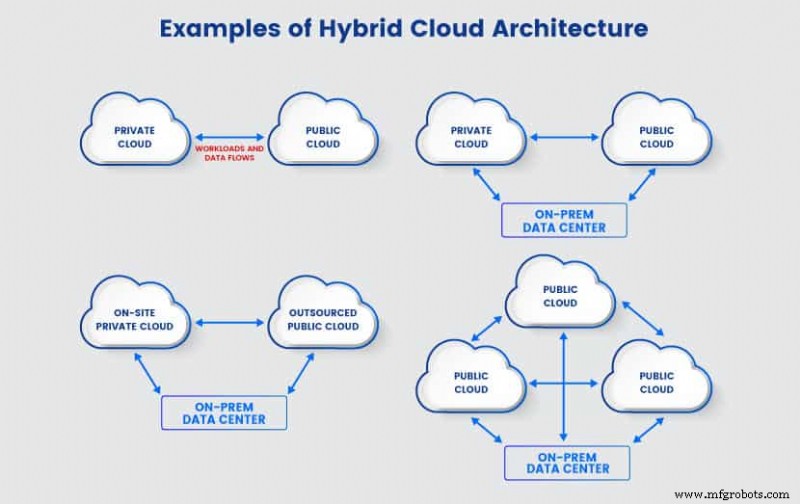
L'architecture hybride cloud est un mélange de deux ou plusieurs types d'infrastructure différents (cloud public, privé, communautaire, bare metal, etc.) liés ensemble en un seul système avec une portabilité totale des charges de travail et des données. Ces architectures varient selon les besoins métier, mais les systèmes les plus courants combinent :
- Un système sur site (bare metal ou cloud privé) avec un cloud public.
- Un cloud public, un cloud privé et une infrastructure bare metal.
- Deux ou plusieurs clouds privés.
- Deux ou plusieurs clouds publics.
Notre comparaison entre clouds public et privé met en évidence les principales différences entre les deux déploiements cloud les plus courants.
Quelle que soit la configuration spécifique, toute architecture hybride cloud partage quatre traits communs :
- Connexion réseau : Les différents environnements dans un cloud hybride partagent les mêmes connexions, soit au sein d'un réseau privé, soit via Internet.
- Intégration complète : La synchronisation des données et des charges de travail se produit à travers chaque composant d'un cloud hybride.
- Gestion unifiée : L'équipe gère une configuration hybride via un seul outil, et chaque environnement utilise le même système d'exploitation.
- Provisioning rapide des ressources : Un cloud hybride peut provisionner rapidement de nouvelles ressources, généralement via un cloud public tiers.
La connexion entre les différents composants est la caractéristique principale d'un cloud hybride. Un hybride offre un système de cloud computing unifié qui permet aux administrateurs de déplacer des services entre les environnements.
S'il n'y a pas d'intégration entre les composants, une entreprise n'a pas de système hybride. Au lieu de cela, la configuration fait fonctionner plusieurs clouds en parallèle et est probablement une forme de multi-cloud.
Les trois aspects principaux de la conception d'une architecture hybride sont la connectivité, la modernisation des applications et la sécurité cloud.
Connectivité
La connectivité et l'interopérabilité sont des concepts fondamentaux d'une architecture hybride cloud. Cette fonctionnalité permet :
- Le mouvement libre des charges de travail.
- L'unification de la gestion.
- L'orchestration des processus.
Le niveau de connectivité impacte directement le fonctionnement du cloud hybride. Pour vous aider à comprendre l'importance de l'interconnectivité dans un environnement hybride, nous utiliserons l'exemple d'une application de trading et de stockage d'actions. Comme indiqué sur le diagramme ci-dessous, l'application repose sur un cloud privé et un cloud public.
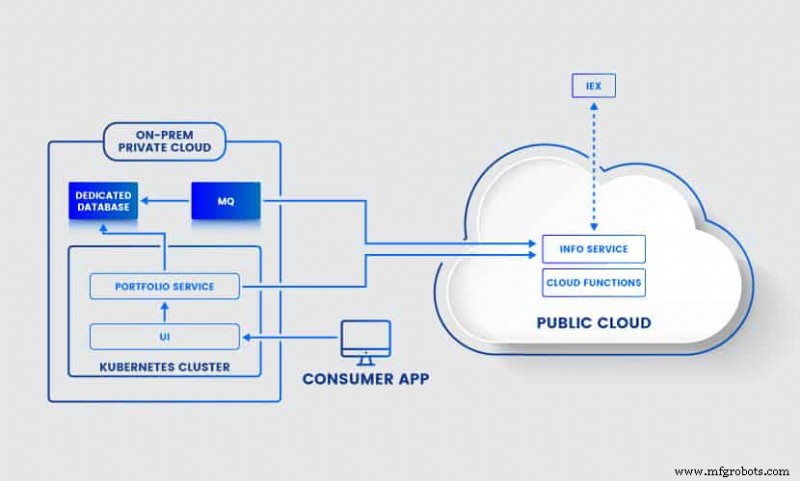
Quand quelqu'un accède à notre application exemple, l'utilisateur atteint un point de terminaison sur un cloud privé et alimente le cluster Kubernetes sur site. Le cluster contient de nombreux services :
- Le front-end de l'application (l'UI).
- Le service MQ qui permet la capacité de file d'attente de messages.
- Le service portefeuille qui permet aux utilisateurs de gérer leurs investissements.
Le portefeuille exécute des opérations dans le cloud privé, mais le service repose aussi sur des tâches dans le cloud public. Le service central dans le cloud public est celui qui récupère les prix des actions depuis l'Investors Exchange (IEX).
Le service MQ suit les niveaux de fidélité des utilisateurs. Ce service nécessite également l'accès au cloud public et notifie les utilisateurs en temps réel des changements dans leur statut de fidélité ou leur portefeuille.
Notre application nécessite des niveaux élevés d'interconnectivité entre le cloud privé et public pour fonctionner correctement. Les charges de travail circulent entre les environnements, et tout le système opère comme une entité unique. La connexion entre le cloud privé et public est vitale, et nous pouvons connecter les deux via VPN, WAN ou une API.
Modernisation des applications
Moderniser des applications monolithiques et les déplacer vers le cloud est l'un des plus grands défis de l'adoption du cloud hybride.
Disons que notre application de trading d'actions a commencé comme un système monolithique sur site. L'application était basée sur Java et avait les mêmes services que dans la configuration cloud public-privé ci-dessus :
- L'UI.
- Le service portefeuille.
- Service MQ.
- Une connexion à l'IEX.
- Une base de données sur site.
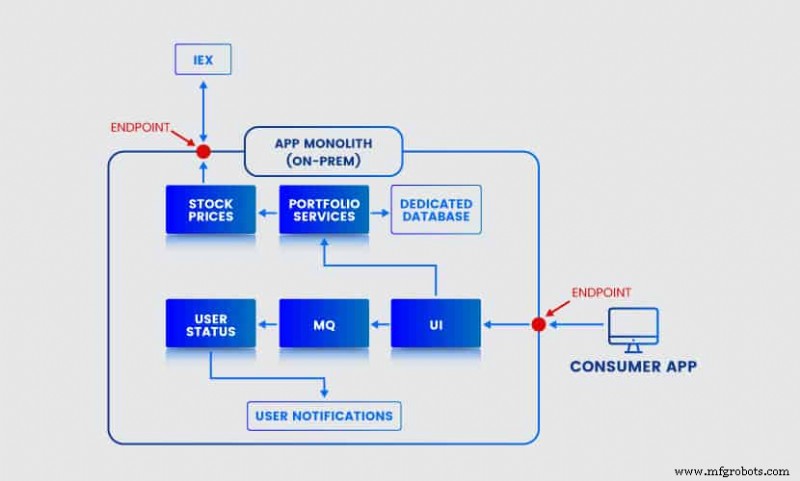
À un moment donné, les architectes ont dû décomposer notre application fictive et la déployer dans le cloud pour prévenir la latence utilisateur.
La déconstruction d'application commence par décider quelles pièces vous voulez extraire du monolithe et déployer dans le cloud. Certains composants sont de meilleures options que d'autres. Dans notre exemple, déployer le portefeuille dans le cloud entraînerait de nombreux sauts réseau inutiles et une latence encore pire.
Déplacer l'UI vers le cloud est une bonne option. Comme la latence est le problème principal, déployer le front-end de l'application à plusieurs emplacements peut améliorer l'expérience utilisateur.
Une fois que vous savez quelle pièce ira dans le cloud, l'étape suivante est le refactoring. Les architectes doivent créer du code de liaison qui permet à l'application de conserver le chemin de communication entre les services. Une fois l'UI refactorisée, nous pouvons déployer le service dans le cloud public. Nous dirigeons seulement un petit pourcentage d'utilisateurs vers le cloud pendant que nous testons le nouveau flux.
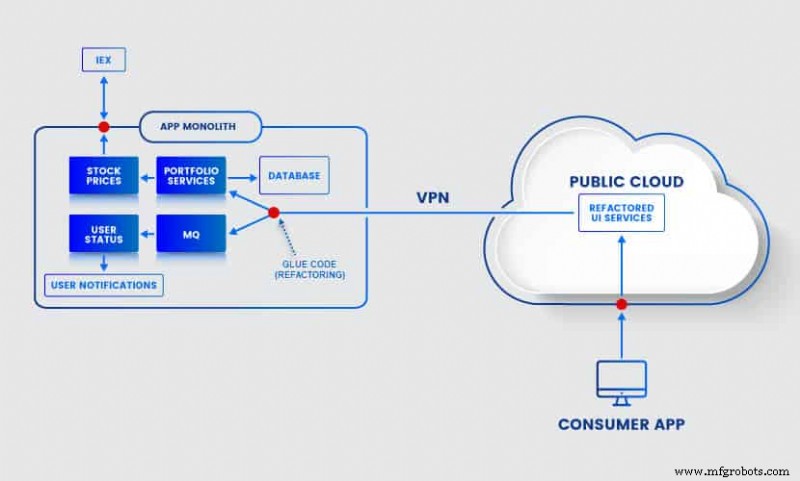
Une fois la configuration cloud public sans erreur, nous pouvons déprécier l'ancienne partie UI et commencer à utiliser le cloud pour tout le trafic. Maintenant, nous pouvons commencer à réfléchir aux autres services que nous pouvons migrer et étendre notre architecture hybride cloud.
Sécurité du cloud hybride
La sécurité cloud dans un système hybride est un défi car l'équipe doit protéger différents environnements et les données qui circulent entre eux. Il y a deux préoccupations majeures lors de la conception d'une architecture hybride cloud :
- Violations de données potentielles.
- Lois strictes sur la confidentialité comme RGPD, HIPAA et PCI.
Le point de départ est de déterminer les risques de sécurité cloud qui accompagnent votre trafic réseau nord-sud et est-ouest. Le trafic nord-sud est toute activité voyageant des utilisateurs finaux vers les centres de données ou environnements cloud. Le trafic est-ouest est les données circulant entre les composants du cloud hybride.
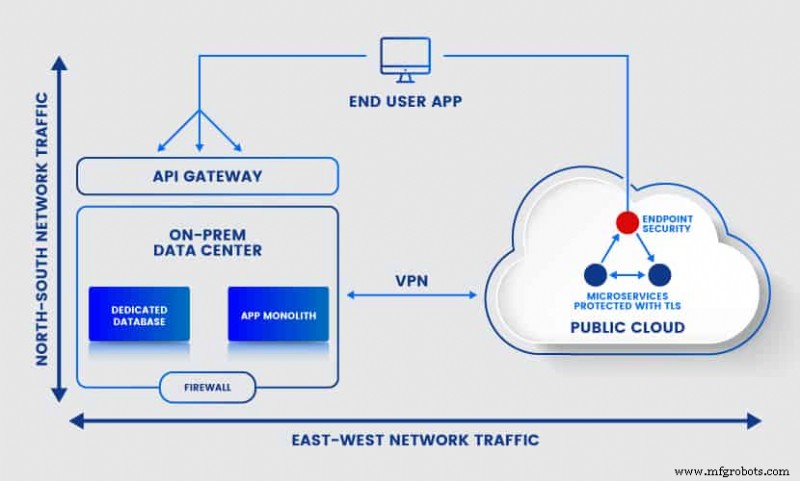
La sécurité périmétrique est cruciale pour toute architecture hybride cloud avec des composants sur site. Que vous exploitiez un centre de données bare metal ou un cloud privé, assurez-vous que le périmètre dispose de :
- Un pare-feu.
- Sécurité des terminaux avec passerelles API sécurisées.
- Sécurité zero-trust.
La sécurité du cloud public est principalement la responsabilité du fournisseur, mais le client joue aussi un rôle. Par exemple, si vous avez un worker Kubernetes avec plusieurs services configurés dans le cloud, l'ajustement fin de la sécurité des terminaux du composant et de l'authentification des requêtes relève de la responsabilité du client.
Sécuriser le trafic est-ouest dans une architecture hybride cloud nécessite d'assurer une communication sûre entre les environnements. La segmentation réseau est une bonne tactique pour protéger le trafic est-ouest. Créez des politiques strictes limitant les segments auxquels les utilisateurs, administrateurs et processus peuvent accéder.
Dans un environnement Kubernetes, la micro-segmentation vous oblige à configurer des certificats TLS pour les requêtes entre microservices. Chiffrez les requêtes et les données (en vol et au repos) le plus tôt possible dans leur cycle de vie. Une autre bonne pratique Kubernetes est de configurer un contrôleur d'admission qui ajoute des niveaux de vérification supplémentaires après l'authentification initiale.
Types d'architecture hybride cloud
Comme les clouds privés sont uniques et que chaque fournisseur de cloud public offre des services différents, il n'y a pas de solution hybride universelle. Cependant, chaque cloud hybride correspond à l'un de deux types principaux : l'architecture hybride cloud traditionnelle et moderne.
Architecture hybride cloud traditionnelle
L'architecture hybride cloud traditionnelle se concentre sur la transformation des centres de données en clouds privés. Une fois la configuration sur site prête, l'équipe conçoit une connexion avec un cloud public pour créer un flux de travail et de données transparent. Cette infrastructure IT unifiée est idéale si :
- L'organisation doit garder des données sensibles dans un cloud privé pour des raisons réglementaires.
- L'entreprise souhaite migrer vers le cloud pour améliorer les applications legacy et les performances.
- L'équipe veut déplacer des charges de travail existantes sur site vers un cloud public pour réduire l'empreinte du centre de données.
- L'entreprise souhaite migrer des charges de travail inconstantes vers le cloud public.
- L'équipe veut utiliser le cloud public pour provisionner rapidement des ressources de développement et test (capacité vitale pour les équipes DevOps efficaces).
Typiquement, l'architecture hybride cloud traditionnelle repose sur une solution pré-packagée ou un middleware de qualité entreprise qui intègre les ressources cloud à travers les environnements. Une console centrale et des outils de surveillance cloud unifiés maintiennent la configuration en bonne santé.
Architecture hybride cloud moderne
L'architecture hybride cloud moderne se concentre moins sur la connectivité entre composants et plus sur la portabilité des charges de travail. Ainsi, le système peut utiliser de manière transparente le meilleur environnement pour toute tâche.
Ce type d'architecture hybride cloud permet aux organisations d'exploiter les technologies cloud-native et d'utiliser des microservices pour décomposer les applications en composants plus petits et réutilisables. Les microservices assurent un déploiement, une gestion et des performances cohérents et fiables à travers différents clouds et fournisseurs.
Dans l'architecture hybride cloud moderne, les lignes entre clouds public et privé sont moins distinctes. De nombreux fournisseurs offrent maintenant des services de cloud public qui s'exécutent dans le centre de données sur site du client. Les clouds privés, qui tournent traditionnellement sur site, peuvent maintenant opérer :
- Dans un centre de données hors site.
- Sur des réseaux privés virtuels (VPN).
- En tant que cloud privé virtuel (VPC).
L'Infrastructure-as-code (IaC) est un aspect significatif de l'architecture hybride cloud moderne. L'IaC permet aux développeurs de provisionner rapidement de nouveaux environnements à la demande.
Conception et construction d'une architecture hybride cloud
Avant de concevoir une architecture hybride cloud, considérez la liste de contrôle ci-dessous pour vous assurer que votre plan ne rencontre pas d'écueils.
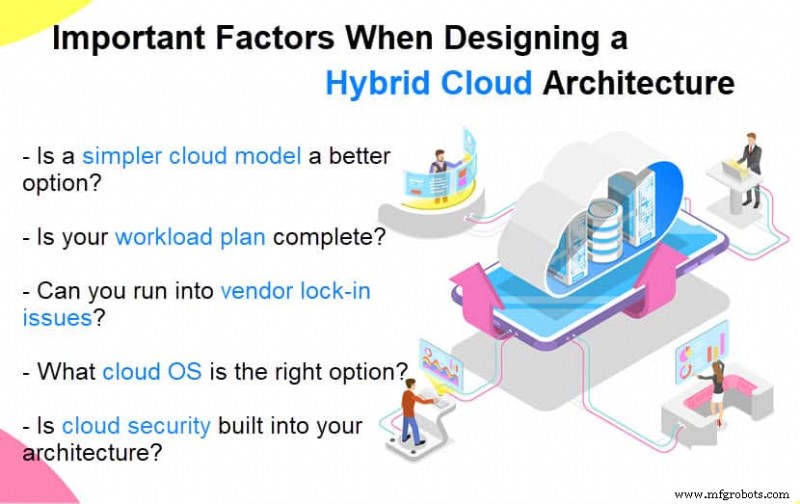
Envisagez des modèles de déploiement plus simples et moins coûteux
Un cloud hybride repose sur une intégration complexe entre différents environnements, ce qui en fait un choix idéal pour les charges de travail à haut volume et les systèmes distribués. Si votre application n'a pas de charges de travail intenses et n'a pas besoin de chevauchement de flux, déployer un modèle cloud plus simple pourrait être une meilleure option.
Une fois l'application et sa base d'utilisateurs en croissance, commencez à penser à l'expansion vers un cloud hybride pour maintenir les niveaux de performance.
Établissez un plan approfondi pour vos charges de travail
Commencez la conception de l'architecture en déterminant comment et où chaque charge de travail s'exécutera. Ce plan nécessite un équilibre délicat entre :
- Besoins d'accessibilité interne.
- Exigences de conformité.
- Besoins de l'application.
Considérez les facteurs suivants lors de la planification de l'environnement à utiliser pour chaque charge de travail :
- Niveaux de sécurité.
- Obligations légales.
- Prix du service.
- Accessibilité.
- Exigences de l'application.
- Emplacements des utilisateurs.
Si votre entreprise traite des données sensibles, planifiez où vous stockerez ces informations et quels systèmes auront accès aux données précieuses. Considérez aussi si certains systèmes legacy ne pourront pas fonctionner correctement dans un environnement cloud.
Méfiez-vous du verrouillage fournisseur (vendor lock-in)
Construire un cloud hybride sur une plateforme qui ne peut pas gérer vos charges de travail peut créer des problèmes coûteux à l'avenir.
Les équipes cherchant un partenaire SaaS ont une plus grande marge d'erreur, mais les entreprises qui veulent construire une application via un fournisseur PaaS ou IaaS doivent faire le bon choix dès le départ pour éviter de sérieux problèmes de vendor lock-in. Lors du choix de votre fournisseur de service cloud, considérez :
- Coût du service.
- Technologies utilisées.
- Outils de gestion.
- Emplacements physiques des centres de données.
- Accords de niveau de service (SLA).
- Support pour environnements bare metal et cloud privé.
- Politiques de sécurité, gouvernance et métier.
- Dépendances de service.
Choisissez le bon OS cloud
Un système d'exploitation cloud permet à une équipe de surveiller et gérer un environnement hybride via un seul ensemble d'outils. Le Cloud OS doit simplifier la gestion et accorder de l'agilité, donc choisissez le logiciel qui correspond aux besoins de vos développeurs. Parmi les options les plus populaires :
- Kubernetes.
- VMware Cloud.
- OpenStack.
- Nutanix.
Choisissez le Cloud OS en fonction de l'outil qui offre la bonne approche de gestion des données. Idéalement, l'OS ne devrait pas vous obliger à reformer toute l'équipe IT.
Intégrez la sécurité dans votre architecture hybride cloud
Traitez les contrôles et politiques de sécurité comme une pièce fondamentale de votre architecture hybride cloud. La sécurité ne doit pas être une réflexion après coup, alors assurez-vous que des niveaux de protection appropriés sont un bloc de construction pour chaque environnement.
Commencez à penser aux risques de cybersécurité le plus tôt possible dans le processus de conception. DevSecOps est une bonne approche lors de la construction de systèmes cloud si vous souhaitez penser à la sécurité dès le départ.
Une option cloud idéale pour la modernisation d'applications
L'architecture hybride cloud permet à une entreprise de moderniser ses applications en connectant des clouds à l'infrastructure IT existante. Cette approche fait des clouds hybrides une option idéale pour toute entreprise qui souhaite utiliser le cloud computing tout en gardant un contrôle strict sur son infrastructure IT.
Cloud computing
- Hybrid IT : pourquoi le cloud n'est pas la fin de partie
- Outils de surveillance AWS : maîtriser sécurité et performance cloud
- Pourquoi la maîtrise du cloud est la seule voie à suivre en 2017
- Cloud hybride : avantages, inconvénients et comment choisir la bonne stratégie
- Choisir la bonne stratégie Cloud : Solutions Public, Privé et Hybride expliquées
- Maîtriser Azure Cloud : Compétences Essentielles & Parcours de Carrière
- Construire des Applications Hybrides Blockchain-Cloud avec Ethereum & Google Cloud
- Maîtriser AWS Cloud : Essentiels Clés & Compétences pour le Succès
- Architecture Réseau AWS Cloud : Guide Pratique