



Sécuriser l'IA embarquée avec un environnement d'exécution de confiance sur un FPGA SoC sécurisé
Cet article démontre comment un environnement d'exécution de confiance (TEE) combiné à un FPGA SoC sécurisé peut protéger les systèmes d'IA embarqués dans les véhicules modernes.
La Partie I de cette série, « Environnements d'exécution de confiance dans les voitures connectées », expliquait que si les TEE sont omniprésents sur smartphones, leur adoption dans les systèmes automobiles reste limitée. L'absence de TEE peut exposer des fonctions critiques du véhicule à des attaques. Dans la Partie II, nous nous concentrons sur l'IA embarquée comme cas d'étude et montrons comment un TEE contemporain et un FPGA SoC forment une base de sécurité robuste.
Système typique d'IA embarquée
L'IA embarquée, composant clé des systèmes avancés d'aide à la conduite (ADAS), est plus largement déployée que la conduite pleinement autonome. En utilisant des caméras ou d'autres capteurs, elle fournit des conseils de sécurité contextuels et prend en charge des commandes intuitives comme la voix et les gestes. Par exemple, des caméras orientées vers l'intérieur surveillent les conducteurs de camions pour détecter signes d'ébriété, distraction, somnolence ou fatigue, les alertant pour prévenir les accidents. Cette technologie est déjà courante dans les flottes commerciales et pénètre progressivement les véhicules grand public pour améliorer la sécurité du conducteur. Les caméras IA peuvent aussi détecter quand des enfants ou animaux sont laissés sans surveillance, atténuant les risques liés à la chaleur.
Une plateforme embarquée typique suit le comportement du conducteur, vérifie l'utilisation de la ceinture de sécurité et peut être entraînée à identifier des objets d'intérêt — téléphones, porte-clés, sièges bébé, etc. Elle doit effectuer l'inférence d'apprentissage automatique sur des flux vidéo, communiquer avec d'autres ECU (ex. ADAS central ou infodivertissement), et prendre en charge les mises à jour firmware sécurisées. Fonctions additionnelles : détection d'angle mort via caméras latérales arrière et déchargement de l'authentification du réseau embarqué (IVN) depuis l'ADAS central.
Exemple de durcissement matériel
Le FPGA SoC PolarFire de Microchip illustre une plateforme capable d'intégrer des charges de travail à criticité mixte. Il offre une inférence ML efficace sur le tissu FPGA tandis que le sous-système processeur RISC-V quadricœur gère les tâches de contrôle et surveillance. Le système supporte un RTOS déterministe aux côtés d'une distribution Linux économe en énergie, comme illustré à la Figure 1.
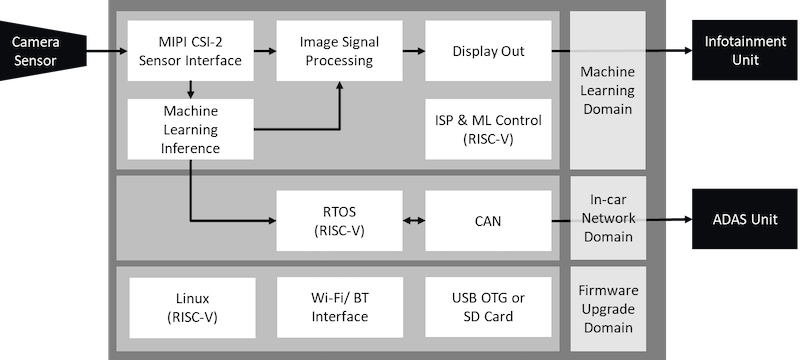
Figure 1. Plateforme IA Embarquée PolarFire SoC. L'inférence ML s'exécute sur le tissu FPGA. Le SoC RISC-V héberge les fonctions de contrôle et surveillance.
Le PolarFire SoC intègre des fonctionnalités de sécurité matérielle telles que boîtier inviolable, contre-mesures d'analyse de puissance différentielle (DPA) et démarrage sécurisé via une flash de démarrage 128 ko activée SECDED. Ces mesures protègent le dispositif des attaques par canaux auxiliaires, empêchent le clonage de bitstream et permettent aux constructeurs de restreindre la programmation FPGA aux unités autorisées.
Protection des modèles d'inférence IA et des actifs de données
Les actifs de données critiques sur cette plateforme incluent :
- IVN (bus CAN) – un accès non autorisé pourrait compromettre le contrôle du véhicule.
- Données personnelles conducteur/passagers – doivent rester confidentielles pour conformité vie privée.
- Code et données OTA – doivent résister à la corruption ou au détournement.
- Modèles d'inférence IA – vulnérables au vol de propriété intellectuelle ou aux attaques par empoisonnement de modèle.
- Secrets cryptographiques – essentiels pour l'authentification des messages IVN.
Concevoir pour la confidentialité, intégrité et disponibilité (CIA) est essentiel pour sauvegarder ces actifs. Surfaces d'attaque typiques et menaces :
| Surface d'attaque | Exploitation potentielle |
|---|---|
| Couches Application et Réseau | Malware ou débordements de tampon ciblant IVN, OTA, ou fuite PII. |
| OS riche | La surface expansive de Linux peut permettre compromission système ou intrusion dissimulée. |
| Capteurs | Piratage de modèle ou ML adversarial via accès mémoire, menant à comportement ADAS erroné. |
| Capteurs | Inversion de modèle substitut – un attaquant peut reconstruire le modèle d'inférence par observations entrées-sorties. |
Implémentation d'un environnement d'exécution de confiance
Un TEE qui impose la sécurité-par-séparation est une contre-mesure puissante pour une architecture zero-trust. MultiZone® Security de Hex Five, par exemple, tire parti des primitives de partitionnement mémoire (PMP sur RISC-V, MPU sur ARM) et des niveaux de privilège CPU pour créer des zones isolées. Sur le PolarFire SoC, MultiZone partitionne le système en cinq conteneurs sécurisés, comme le montre la Figure 2.
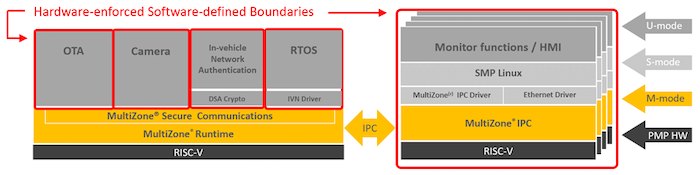
Figure 2. MultiZone crée cinq zones sur PolarFire Seuls MultiZone opère en mode M (CPU Ring 0 sur RISC-V) ; chaque boîte rouge désigne une zone définie logiciellement, séparée matériellement.
Les cinq zones sont :
- OTA – protège la CIA des mises à jour over-the-air.
- Caméra – sécurise les flux de données des capteurs.
- Authentification IVN – fonctionne comme un HSM, protégeant clés cryptographiques et signatures.
- RTOS – contrôle le trafic IVN.
- Enclave Linux – contient les fautes provenant du système d'exploitation.
Cette configuration démontre comment un TEE, associé à un matériel durci, établit une plateforme sécurisée fondamentale pour l'IA embarquée.
TEE comme couche de sécurité fondamentale
Une posture de sécurité automobile robuste devrait inclure au moins les couches suivantes :
- Contrôles de sécurité au niveau application.
- Système de détection/prévention d'intrusion (IDPS) pour le trafic réseau.
- Mécanismes OTA sécurisés.
- Environnement d'exécution de confiance.
- Matériel avec primitives de sécurité intégrées et racine de confiance.
L'intégration de TEE dans les véhicules parallélise la protection trouvée dans les smartphones modernes, offrant une voie vers une sécurité véhiculaire accrue.
Cet article a été co-écrit par Diptesh Nandi de Microchip.
Les articles industriels offrent aux partenaires une voie pour partager des insights techniques avec les lecteurs d'All About Circuits. Ces articles adhèrent à des directives éditoriales strictes et reflètent les points de vue du partenaire, pas nécessairement ceux d'All About Circuits.
Technologie industrielle
- Configuration analyse AC, DC, transitoire, Fourier et options SPICE
- Netlists SPICE vérifiées et circuits d'exemple
- Maîtriser les directives using C# : Imports, alias et directives static
- ST et YouTransactor lancent un SoC PCI-sécurisé alimentant 50k+ terminaux paiement mobile
- Choisir le bon encodage FPGA : étude pratique avec le Jeu de la Vie de Conway
- Pourquoi les pièces OEM d'origine surpassent les pièces de rechange pour la fiabilité long terme
- Pourquoi les VIA-in-Pad Améliorent la Performance PCB : Avantages Clés
- Améliorer le moulage en sable avec l'impression 3D : outillage plus rapide et délais réduits
- Accès distant gRPC sécurisé avec grpcurl sur appareils PLCnext