



Appareils IoT non configurés : la menace cachée pour votre maison intelligente
La prolifération d'appareils connectés a transformé des objets du quotidien en appareils « intelligents ». Si cette connectivité offre de la commodité, elle introduit aussi des failles de sécurité significatives, selon Ken Munro, partenaire chez Pen Test Partners.
De nombreux consommateurs achètent des produits IoT et les laissent dans leur état par défaut, les traitant efficacement comme des points d'accès Wi-Fi ouverts et non chiffrés. Cette pratique crée un point d'entrée vulnérable que les attaquants peuvent exploiter sans aucune connaissance spécialisée.
Malgré les avis de l'industrie, le risque spécifique des appareils non configurés reste largement non abordé dans les directives des fabricants et les cadres réglementaires, y compris le Code de pratique pour la sécurité de l'IoT grand public.
Vecteurs d'attaque
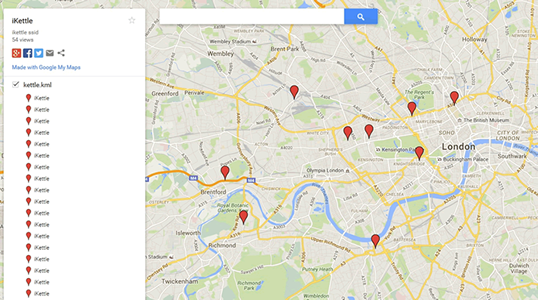
Identifier un appareil non configuré est simple. Un attaquant peut localiser le SSID via des services de géolocalisation tels que wigle.net. Exemples courants :
- Bouilloires – SSID :
iketttle - Spas – SSID :
BWGSPa - Google Chromecast – SSID :
Chromecast - Climatiseurs LG – SSID :
LGE_AC - Adoucisseurs d'eau intelligents EcoWater – SSID :
H2O-6c
Une fois le SSID connu, l'attaquant télécharge simplement l'application correspondante, se connecte au point d'accès et prend le contrôle.
Les appareils Bluetooth représentent un risque encore plus grand. Beaucoup n'ont pas de mécanismes d'authentification, permettant à tout appareil à proximité de s'apparier librement. Cette acceptation aveugle peut fournir aux attaquants une porte dérobée dans le réseau domestique ou d'entreprise.
Nous avons observé un tel scénario en entreprise, où un screencaster non configuré installé par un ingénieur AV a relié les réseaux filaire et sans fil de l'entreprise, contournant les contrôles de sécurité.
Les appareils non configurés restent souvent dans les entrepôts jusqu'à l'expédition, ce qui signifie qu'ils arrivent avec un firmware obsolète. Une fois connectés à un réseau, ils deviennent des cibles de choix pour des déploiements de firmware malveillants qui peuvent permettre l'écoute ou d'autres activités malveillantes.
Les appareils à long terme — ampoules intelligentes, thermostats, etc. — sont particulièrement problématiques car les utilisateurs négligent fréquemment les mises à jour, les laissant exposés pendant de longues périodes.
Solutions
Des changements de conception peuvent atténuer ce risque. Un simple bouton physique qui doit être pressé pour initier l'appairage sans fil ou Bluetooth forcerait les utilisateurs à autoriser consciemment chaque connexion, réduisant considérablement l'exposition accidentelle.
Une autre approche rentable consiste à expédier tous les appareils IoT avec leurs modules radio désactivés par défaut. Les utilisateurs peuvent alors activer la connectivité uniquement lorsqu'ils sont prêts à assumer les responsabilités de sécurité associées.
En fin de compte, la propriété de la technologie doit reposer sur le consommateur, pas le fabricant. En donnant aux utilisateurs le choix de garder les appareils hors ligne, nous pouvons empêcher nos maisons intelligentes de devenir des surfaces d'attaque Wi-Fi locales.
Auteur : Ken Munro, partenaire, Pen Test Partners.
Technologie de l'Internet des objets
- IoT cellulaire et Bluetooth LE : une approche synergique pour la connectivité de nouvelle génération
- Pourquoi les appareils IoT Wi-Fi posent une menace de sécurité croissante
- Sécuriser votre écosystème IoT : stratégies expertes contre ransomware et cybermenaces
- Hacking hardware embarqué pour appareils IoT : outils, techniques et implications business
- L'adoption IoT en entreprise explose — pourquoi les risques sécurité grandissent
- Sécuriser l'avenir à 6 000 milliards $ : pourquoi les standards et régulations IoT sont cruciaux
- Atténuer les cyber-risques de l'IoT : stratégies et solutions d'assurance
- AIoT : comment l'intelligence artificielle amplifie l'Internet des objets
- Comment l'IoT a révolutionné la santé pendant la pandémie de Covid-19