



Sécurité IoT : comprendre et se défendre contre Mirai, Stuxnet et autres cyberattaques
Adapté de Internet of Things for Architects, par Perry Lea.
Chapitre 12. Sécurité IoT
Par Perry Lea
Anatomie des cyberattaques IoT
Si le domaine de la cybersécurité est vaste, ce chapitre se concentre sur trois vecteurs d'attaque représentatifs basés sur l'IoT qui illustrent l'étendue des menaces à travers le matériel, le réseau, les protocoles, les composants cloud et les systèmes d'exploitation. Comprendre ces modalités d'attaque permet aux architectes de concevoir des défenses résilientes.
- Mirai : La campagne de déni de service distribué (DDoS) la plus dommageable de l'histoire, provenant d'appareils IoT non sécurisés dans le monde entier.
- Stuxnet : Une arme cyber d'État-nation ciblant les automates SCADA industriels, causant des dommages irréversibles aux centrifugeuses nucléaires iraniennes.
- Chain Reaction : Une preuve de concept de recherche démontrant comment une simple lampe LED peut compromettre des réseaux de niveau PAN sans connectivité internet.
En disséquant ces menaces, les concepteurs peuvent sélectionner les technologies et processus appropriés pour prévenir des incidents similaires.
Mirai
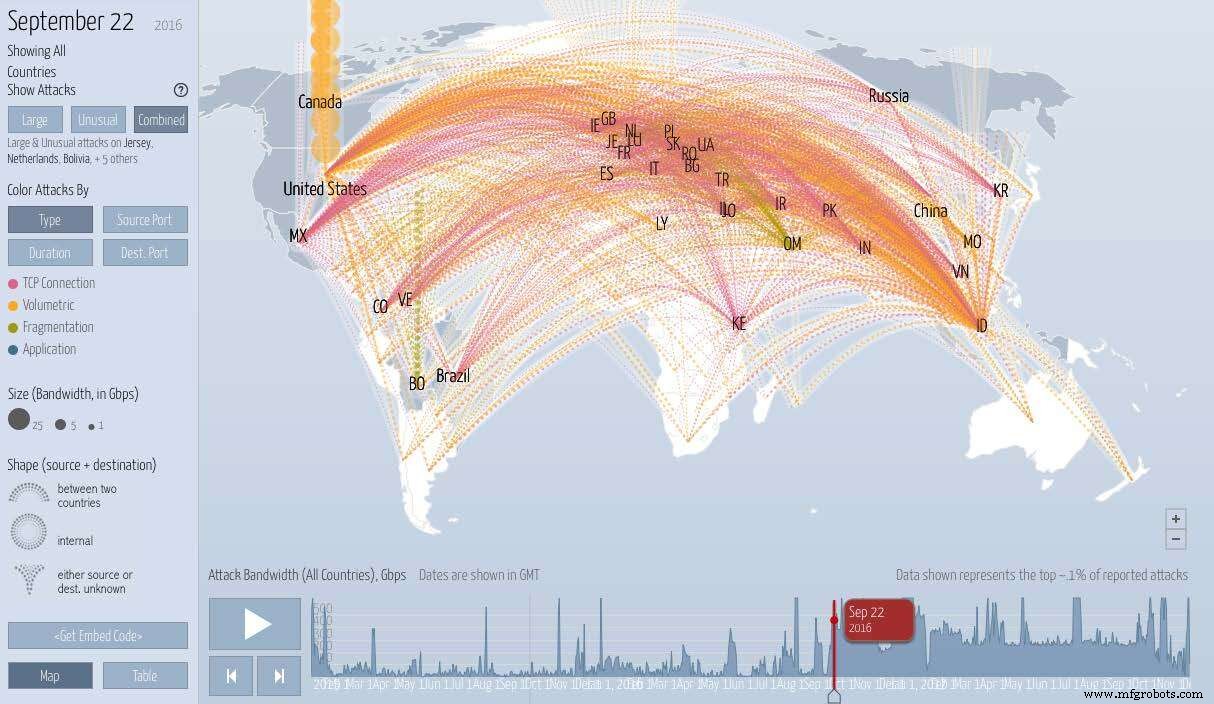
Mirai est un malware apparu en août 2016, infectant des appareils IoT basés sur Linux et formant un botnet capable de lancer des attaques DDoS massives. Les victimes de haut profil incluaient le blog de sécurité Krebs on Security, le fournisseur DNS Dyn et l'opérateur télécom Lonestar Cell, parmi d'autres. L'impact du botnet s'est fait sentir sur un spectre de services — Sony PlayStation, Amazon, GitHub, Netflix, PayPal, Reddit et Twitter — quand Dyn a été submergé.
À son pic, Mirai a infecté environ 600 000 appareils, principalement des caméras IP, DVR, routeurs, téléphones VOIP, imprimantes et boîtiers set-top. Le malware était distribué en trois étapes :
- Découverte : Mirai effectuait un scan TCP SYN asynchrone pour SSH/Telnet sur les ports 23 et 2323, respectant une liste noire de 3,4 millions d'adresses IP (ex: US Postal Service, Hewlett Packard, Department of Defense). Le taux de scan moyennait 250 octets/s, une vitesse modeste adaptée aux appareils IoT contraints.
- Force brute sur identifiants : Le malware tentait 62 combinaisons nom d'utilisateur/mot de passe. Les connexions réussies étaient rapportées à un serveur central de commande-et-contrôle (C2).
- Infection et persistance : Un binaire chargeur identifiait l'architecture cible (ARM 32 bits, MIPS ou X86) et déployait des charges utiles spécifiques à l'appareil. Les processus concurrents sur les ports 22/23 étaient terminés, et le chargeur était obfusqué et supprimé pour éviter la détection. Le bot restait dormant jusqu'à réception d'une commande C2.
Les tactiques DDoS de Mirai incluaient des inondations SYN, des inondations GRE IP, des inondations STOMP et des inondations DNS. Sur cinq mois, le botnet a exécuté 15 194 commandes d'attaque contre 5 042 sites internet, générant des pics de 623 Gbps — enregistrant l'attaque DDoS la plus puissante à ce jour.
Stuxnet
Stuxnet représente la première arme cyber documentée conçue pour endommager de façon permanente l'infrastructure industrielle d'une autre nation. Le ver ciblait les automates Siemens S7-300 contrôlant des systèmes SCADA critiques. Sa charge utile était conçue pour altérer la vitesse de rotation de moteurs dans des équipements industriels — spécifiquement des pompes et des centrifugeuses d'enrichissement d'uranium — en modifiant les variateurs de fréquence esclaves opérant à 807 Hz et 1210 Hz.
La sophistication de Stuxnet résidait dans ses exploits zero-day multi-étapes, ses capacités rootkit, et la précision avec laquelle il reprogrammait la logique des automates, causant des défaillances catastrophiques sans alerter les opérateurs.
Continuer vers la page deux de cet article >>
Technologie de l'Internet des objets
- Sécuriser l'Industrial IoT : une feuille de route pratique
- Sécuriser l'IoT : Protéger votre réseau des cyberattaques
- Sécuriser votre écosystème IoT : stratégies expertes contre ransomware et cybermenaces
- Sécurité IoT — Qui porte la responsabilité ?
- L'essor de l'IdO : Pourquoi la sécurité doit être intégrée dès le premier jour
- Sécurité IoT : surmonter les obstacles au déploiement
- Sécuriser l'IoT pour l'avenir : stratégies d'experts pour un monde connecté plus sûr
- L'adoption d'appareils IoT alimente la montée des menaces cyber : ce que les gouvernements doivent faire
- Protéger les appareils IoT avec la technologie de tromperie (deception technology)