



Le ransomware accélère la transformation de la cybersécurité industrielle
L'incident de rançongiciel sur Colonial Pipeline a exigé un paiement de rançon de 4,4 millions de dollars, mais le coût réel — perte de revenus, érosion de la marque et surveillance réglementaire intensifiée — s'est élevé à des dizaines de millions.
Suite à cette attaque, les agences fédérales accélèrent des réformes de cybersécurité radicales, pourtant de nombreuses industries peinent encore à intégrer des outils numériques modernes dans des opérations héritées.
L'automatisation pilotée par les données se propage, mais les échanges manuels obsolètes — partage basé sur des presse-papiers, cycles d'approbation prolongés — continuent d'éroder l'efficacité et d'exposer des vulnérabilités critiques.
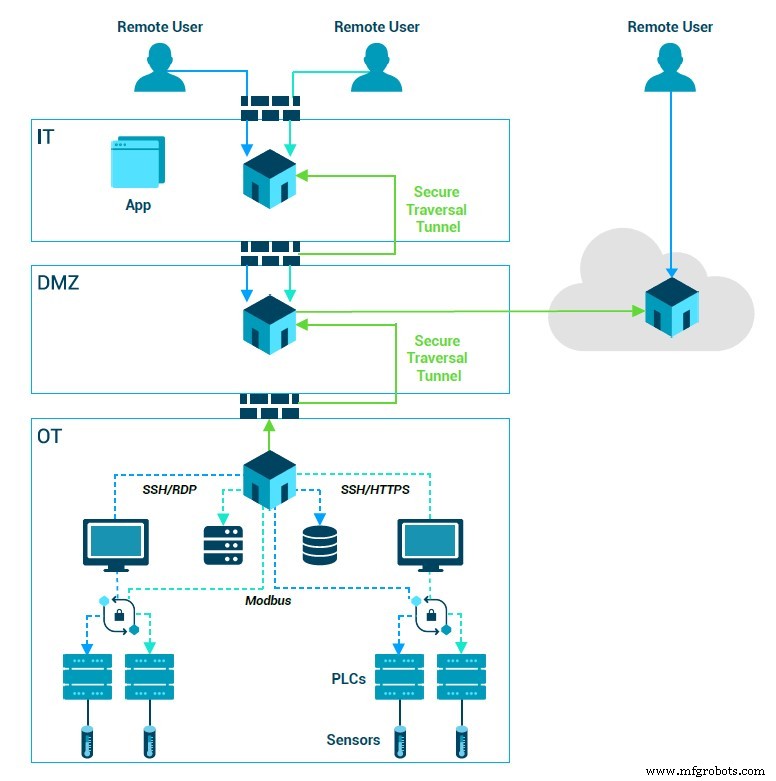
Diagramme d'un système zero-trust.
Avec le décret du président Biden pour renforcer la posture de cybersécurité de la nation, un plan de 100 jours ciblant le réseau électrique vieillissant, et la nouvelle directive sur les pipelines du Department of Homeland Security, les industries qui n'ont pas encore pleinement adopté la technologie moderne sont sous une pression intense pour améliorer leurs processus et technologies de sécurité. Le défi est complexe et coûteux, mais essentiel.
Pour de nombreux opérateurs, la tâche semble aussi intimidante que nécessaire. Combler les failles de sécurité qui surviennent lorsque du matériel neuf et ancien coexistent exige plus qu'une solution plug-and-play ; cela demande un changement fondamental d'état d'esprit.
La sécurité ne peut plus être considérée comme une simple tactique défensive. Elle doit être la base de la transition vers une infrastructure « intelligente » — une vision qui circule depuis près d'une décennie, mais qui est restée plus théorique que pratique.
La vision pour un réseau électrique intelligent ressemble à ceci :
Les sous-stations électriques seraient gérées par des appareils IoT capables de communication en temps réel avec les administrateurs, partenaires et clients ; divers actifs énergétiques — éolien, hydraulique, solaire, nucléaire et combustibles fossiles — se mélangeraient automatiquement pour optimiser la génération et la distribution ; les sites à forte consommation d'énergie tels que les centres de données, les grands immeubles de bureaux et les maisons résidentielles déploieraient des thermostats intelligents utilisant l'apprentissage automatique pour réduire les coûts et la consommation.
Bien que ces idées ne soient pas nouvelles, une série de cyberattaques très médiatisées a prouvé que la vision du réseau intelligent — et toute infrastructure connectée — dépend d'une posture de cybersécurité robuste.
Par exemple, des ajustements de tension entièrement automatiques dans une sous-station ou une communication en temps réel avec des thermostats, des lampadaires et des systèmes de chauffage de bureaux ne sont possibles que si chaque interaction est sécurisée. Sinon, les investissements de numérisation à grande échelle introduiraient plus de vulnérabilités cybernétiques que d'avantages.

Duncan Greatwood
Maintenant que nous savons que la cybersécurité est essentielle pour l'infrastructure intelligente, l'étape suivante est claire. Le décret de Biden appelle à un départ des modèles traditionnels, exhortant les opérateurs à adopter l'architecture zero-trust — l'alternative moderne à la sécurité basée sur le périmètre.
Le zero trust, c'est comme verrouiller chaque porte de votre maison — y compris le frigo, le garde-manger et le micro-ondes — tandis que chaque membre de la famille détient une clé unique pour chaque emplacement. En revanche, une approche traditionnelle repose sur une clé maître unique pour les portes avant et arrière.
Dans cette architecture, les administrateurs de services publics attribuent à chaque utilisateur, appareil et application une identité distincte avec des protocoles d'accès sur mesure. Si un adversaire cybernétique viole le système, le réseau isole cette entité et resserre les contrôles pour empêcher tout accès supplémentaire.
Le manque de contrôle granulaire explique pourquoi des incidents comme l'attaque par rançongiciel sur Colonial Pipeline peuvent forcer une opération à s'arrêter, et pourquoi presque chaque semaine une nouvelle cyberattaque à grande échelle paralyse un autre système critique.
Implémenter le zero trust sur tout — des systèmes de 20 ans sans mots de passe ni chiffrement aux futurs appareils IoT avec identités numériques — débloquera les avantages de la transformation numérique. Les opérateurs bénéficieront d'un accès à distance fluide, d'un partage de données efficace et d'une collaboration rationalisée avec les partenaires, transformant ce qui était autrefois une défense coûteuse en un catalyseur d'innovation.
En imposant et en incitant cette nouvelle approche, l'administration Biden n'élève pas seulement le rôle de la sécurité dans la construction d'infrastructures intelligentes ; elle redéfinit ce que signifie être sécurisé. Dans le processus, elle déclenche discrètement une nouvelle révolution numérique au sein du secteur industriel.
— Duncan Greatwood est directeur général de Xage
>> Cet article a été initialement publié sur notre site sœur, EE Times.
Technologie de l'Internet des objets
- Pourquoi les systèmes IoT industriels sont des cibles privilégiées pour les cyberattaques — et comment les sécuriser
- Élever l'excellence manufacturière avec l'Industrie 4.0 : l'essor de la Qualité 4.0
- Rétrofiter la cybersécurité : protéger les systèmes industriels legacy à l'ère de l'IIoT
- Révolution du retrofit industriel : comment les mises à niveau intelligentes boostent efficacité et rentabilité
- Sécurité IoT industriel : menaces croissantes et besoin de protection IT/OT intégrée — Partie 1
- Pourquoi TÜV SÜD est l'autorité en cybersécurité industrielle
- Cybersécurité industrielle en hausse : Comment les malwares génériques menacent tous les secteurs
- Malware Trisis détecté dans une seconde installation industrielle, amplifiant les préoccupations cyber-physiques
- Checklist sécurité ICS : 8 étapes éprouvées pour protéger les systèmes de contrôle industriels