



Tests de fuzzing : outil clé pour sécuriser les dispositifs IoT
Le test de fuzzing est une technique éprouvée que les ingénieurs utilisent pour découvrir faiblesses cachées dans systèmes embarqués, en en faisant une partie essentielle de toute stratégie sécurité IoT.
Alors que le nombre de dispositifs connectés grandit, la surface d'attaque aussi. Ports série, interfaces radio, et même ports programmation/débogage peuvent être exploités par attaquants. Pourtant beaucoup de développeurs embarqués négligent historiquement la sécurité au niveau dispositif, ratant bugs critiques qui peuvent compromettre le produit entier.
Qu'est-ce que le test de fuzzing ?
Imaginez le fuzzing comme une expérience systématique, haut volume « million de singes » — sauf qu'on injecte une grande variété de chaînes d'octets aléatoires, appelés vecteurs de fuzz, dans une interface cible et surveille la réponse du système. Si un vecteur déclenche comportement anormal — crash, reset, corruption mémoire — une vulnérabilité potentielle est flaguée pour revue.
De nombreux fuzzeurs commerciaux et open-source existent. Ils génèrent des milliers de vecteurs, les soumettent à haut débit, et enregistrent toute déviation du comportement attendu. Comme l'espace d'entrées possibles est infini, le but est de maximiser la *qualité* et la *quantité* de tests tout en gardant temps d'exécution pratique.
Adapter le fuzzing aux environnements embarqués
Beaucoup de fuzzeurs étaient originellement conçus pour applications desktop, donc le chemin le plus simple est de compiler le firmware embarqué pour s'exécuter comme binaire PC natif. Cela donne un boost performance énorme, mais introduit deux défis :
- CPU PC se comportent différemment des microcontrôleurs, ce qui peut masquer bugs timing-related.
- Code hardware-spécifique (ex: drivers périphériques) doit être stubbé ou simulé.
Malgré ces compromis, les bénéfices de cycles de test rapides et instrumentation plus riche l'emportent souvent sur les inconvénients. Si exécution native est infaisable, considérer construire une image de test dédiée avec RAM, flash additionnels, ou interface debug externe.
Détecter bugs au-delà des crashes
Crashes sont signaux les plus faciles, mais beaucoup de bugs exploitables — écritures out-of-bounds, déréférences pointeurs pendants — ne se manifestent pas comme crash ou reset. Compilateurs modernes (GCC, Clang) fournissent memory sanitization pour flaguer accès mémoire illégaux, mais l'overhead extra le rend inadapté pour la plupart runs embarqués. À la place, cibler un sous-ensemble de chemins de code critiques, lancer fuzzeurs sur build resource-rich, ou utiliser cible PC.
Métriques de couverture de code aident jauger efficacité test. Bibliothèques de couverture injectent appels « bread-crumb » dans chaque fonction ; quand un crumb s'exécute, un compteur incrémente. Cependant, nombres de couverture peuvent être trompeurs pour systèmes embarqués car grandes portions de firmware — comme boucles device-driver n'interagissant jamais avec interface fuzzée — restent non testées. En pratique, seulement 20 %–30 % du code est atteignable via vecteurs fuzz.
Reporting et triage
Quand un vecteur fuzz produit comportement indésirable, diagnostics détaillés sont cruciaux : localisation exacte du défaut, snapshot pile (si disponible), type de bug. Ces détails accélèrent triage et permettent aux ingénieurs de prioriser fixes. Dispositifs embarqués reset souvent silencieusement, effaçant l'état, donc vecteurs reproductibles et sessions debug sont obligatoires pour identifier cause racine.
Parce qu'un seul bug peut générer des milliers de vecteurs crash apparemment uniques, il est essentiel de les grouper par faute sous-jacente. Une adresse crash cohérente ou pattern indique usually même vulnérabilité.
Fuzzing continu dans le cycle de vie release
Donnée sa nature stochastique, le test fuzzing bénéficie de temps d'exécution étendus. Un flux efficace démarre fuzzing sur branche dédiée après release principale. Nouveaux bugs sont fixés dans cette branche, permettant à la boucle fuzzing de continuer sans entrave. À chaque release, problèmes découverts précédemment sont réévalués et, si critiques, mergés dans la version suivante. Finalement, vecteurs validés sont incorporés au pipeline QA standard pour garder contre régression.
Tests fuzz devraient couvrir tous états dispositif pertinents : type dispositif, connectivité réseau, version firmware, et toute autre config pouvant affecter logique interface. Bien que couverture exhaustive soit irréaliste, varier systématiquement une dimension à la fois yields insights significatifs.
Architectures de fuzzing
Deux paradigmes de fuzzing dominent :
- Fuzzing dirigé — ingénieurs prédéfinissent patterns d'entrée basés sur specs protocole.
- Fuzzing guidé par couverture — le fuzzer mute seeds et dirige nouveaux vecteurs vers chemins de code non couverts.
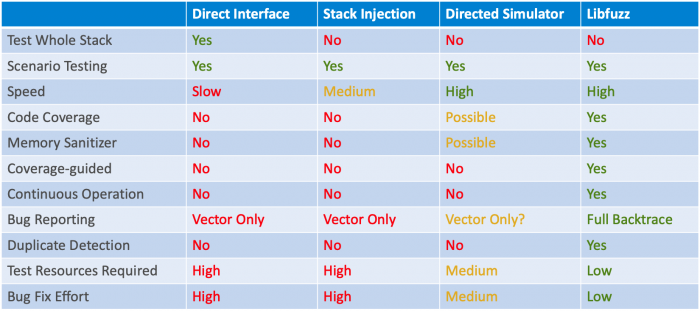
Quand code embarqué ne peut tourner sur PC, un simulateur léger peut être construit, mais cela ajoute complexité. Le tableau suivant résume quatre approches pratiques :
- Test interface direct sur hardware production (vrai dispositif, paquets live)
- Injection pile paquet (appel handlers paquet directement en environnement hôte)
- Fuzzing dirigé avec simulateur PC (modèle pré-construit du firmware)
- Fuzzing guidé couverture avec simulateur (ex: LibFuzzer sur build hôte)
Exploiter multiples testeurs
Après avoir sécurisé l'interface debug avec lock et secure boot, exposer les interfaces publiques du dispositif à une variété d'outils fuzzing. Fuzzeurs guidés couverture idéaux pour tests continus, tandis que fuzzeurs dirigés peuvent valider rapidement cas limites protocole spécifiques sur hardware réel. Combiner multiples testbeds maximise couverture code et, par conséquent, résilience sécurité.
>> Cet article a été publié à l'origine sur notre site frère, EDN.
Technologie de l'Internet des objets
- Comment la 5G transformera l'IoT industriel : booster automatisation, fiabilité et connectivité
- Comment l'IoT atténue les risques de sécurité dans l'industrie Oil & Gas
- Sécuriser l'Industrial IoT : une feuille de route pratique
- Comment l'IoT et la 5G transforment les lieux de travail modernes
- Mise à l'échelle de l'approvisionnement IoT : stratégies sécurisées et efficaces pour l'intégration des appareils
- Sécurité IoT — Qui porte la responsabilité ?
- Sécurité IoT : surmonter les obstacles au déploiement
- Combler les failles de sécurité IoT en optimisant la supply chain
- Risques IoT : protéger votre entreprise des vulnérabilités des objets connectés