



Développer une politique de sécurité Cloud robuste
Toute entreprise souhaitant protéger ses actifs cloud a besoin d'une politique de sécurité cloud. Une politique aide à garder les données cloud en sécurité et donne la capacité de répondre rapidement aux menaces et défis.
Cet article explique la valeur des politiques de sécurité cloud. Lisez la suite pour apprendre ce que ces politiques couvrent, quels avantages elles offrent et comment en écrire une pour votre entreprise.
Qu'est-ce qu'une politique de sécurité Cloud ?
Une politique de sécurité cloud est une directive formelle sous laquelle une entreprise opère dans le cloud. Ces instructions définissent la stratégie de sécurité et guident toutes les décisions concernant la sécurité des actifs cloud. Les politiques de sécurité cloud spécifient :
- Types de données qui peuvent et ne peuvent pas aller vers le cloud
- Comment les équipes adressent les risques pour chaque type de données
- Qui prend les décisions sur le déplacement des charges de travail vers le cloud
- Qui est autorisé à accéder ou migrer les données
- Termes de réglementation et statut de conformité actuel
- Réponses appropriées aux menaces, tentatives de piratage et violations de données
- Règles entourant la priorisation des risques
Une politique de sécurité cloud est un composant vital du programme de sécurité d'une entreprise. Les politiques assurent l'intégrité et la confidentialité de l'information et aident les équipes à prendre les bonnes décisions rapidement.
Le besoin d'une politique de sécurité Cloud
Bien que le cloud computing offre de nombreux avantages, ces services s'accompagnent de certaines préoccupations de sécurité :
- Manque de contrôles de sécurité dans les configurations tierces
- Faible visibilité dans les environnements multi-cloud
- Ample place pour le vol et l'usage abusif de données
- Les clouds sont des cibles communes pour les attaques DDoS
- Les attaques se propagent rapidement d'un environnement à l'autre
Les risques du cloud computing touchent chaque département et appareil du réseau. Par conséquent, la protection doit être robuste, diverse et inclusive. Une politique de sécurité cloud fiable fournit toutes ces qualités. Si une entreprise s'appuie sur les services cloud, des pratiques définies accordent un niveau de visibilité et contrôle nécessaire pour protéger les données cloud.
Politiques de sécurité Cloud vs Standards
Les standards de sécurité cloud définissent les processus qui supportent l'exécution de la politique de sécurité. Les politiques et standards de sécurité travaillent en tandem et se complètent.
Les standards couvrent les aspects suivants du cloud computing d'une entreprise :
- Utilisation des plateformes cloud pour l'hébergement de charges de travail
- Modèles DevOps et inclusion d'applications cloud, APIs et services dans le développement
- Stratégies de segmentation
- Étiquetage et classification des actifs
- Processus d'évaluation de la configuration des actifs et des niveaux de sécurité
Typiquement, les règles de politique sont statiques. Les standards sont dynamiques, et vous devriez les réviser souvent pour suivre les dernières technologies et cybermenaces.
Veuillez vous référer à notre article Sécurité vs Conformité pour une analyse plus approfondie des différences fondamentales entre ces deux termes importants.
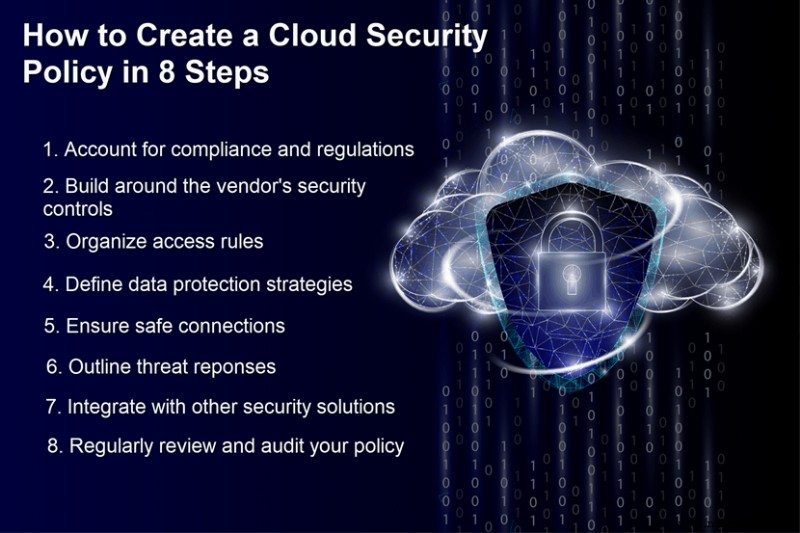
Comment créer une politique de sécurité Cloud (8 étapes)
Avant de commencer à créer une politique, assurez-vous de bien comprendre vos opérations cloud. Connaître vos systèmes avant d'écrire des politiques pour les adresser vous évite des révisions inutiles.
Étape 1 : Tenir compte des lois pertinentes
Si votre entreprise doit adhérer à une réglementation de confidentialité ou conformité, considérez comment elles affectent la politique de sécurité cloud. Toutes les activités basées sur le cloud doivent se conformer aux obligations légales.
Étape 2 : Évaluer les contrôles de sécurité du fournisseur Cloud
Différents fournisseurs offrent différents niveaux de contrôle de sécurité. Inspectez les pratiques de sécurité de votre partenaire et formez des solutions qui s'alignent avec l'offre.
Étape 3 : Assigner les rôles et droits d'accès
Spécifiez des rôles clairs pour votre personnel et définissez leur accès aux applications et données. Donnez aux employés l'accès uniquement aux actifs dont ils ont besoin pour effectuer leurs tâches. De plus, définissez comment votre entreprise journalise et révise les accès.
Étape 4 : Protéger vos données
Déterminez comment vous allez protéger les données de l'entreprise. La plupart des entreprises choisissent de chiffrer toutes les données sensibles transitant par le cloud et Internet. Vous devriez aussi documenter les règles de sécurité pour les stockages de données internes et externes.
Typiquement, les fournisseurs offrent des Interfaces de Programmation d'Applications (API) dans le cadre de leurs services. Envisagez d'utiliser une API pour imposer le chiffrement et les politiques de Prévention de Perte de Données (DLP).
Étape 5 : Défendre les terminaux (Endpoints)
Un seul terminal infecté peut mener à des violations de données dans plusieurs clouds. Par conséquent, vous devez définir des règles claires autour des connexions avec le cloud pour éviter ce problème. Cette étape inclut les couches de sockets sécurisées (SSL), le scanning du trafic réseau et les règles de monitoring.
Étape 6 : Définir les réponses
Une politique ne doit pas seulement couvrir la prévention. Envisagez les moyens idéaux pour les équipes de gérer les violations de données, définissez les processus de signalement et spécifiez les fonctions d'investigation. Cela aide aussi si vous établissez des protocoles pour la reprise d'activité.
Étape 7 : Assurer de bonnes intégrations
Si vous avez plusieurs solutions de sécurité, assurez-vous que l'équipe les intègre correctement. Des solutions mal combinées créent des vulnérabilités, alors trouvez un moyen d'intégrer et de tirer parti des dispositifs de sécurité de votre entreprise.
Étape 8 : Effectuer des audits de sécurité
Menez des revues régulières et mettez à niveau les composants pour rester en avance sur les dernières menaces. Effectuez aussi des vérifications de routine des SLA du fournisseur pour ne pas être pris au dépourvu par une mise à jour problématique de leur côté.
Principes de politique de sécurité Cloud à respecter
Gardez-le simple
Tous les employés doivent être capables de comprendre la politique. Évitez de surcompliquer et rendez la directive claire et concise. La simplicité aide tous les travailleurs à suivre les règles, et vous maintenez aussi les coûts de formation bas.
Commencez chaque politique par une définition d'intention. L'intention doit clairement délimiter le but de la règle pour aider les travailleurs à comprendre et naviguer les réglementations.
Rendez les règles transparentes
Toutes les équipes responsables de l'application et du respect de la politique doivent avoir un accès complet aux directives. Établissez un registre prouvant que les personnes concernées ont lu, compris et accepté de respecter les règles.
Limitez l'accès stratégiquement
Les réglementations de contrôle interne empêchent l'accès non autorisé à vos actifs cloud. Suivez le modèle Zero Trust et n'autorisez l'accès qu'aux individus qui ont un vrai besoin de ressources. Certains travailleurs ont besoin d'un accès en lecture seule, comme ceux chargés de générer des rapports. D'autres utilisateurs doivent pouvoir faire des tâches ops, comme redémarrer des VMs, mais il n'y a aucune raison de leur accorder la capacité de modifier les VMs ou leurs ressources.
Mises à jour mensuelles du chiffrement des données
Planifiez des mises à jour mensuelles du chiffrement des données. Les mises à jour régulières assurent la sécurité des ressources cloud, et ainsi vous avez l'esprit tranquille en sachant que tout est à jour.
Surveillez les environnements Cloud
Le monitoring doit être l'un des aspects majeurs de votre politique. Les outils de monitoring cloud offrent un moyen facile de repérer les schémas d'activité et vulnérabilités potentielles.
Rendez la politique conviviale pour les employés
Ne perturbez pas les flux de travail de l'entreprise avec une politique de sécurité cloud. Essayez de créer des règles qui s'alignent avec votre culture et aident les employés à travailler plus fluidement. Si vos politiques interfèrent trop avec le travail quotidien, il y a une chance que certaines personnes commencent à prendre des raccourcis.
Recueillez les avis à travers l'entreprise
Une politique ne devrait pas être la responsabilité d'une seule équipe. Les meilleures directives viennent de plusieurs départements travaillant ensemble.
Recueillez les conseils des parties prenantes à travers les unités métier. Cette tactique fournit une image claire des niveaux de sécurité actuels et aide à trouver les bonnes étapes pour améliorer la protection.
Ne sous-traitez pas votre politique
Déléguer le processus de construction de la politique à un tiers est une erreur. Bien que votre fournisseur de services cloud puisse gérer la tâche, les politiques de sécurité cloud les plus sûres viennent d'efforts internes.
Privilégiez l'accès par groupe plutôt qu'individuel
Créez des groupes administratifs et assignez-leur des droits plutôt qu'aux individus. L'accès par groupe facilite les tâches quotidiennes sans compromettre la sécurité.
Envisagez l'authentification à deux facteurs
La plupart des grands fournisseurs cloud permettent l'utilisation de l'authentification à deux facteurs (2FA). Utilisez la 2FA pour protéger les nouveaux déploiements et défendre davantage contre les tentatives de connexion malveillantes.
Restrictions strictes
Certaines charges de travail ne servent que des clients dans une seule région géographique. Envisagez d'ajouter une restriction d'accès dans ces scénarios. Restreindre l'accès à une zone ou adresse IP spécifique limite l'exposition aux pirates, vers et autres menaces.
Utilisez des clés au lieu de mots de passe
Envisagez de faire de l'Infrastructure à Clés Publiques (PKI) une partie de votre politique de sécurité cloud. Les protocoles PKI utilisent une clé publique et privée pour vérifier l'identité de l'utilisateur avant d'échanger des données. Passer au PKI élimine le danger des mots de passe volés et prévient les attaques par force brute.
Une politique de sécurité Cloud est indispensable pour toute entreprise prudente
Le coût de correction d'une violation de données l'emporte de loin sur le prix des précautions appropriées. Une politique de sécurité cloud fournit des étapes de prudence appropriées lors de l'opération sur le cloud. Cette politique vous permet de tirer parti des avantages du cloud sans prendre de risques inutiles.
Cloud computing
- Top 3 facteurs à évaluer avant de migrer les données vers le cloud
- Adoption du cloud réfléchie : pourquoi un déploiement lent et stratégique surpasse une migration précipitée
- Renforcer la sécurité SaaS et cloud avec tests automatisés et surveillance de performance
- Pourquoi la maîtrise du cloud est la seule voie à suivre en 2017
- Comprendre la sécurité Cloud : pourquoi votre entreprise en a besoin
- Menaces critiques de sécurité Cloud que toute entreprise doit adresser
- Maîtriser la gestion Cloud avec une politique de tagging de ressources robuste
- Pourquoi la sécurité Cloud est la pierre angulaire de la cyberdéfense moderne
- Parcours pour devenir Ingénieur Sécurité Cloud : Compétences, responsabilités et certifications